



Версия Android-трояна ERMAC 2.0 расширила список атакуемых программ до 467

Версия Android-трояна ERMAC 2.0 расширила список атакуемых программ до 467

Версия Android-трояна ERMAC 2.0 расширила список атакуемых программ до 467

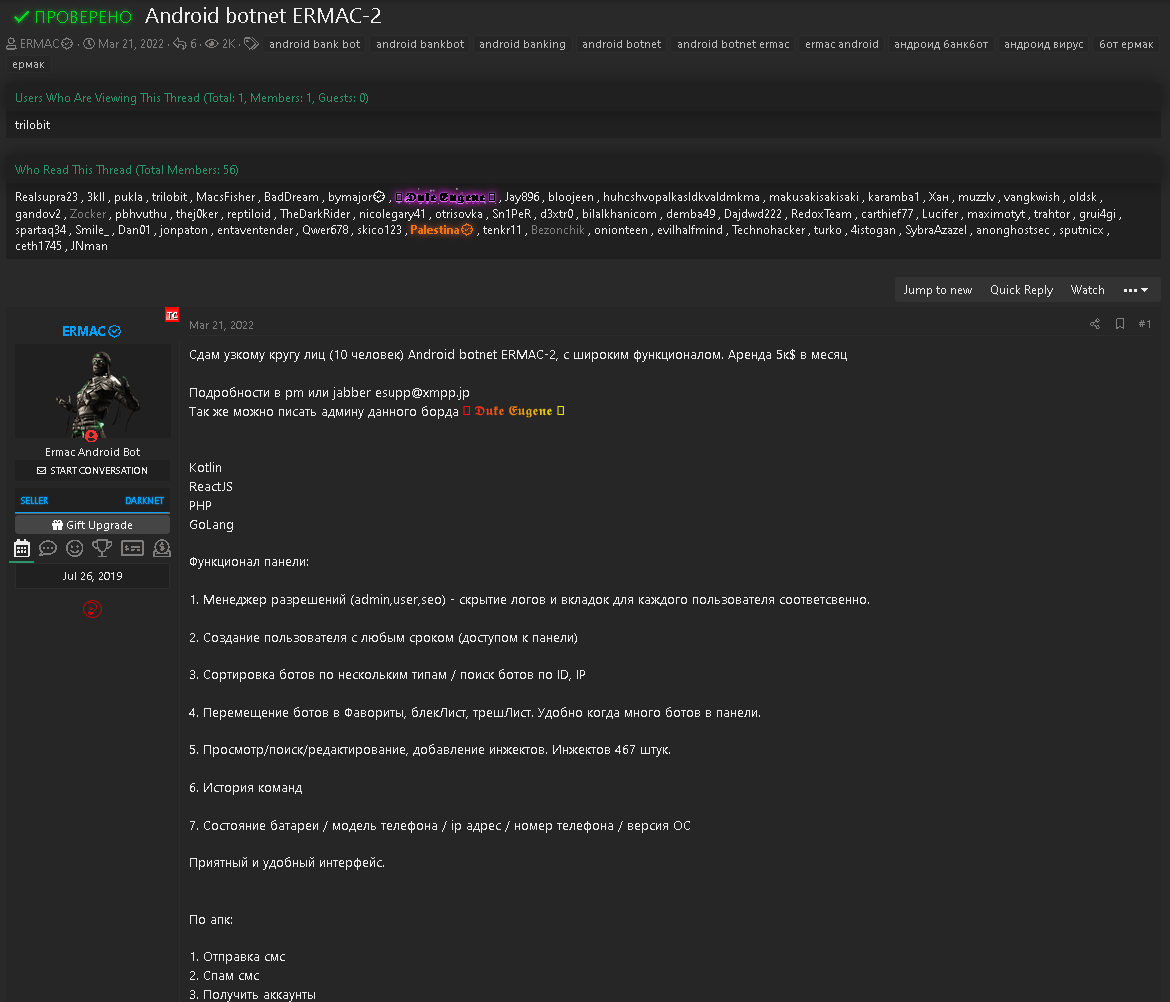
Авторы банковского Android-трояна ERMAC выпустили вторую версию своего детища (2.0). В ней киберпреступники увеличили число атакуемых приложений с 378 до 467. Теперь вредонос может использовать более богатый диапазон софта для кражи учётных данных и криптовалюты.

Задача ERMAC — отправить все собранные данные своим операторам. Последние же используют полученную информацию для доступа к банковским учёткам и криптовалютным кошелькам.

В настоящее время ERMAC можно купить на сайтах в даркнете, подписка стоит 5 тысяч долларов в месяц. К слову, это на две тысячи больше цены, назначенной за первую версию вредоноса для Android.


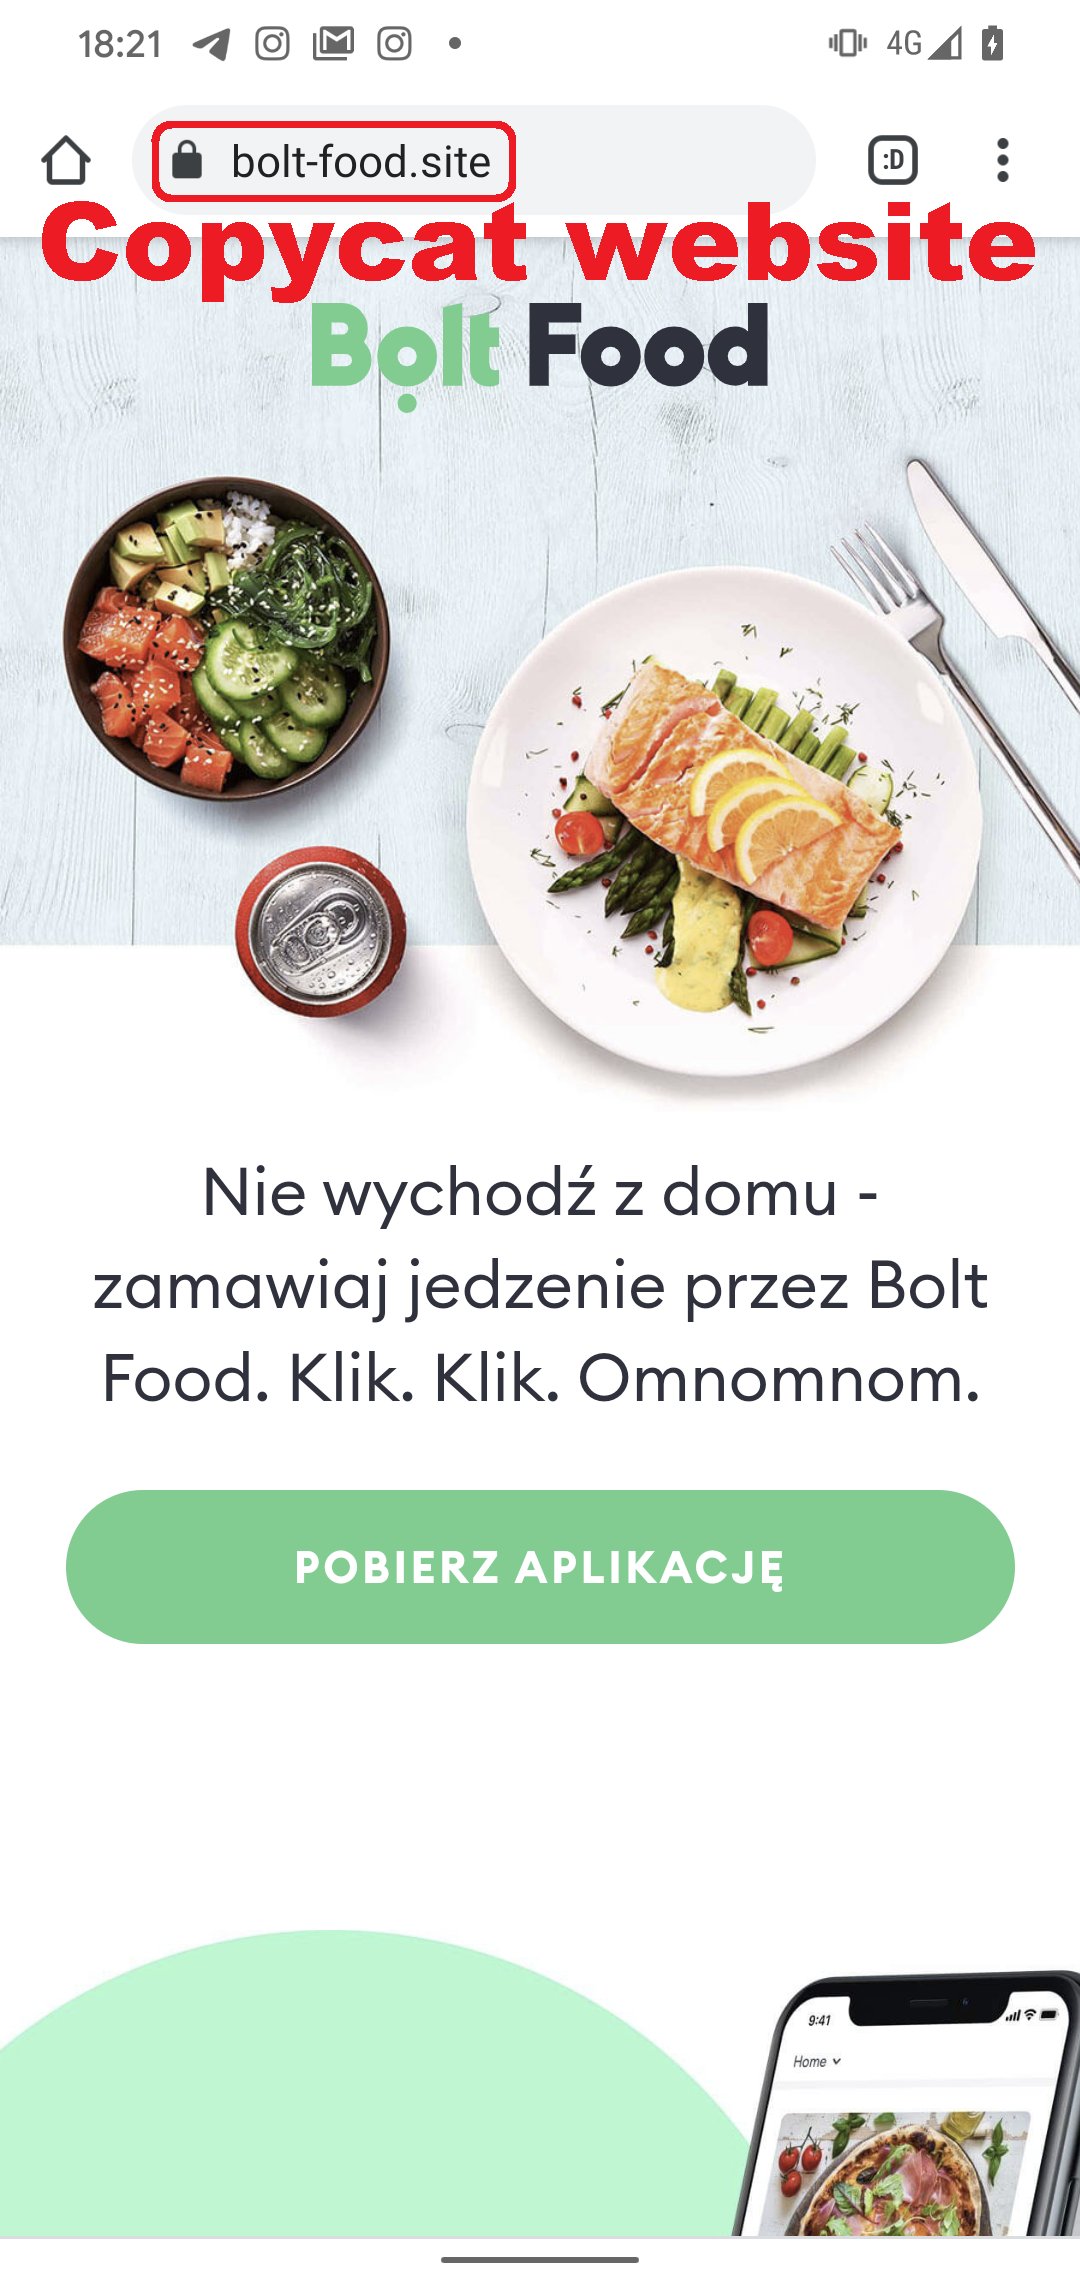
Первая киберкампания, в которой был зафиксирован ERMAC 2.0, предлагала пользователям скачать фейковое приложение Bolt Food. Злоумышленники выбрали в качестве потенциальных жертв владельцев мобильных устройств из Польши.

По словам исследователей из ESET, киберпреступники распространяли программу для Android через сайт “bolt-food[.]site“, который был замаскирован под легитимный европейский сервис доставки еды.


Ссылка на этот ресурс доставлялась пользователям посредством фишинговых писем, постов в социальных сетях, СМС-фишинга и т. п. После загрузки и установки приложения оно запрашивало разрешения в системе (в том числе к Accessibility Service), дающие полный контроль над мобильным устройством.

Новая версия ERMAC 2.0 поддерживает следующие команды от операторов:

  • downloadingInjections — отправляет список приложений, в которые можно внедриться.
  • logs — отправляет на сервер логи.
  • checkAP — проверяет статус приложения и отправляет результат на сервер.
  • registration — отправляет данные заражённого устройства.
  • updateBotParams — отправляет обновлённые параметры бота.
  • downloadInjection — используется для получения фишинговой HTML-страницы.

В анализе Cyble эксперты приводят много общего у EMAC с другим вредоносом — “Cerberus“.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru