



Версия Android-трояна ERMAC 2.0 расширила список атакуемых программ до 467

Версия Android-трояна ERMAC 2.0 расширила список атакуемых программ до 467

Версия Android-трояна ERMAC 2.0 расширила список атакуемых программ до 467

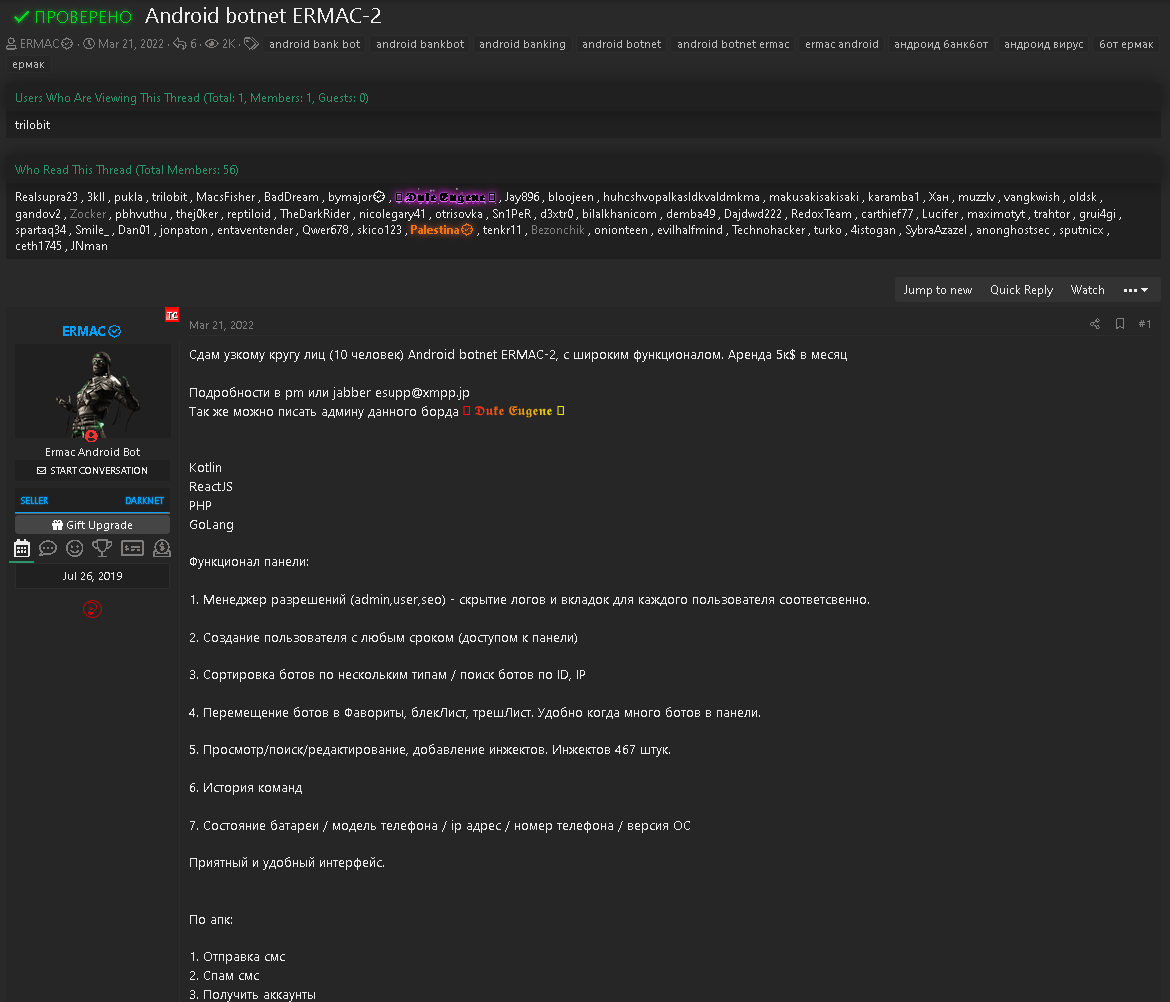
Авторы банковского Android-трояна ERMAC выпустили вторую версию своего детища (2.0). В ней киберпреступники увеличили число атакуемых приложений с 378 до 467. Теперь вредонос может использовать более богатый диапазон софта для кражи учётных данных и криптовалюты.

Задача ERMAC — отправить все собранные данные своим операторам. Последние же используют полученную информацию для доступа к банковским учёткам и криптовалютным кошелькам.

В настоящее время ERMAC можно купить на сайтах в даркнете, подписка стоит 5 тысяч долларов в месяц. К слову, это на две тысячи больше цены, назначенной за первую версию вредоноса для Android.


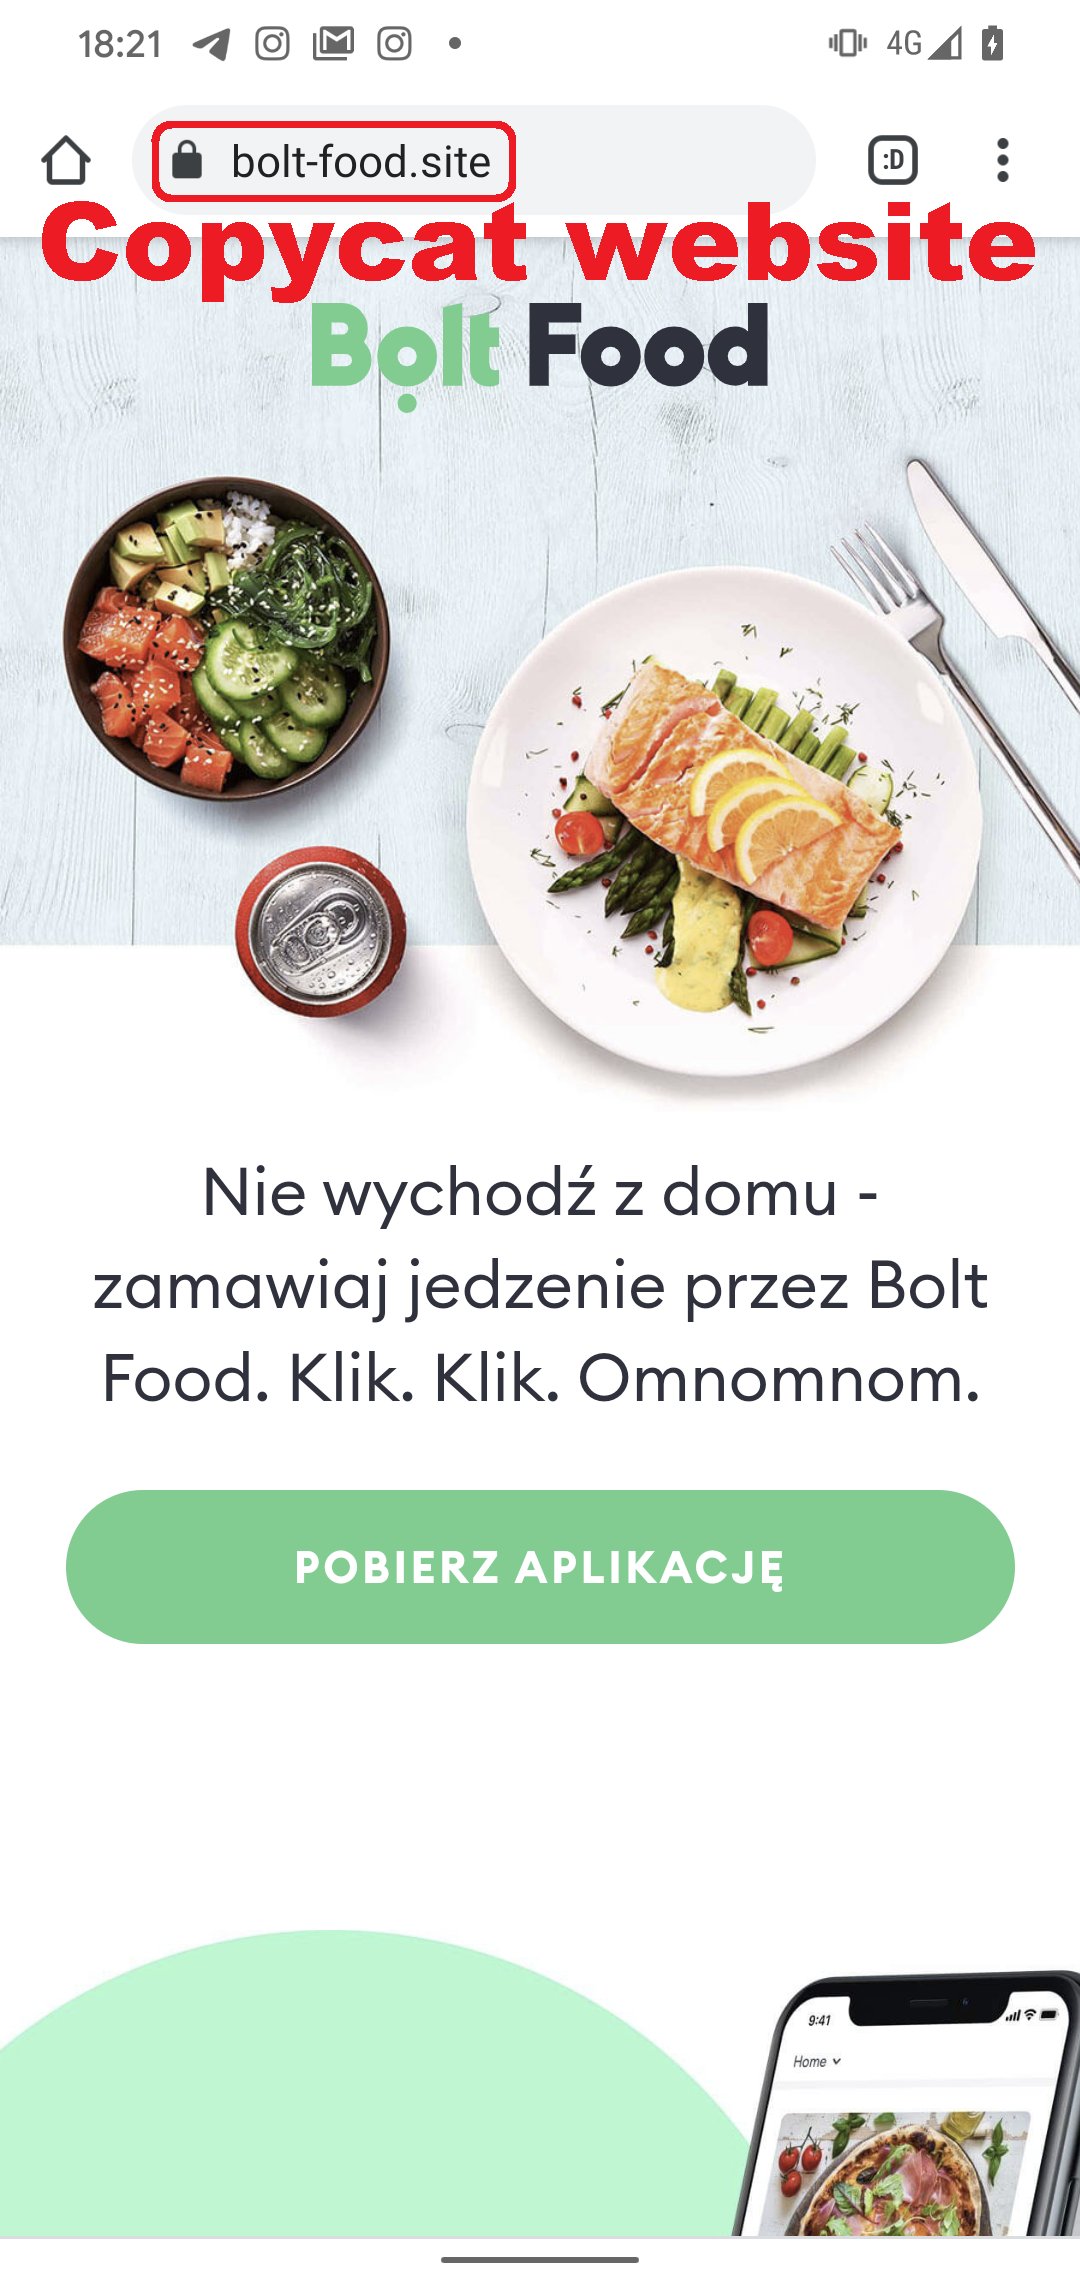
Первая киберкампания, в которой был зафиксирован ERMAC 2.0, предлагала пользователям скачать фейковое приложение Bolt Food. Злоумышленники выбрали в качестве потенциальных жертв владельцев мобильных устройств из Польши.

По словам исследователей из ESET, киберпреступники распространяли программу для Android через сайт “bolt-food[.]site“, который был замаскирован под легитимный европейский сервис доставки еды.


Ссылка на этот ресурс доставлялась пользователям посредством фишинговых писем, постов в социальных сетях, СМС-фишинга и т. п. После загрузки и установки приложения оно запрашивало разрешения в системе (в том числе к Accessibility Service), дающие полный контроль над мобильным устройством.

Новая версия ERMAC 2.0 поддерживает следующие команды от операторов:

  • downloadingInjections — отправляет список приложений, в которые можно внедриться.
  • logs — отправляет на сервер логи.
  • checkAP — проверяет статус приложения и отправляет результат на сервер.
  • registration — отправляет данные заражённого устройства.
  • updateBotParams — отправляет обновлённые параметры бота.
  • downloadInjection — используется для получения фишинговой HTML-страницы.

В анализе Cyble эксперты приводят много общего у EMAC с другим вредоносом — “Cerberus“.

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru