



Версия Android-трояна ERMAC 2.0 расширила список атакуемых программ до 467

Версия Android-трояна ERMAC 2.0 расширила список атакуемых программ до 467

Версия Android-трояна ERMAC 2.0 расширила список атакуемых программ до 467

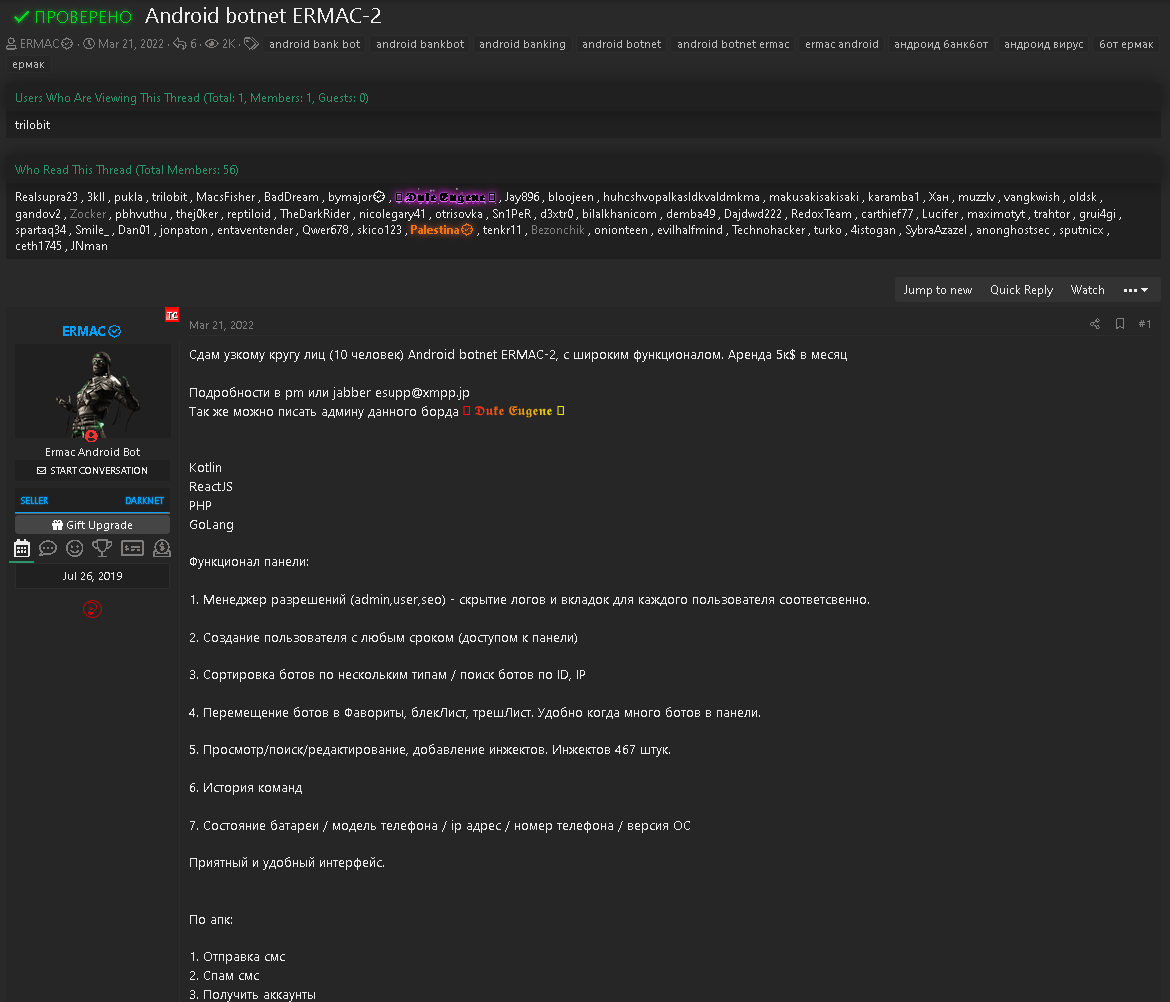
Авторы банковского Android-трояна ERMAC выпустили вторую версию своего детища (2.0). В ней киберпреступники увеличили число атакуемых приложений с 378 до 467. Теперь вредонос может использовать более богатый диапазон софта для кражи учётных данных и криптовалюты.

Задача ERMAC — отправить все собранные данные своим операторам. Последние же используют полученную информацию для доступа к банковским учёткам и криптовалютным кошелькам.

В настоящее время ERMAC можно купить на сайтах в даркнете, подписка стоит 5 тысяч долларов в месяц. К слову, это на две тысячи больше цены, назначенной за первую версию вредоноса для Android.


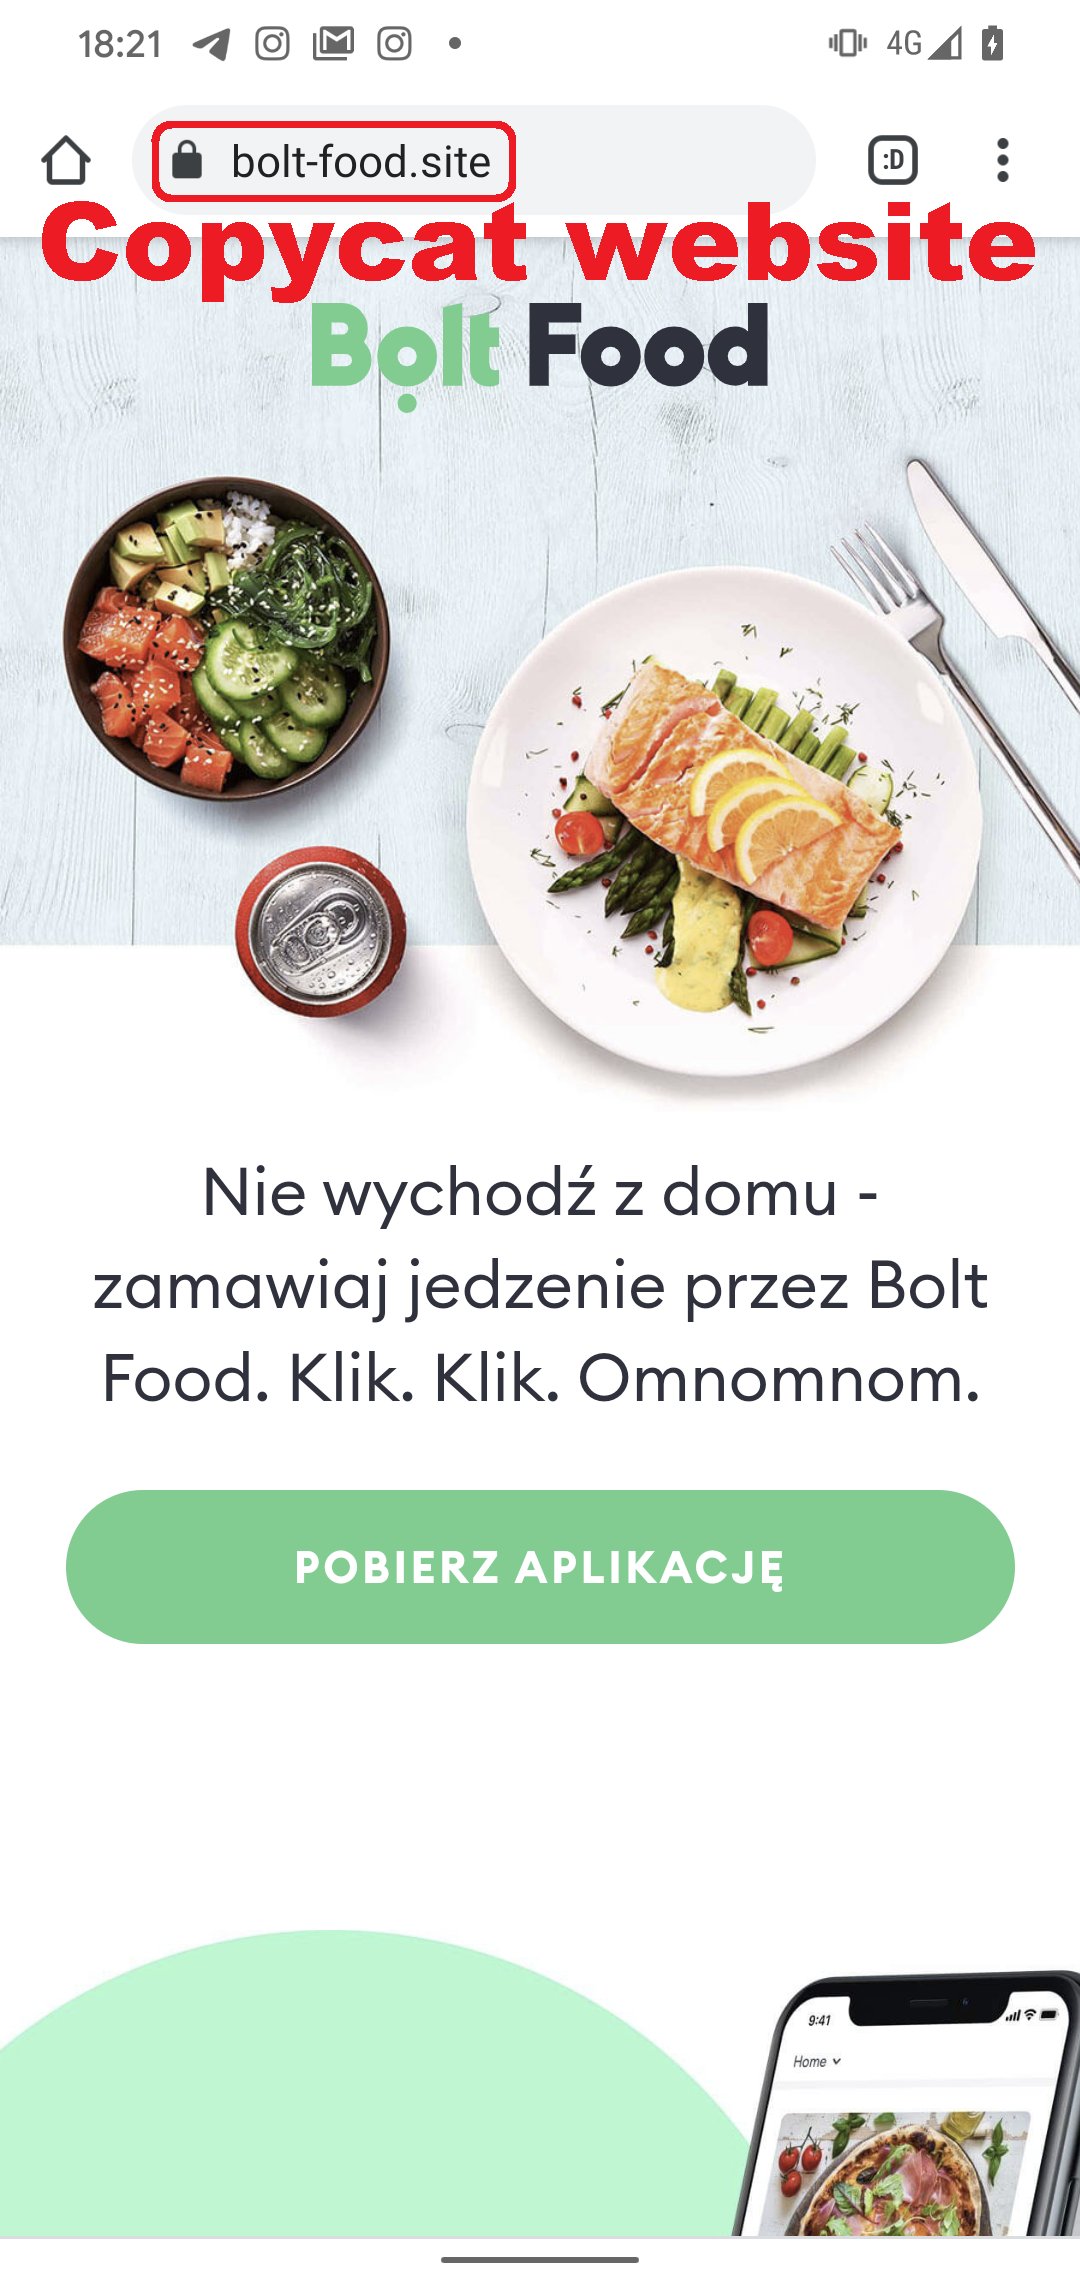
Первая киберкампания, в которой был зафиксирован ERMAC 2.0, предлагала пользователям скачать фейковое приложение Bolt Food. Злоумышленники выбрали в качестве потенциальных жертв владельцев мобильных устройств из Польши.

По словам исследователей из ESET, киберпреступники распространяли программу для Android через сайт “bolt-food[.]site“, который был замаскирован под легитимный европейский сервис доставки еды.


Ссылка на этот ресурс доставлялась пользователям посредством фишинговых писем, постов в социальных сетях, СМС-фишинга и т. п. После загрузки и установки приложения оно запрашивало разрешения в системе (в том числе к Accessibility Service), дающие полный контроль над мобильным устройством.

Новая версия ERMAC 2.0 поддерживает следующие команды от операторов:

  • downloadingInjections — отправляет список приложений, в которые можно внедриться.
  • logs — отправляет на сервер логи.
  • checkAP — проверяет статус приложения и отправляет результат на сервер.
  • registration — отправляет данные заражённого устройства.
  • updateBotParams — отправляет обновлённые параметры бота.
  • downloadInjection — используется для получения фишинговой HTML-страницы.

В анализе Cyble эксперты приводят много общего у EMAC с другим вредоносом — “Cerberus“.

Подпишитесь на новости

Kaspersky Premium для macOS научился вычищать хвосты удалённых приложений

Перетащить программу в корзину на macOS — ещё не значит действительно от неё избавиться. После удаления на диске могут остаться кеш, cookies, настройки, журналы и другие цифровые ошмётки. Теперь Kaspersky Premium предлагает собрать этот мусор и вынести его окончательно.

Новая функция «Удаление приложений» находит связанные с программами остаточные файлы, включая те, что сохранились после предыдущих удалений.

При этом общие компоненты, которые продолжают использовать другие приложения, трогать не должны. Функция также ищет дубликаты программ и позволяет удалить их все сразу либо выбрать конкретные копии.

По данным опроса «Лаборатории Касперского», 56% владельцев устройств на macOS очищают историю браузера, cookies, кеш и временные файлы, а 54% удаляют ненужные фотографии и видео.

При этом неиспользуемые приложения сносят только 44% респондентов. И даже после этого программа может уйти, а чемодан с её файлами — остаться. Проблема не ограничивается забитым накопителем.

В остатках могут храниться токены учётных записей, пароли, IP-адреса, имена пользователей, журналы событий, фрагменты документов, фотографии, переписка и пути к личным каталогам. Особенно весело это становится при продаже компьютера или получении к нему доступа злоумышленниками.

Удалённые через новую функцию файлы можно восстановить из корзины или непосредственно из Kaspersky Premium, пока приложение не закрыто.

Разработчики также напоминают: под утилиты для очистки macOS регулярно маскируются вредоносные программы.

RSS: Новости на портале Anti-Malware.ru