



Microsoft планирует усложнить кражу учётных данных из LSASS в Windows

Microsoft планирует усложнить кражу учётных данных из LSASS в Windows

Microsoft планирует усложнить кражу учётных данных из LSASS в Windows

Microsoft решила усложнить задачу злоумышленникам, пытающимся вытащить учётные данные пользователей Windows с помощью процесса LSASS. Для этого разработчики активировали правило «Attack Surface Reduction» по умолчанию.

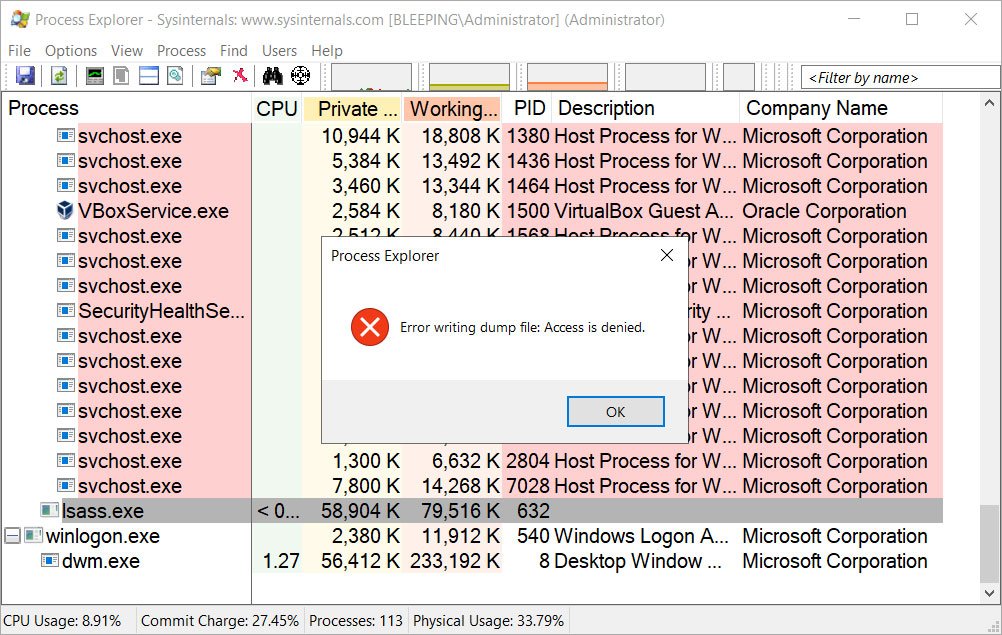
Когда киберпреступникам удаётся проникнуть в сеть организации, они стараются продвинуться латерально, используя украденные логины и пароли, а также эксплойты. Один из наиболее популярных методов атакующих — повысить права до уровня администратора и получить дамп памяти системного процесса Local Security Authority Server Service (LSASS).

В этот дамп попадают хешированные NTLM учётные данные пользователей Windows. В результате злоумышленники могут либо провести брутфорс и получить логины и пароли в виде простого текста, либо использовать атаку Pass-the-Hash, чтобы войти в аккаунты на других устройствах в сети.

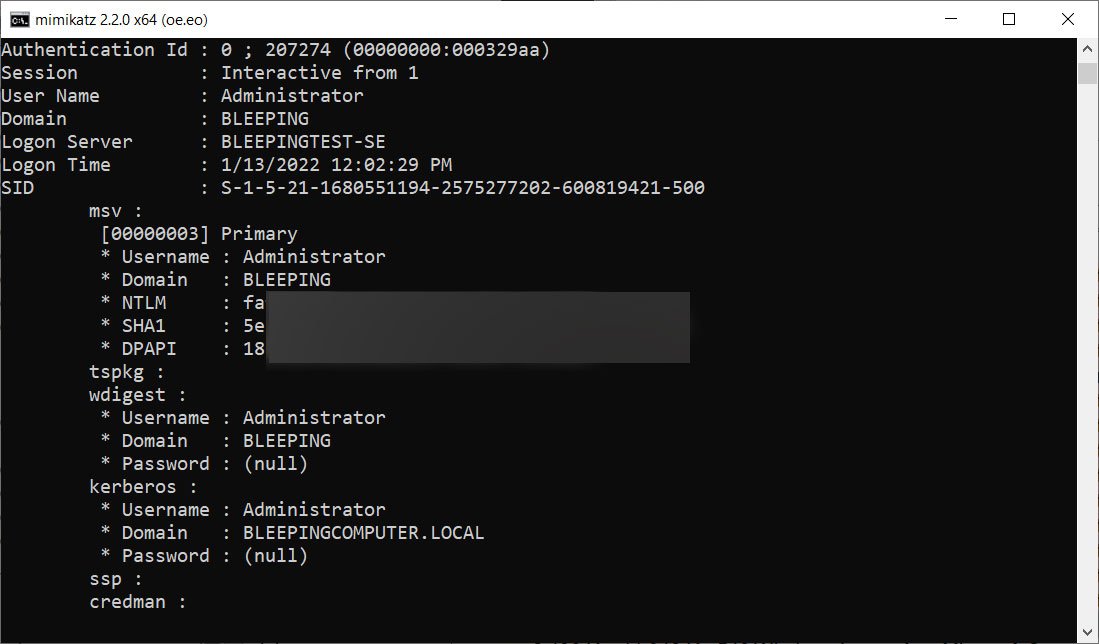
Пример снятия дампа программой Mimikatz приводит издание BleepingComputer:


В Microsoft понимали, что с этим вектором атаки надо как-то бороться. Поэтому разработчики представили защитные функции, запрещающие доступ к процессу LSASS. Одна из этих функций, получившая имя Credential Guard, изолирует процесс LSASS и помещает его в виртуальный контейнер, запрещая таким образом доступ других процессов к нему.

Тем не менее у этой функции есть и свои минусы. Например, некоторые организации могут отказаться от её использования, поскольку Credential Guard в отдельных случаях приводит к конфликтам с драйверами и приложениями.

Чтобы избежать проблем на стороне пользователя, Microsoft планирует активировать правило Attack Surface Reduction (ASR) по умолчанию.

«Это правило блокирует кражу учётных данных из подсистемы Windows lsass.exe», — так описывают разработчики ASR.

Подпишитесь на новости

Зоопарк остаётся: 54% зрителей AM Live управляют ИТ лишь частично

Разные производители, одна система управления — звучит удобно, но пока встречается редко. В голосовании зрителей AM Live лишь 3% выбрали такой вариант для своей компании. У 54% управление разнородной инфраструктурой объединено только частично.

Результаты обсудили в эфире «ИТ-экосистемы: удобство, экономия или зависимость?».

Ещё 23% участников сообщили об отдельных платформах с собственным управлением, 16% — о единой экосистеме одного производителя.

Интерес к единым платформам зрители объяснили прежде всего потребностью в автоматизации и централизованном управлении — 78%. Ещё 64% назвали необходимость сокращать затраты на ИТ, 61% — проблемы с совместимостью и обновлениями, 53% — дефицит специалистов для поддержки разных систем.

Сергей Рычихин назвал наиболее распространённую ситуацию зоопарком, с которым можно жить.

Главным критерием при развитии инфраструктуры 72% зрителей назвали совместимость с существующими системами, 63% — единое управление и автоматизацию, 58% — надёжность и совместимость обновлений.

При этом собрать продукты под одним логотипом недостаточно. Александр Гавриленко выделил признаки экосистемы: технологическую стыковку, единообразный пользовательский опыт, понятное масштабирование и единое окно поддержки.

Обратная сторона удобства — зависимость от поставщика. Рычихин рекомендовал подробно закреплять в договоре требования к интеграции и условия выхода.

RSS: Новости на портале Anti-Malware.ru