


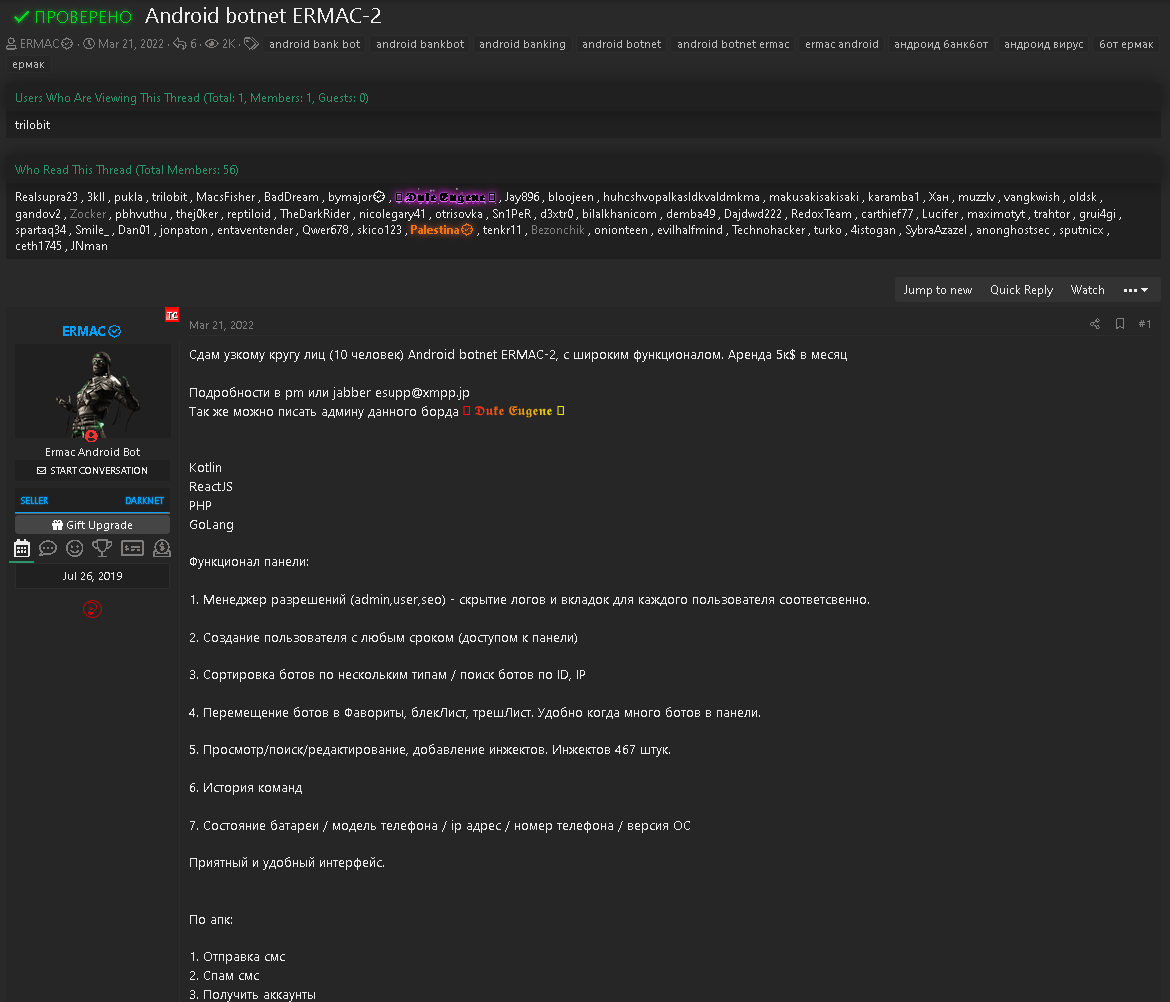

Версия Android-трояна ERMAC 2.0 расширила список атакуемых программ до 467

Версия Android-трояна ERMAC 2.0 расширила список атакуемых программ до 467

Версия Android-трояна ERMAC 2.0 расширила список атакуемых программ до 467

Авторы банковского Android-трояна ERMAC выпустили вторую версию своего детища (2.0). В ней киберпреступники увеличили число атакуемых приложений с 378 до 467. Теперь вредонос может использовать более богатый диапазон софта для кражи учётных данных и криптовалюты.

Задача ERMAC — отправить все собранные данные своим операторам. Последние же используют полученную информацию для доступа к банковским учёткам и криптовалютным кошелькам.

В настоящее время ERMAC можно купить на сайтах в даркнете, подписка стоит 5 тысяч долларов в месяц. К слову, это на две тысячи больше цены, назначенной за первую версию вредоноса для Android.


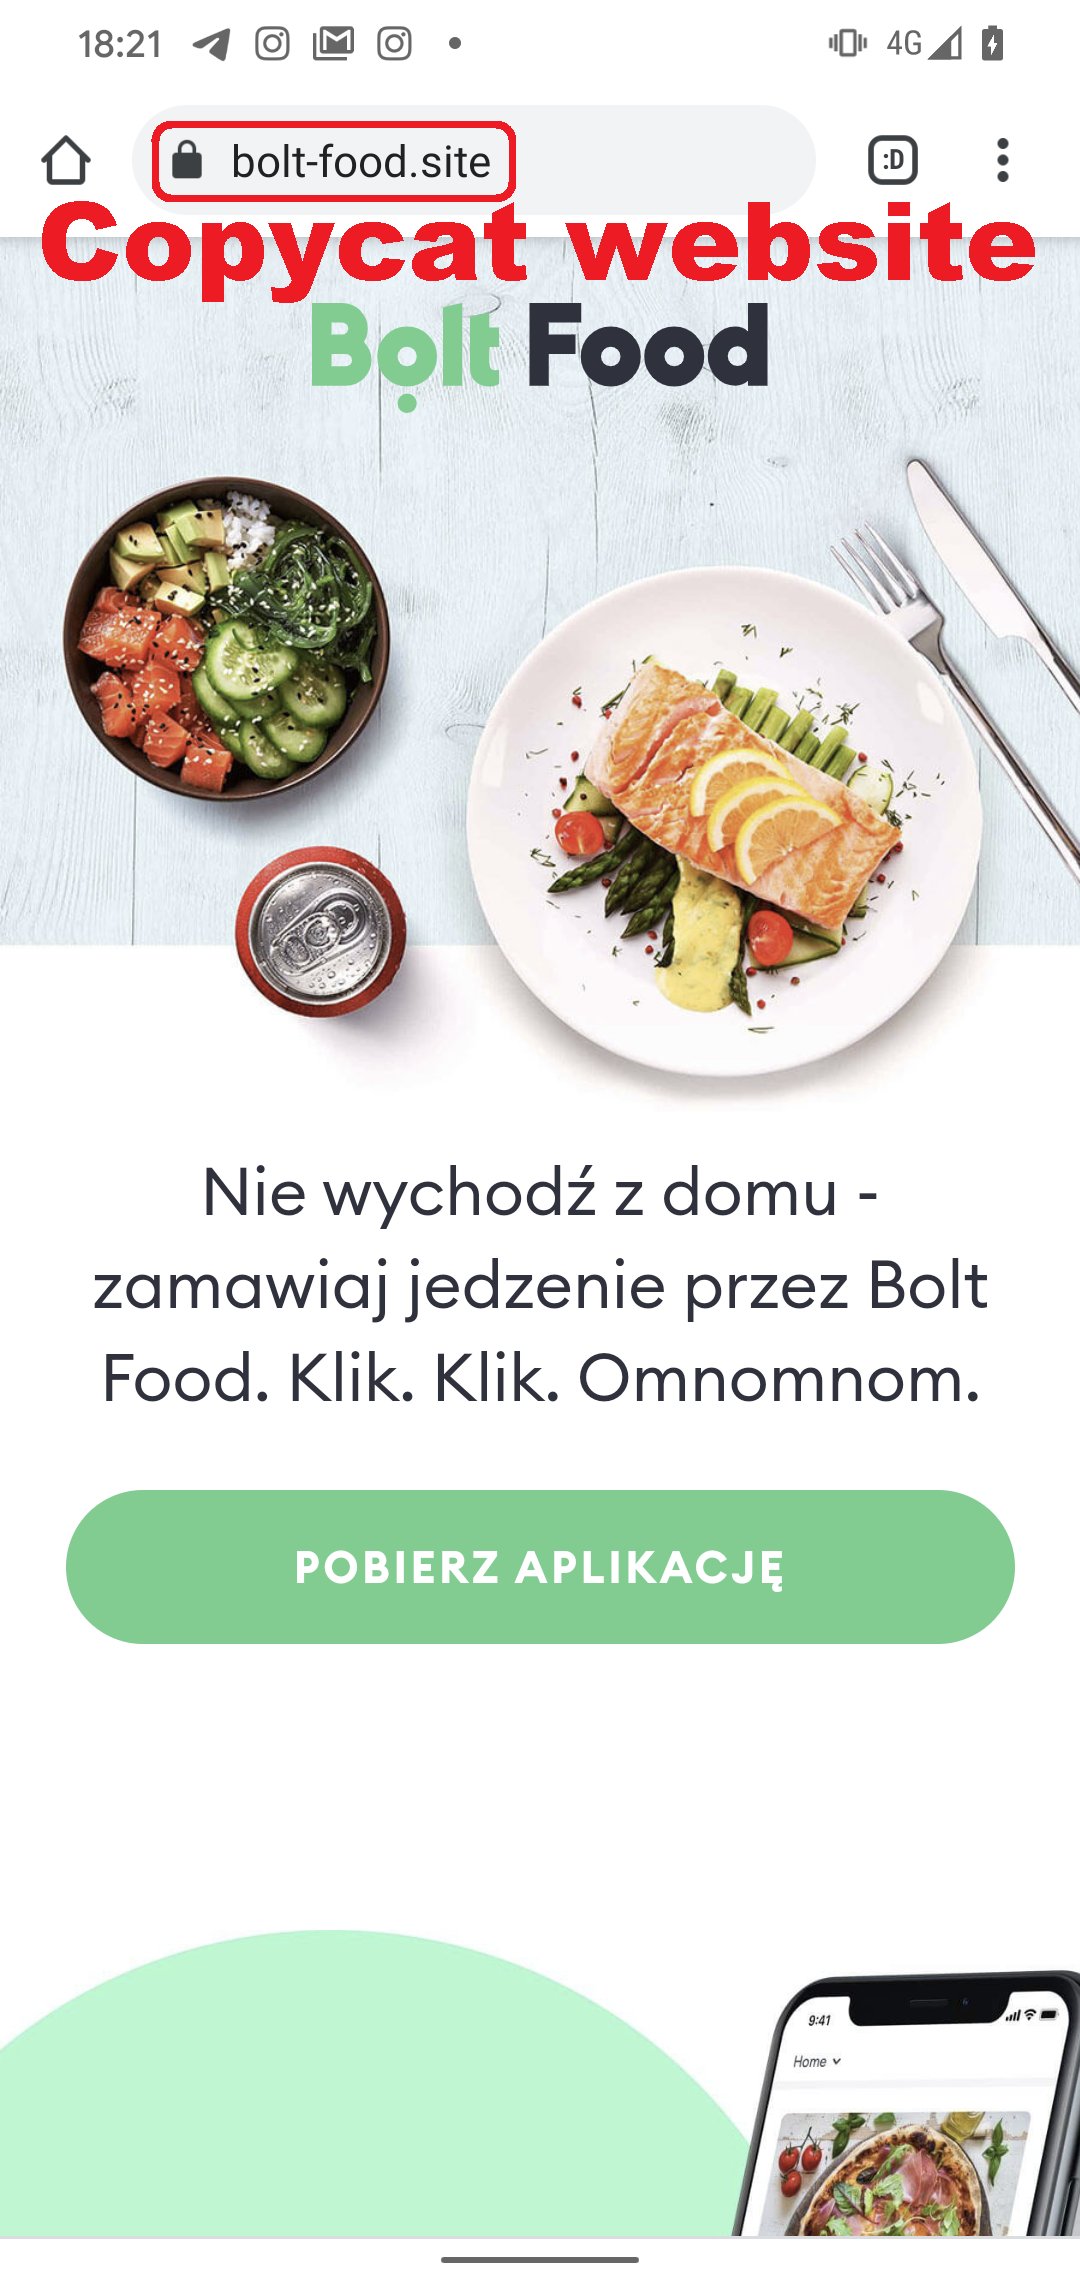
Первая киберкампания, в которой был зафиксирован ERMAC 2.0, предлагала пользователям скачать фейковое приложение Bolt Food. Злоумышленники выбрали в качестве потенциальных жертв владельцев мобильных устройств из Польши.

По словам исследователей из ESET, киберпреступники распространяли программу для Android через сайт “bolt-food[.]site“, который был замаскирован под легитимный европейский сервис доставки еды.


Ссылка на этот ресурс доставлялась пользователям посредством фишинговых писем, постов в социальных сетях, СМС-фишинга и т. п. После загрузки и установки приложения оно запрашивало разрешения в системе (в том числе к Accessibility Service), дающие полный контроль над мобильным устройством.

Новая версия ERMAC 2.0 поддерживает следующие команды от операторов:

  • downloadingInjections — отправляет список приложений, в которые можно внедриться.
  • logs — отправляет на сервер логи.
  • checkAP — проверяет статус приложения и отправляет результат на сервер.
  • registration — отправляет данные заражённого устройства.
  • updateBotParams — отправляет обновлённые параметры бота.
  • downloadInjection — используется для получения фишинговой HTML-страницы.

В анализе Cyble эксперты приводят много общего у EMAC с другим вредоносом — “Cerberus“.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru