


Троян в FileZilla: киберпреступники подменили популярный FTP-клиент

Троян в FileZilla: киберпреступники подменили популярный FTP-клиент

Троян в FileZilla: киберпреступники подменили популярный FTP-клиент

Исследователи Malwarebytes обнаружили новую вредоносную кампанию: злоумышленники распространяют троянизированную версию популярного FTP-клиента FileZilla 3.69.5. Причём сам FileZilla ни в чём не виноват, атакующие просто добавили в легитимный дистрибутив один лишний файл.

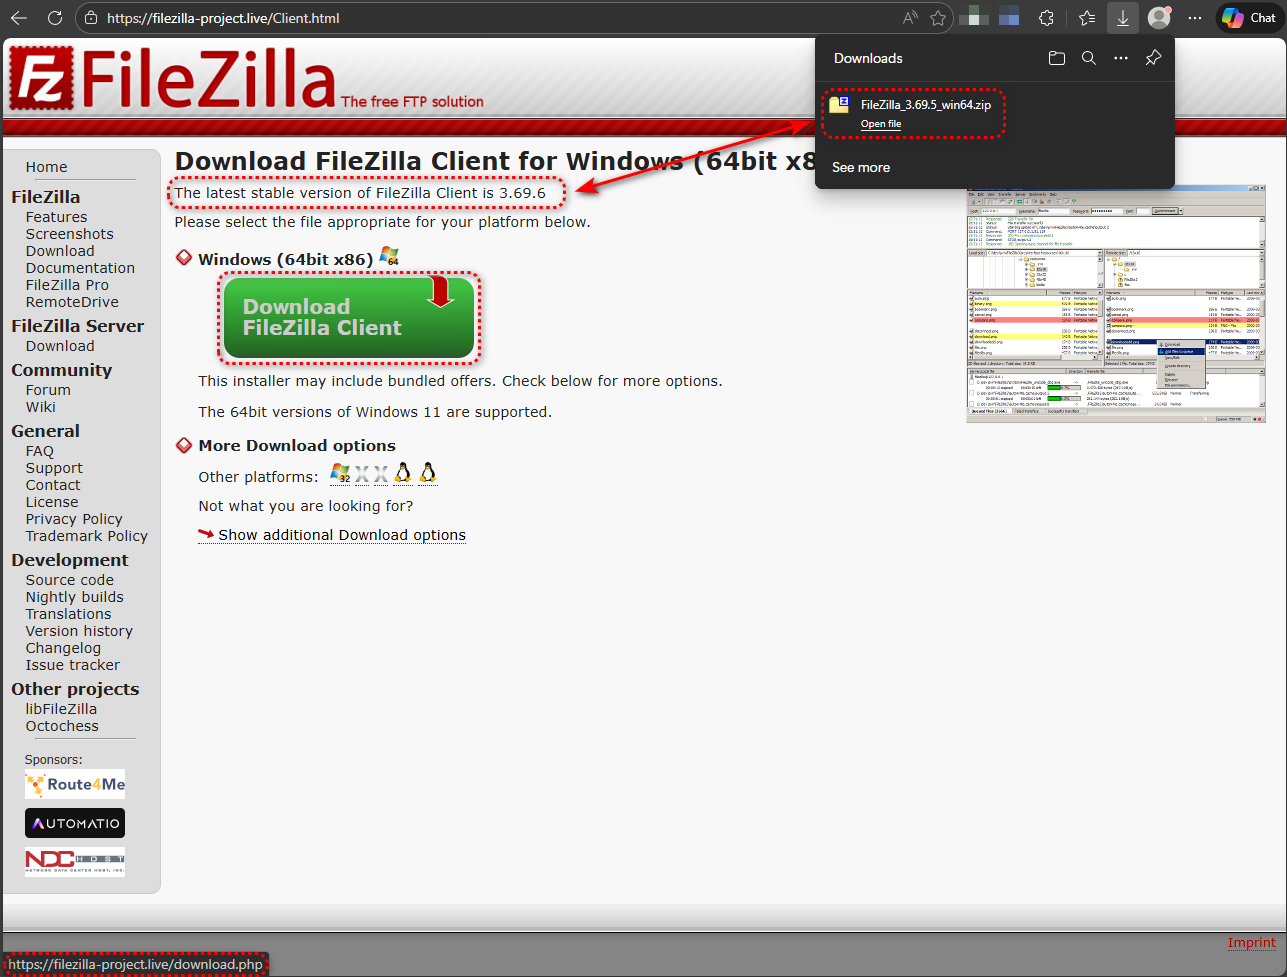
Сценарий довольно простой. Пользователей заманивают на поддельный сайт filezilla-project[.]live, который внешне практически не отличается от официального ресурса проекта.

Дальше всё по классике: человек скачивает «правильный» архив, запускает filezilla.exe, даже не подозревая, что вместе с программой установил зловред.

Технически атака построена на известном механизме Windows — перехвате порядка загрузки DLL (DLL search order hijacking). В папку с программой добавляется вредоносная библиотека version.dll. Когда пользователь запускает FileZilla, система сначала подгружает этот файл из локальной директории, а не оригинальную библиотеку из System32.


В результате вредоносный код начинает работать внутри обычной сессии FileZilla, получая доступ к сохранённым учётным данным от FTP и связываясь с командным сервером.

Есть и косвенные признаки подмены. В «чистом» портативном дистрибутиве FileZilla файла version.dll быть не должно, это системная библиотека Windows. Кроме того, у легитимных файлов дата конца 2025 года, а у вредоносного version.dll — более свежая метка от 3 февраля 2026 года.

По данным Malwarebytes, зловред препятствует анализу: проверяет версию BIOS, ищет следы VirtualBox и других песочниц. Если всё «чисто», он использует DNS-over-HTTPS для связи с управляющим сервером. Запросы отправляются через публичные резолверы вроде 1.1.1.1, что позволяет обходить корпоративный DNS-мониторинг и фильтрацию по порту 53.

Поведенческий анализ показывает, что функциональность не ограничивается кражей данных. Обнаружены признаки внедрения в процессы, закрепления в системе и даже возможного шифрования данных.

Эксперты советуют относиться к скачиванию cjanf с неофициальных доменов так же настороженно, как к подозрительным вложениям в письмах. FileZilla стоит загружать только с официального сайта filezilla-project.org и проверять контрольные суммы. А если в папке портативной версии обнаружился version.dll — это повод считать систему скомпрометированной и провести проверку.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru