


Новый троян крадёт банковские данные и сам рассылает себя через WhatsApp

Новый троян крадёт банковские данные и сам рассылает себя через WhatsApp

Новый троян крадёт банковские данные и сам рассылает себя через WhatsApp

Исследователи из Elastic Security Labs обнаружили новый банковский троян TCLBanker. Он нацелен на 59 банковских, финтех- и криптовалютных платформ и распространяется через троянизированный MSI-установщик, замаскированный под Logitech AI Prompt Builder.

После заражения TCLBanker загружается в контексте легитимного приложения Logitech через стороннюю загрузку DLL. Такой подход помогает выглядеть менее подозрительно для защитных решений.

Троян также активно сопротивляется анализу. Он проверяет окружение, мешает запуску в песочницах и следит за появлением инструментов вроде IDA, Ghidra, x64dbg, dnSpy, Frida и ProcessHacker. Если замечает признаки анализа, вредоносная составляющая может не раскрыться.

Основной банковский модуль раз в секунду отслеживает адресную строку браузера через Windows UI Automation API. Если пользователь открывает сайт одной из целевых финансовых платформ, троян связывается с командным сервером и передаёт сведения о системе и жертве.

Дальше оператор получает довольно широкий набор возможностей: просмотр экрана в реальном времени, снятие скриншотов, кейлоггинг, перехват буфера обмена, выполнение команд, управление окнами, доступ к файловой системе и удалённое управление мышью и клавиатурой. Во время активной сессии троян может завершать процесс Диспетчера задач, чтобы пользователь не заметил происходящее.

Для кражи данных TCLBanker использует поддельные оверлеи. Он может показывать фейковые формы входа, ввод ПИН-кода, окна поддержки банка, экраны ожидания, имитацию Windows Update и другие элементы, которые маскируют действия злоумышленников.

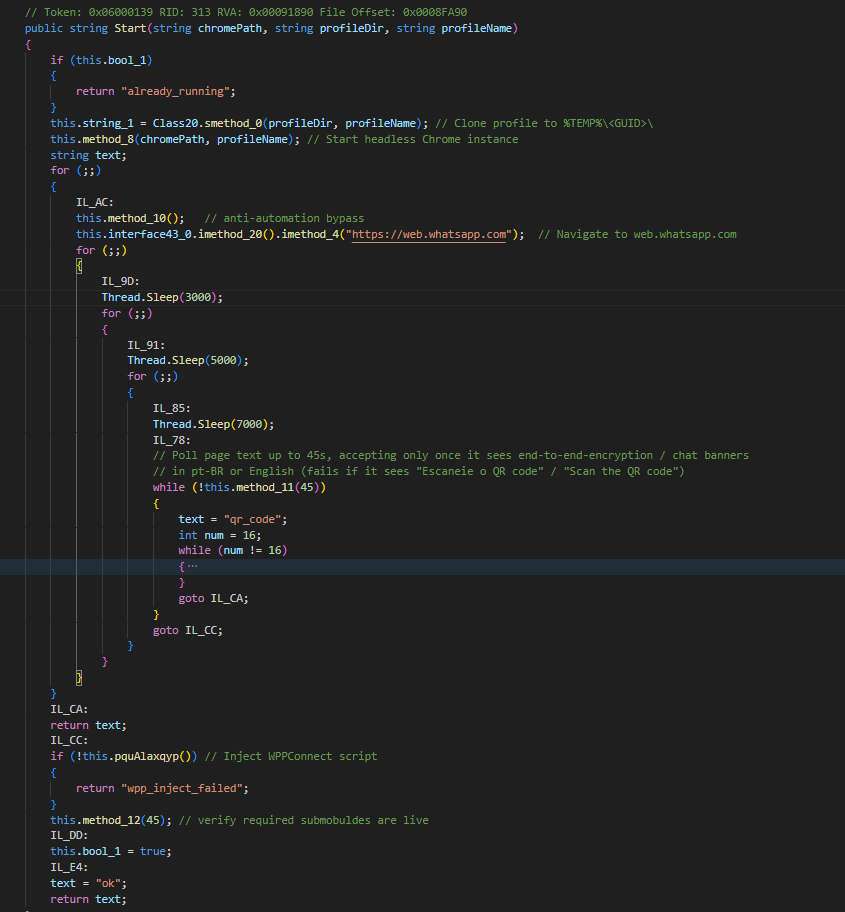
Отдельно исследователи выделяют модуль самораспространения. TCLBanker ищет данные WhatsApp Web (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) в профилях Chromium, запускает скрытый экземпляр браузера и использует аккаунт жертвы для рассылки сообщений контактам.


Ещё один модуль работает через Microsoft Outlook. Вредоносная программа запускает Outlook, собирает контакты и адреса отправителей, а затем рассылает фишинговые письма уже с почты жертвы.

Подпишитесь на новости

Apple ужесточит доступ приложений в macOS из-за распространения ИИ-агентов

Apple меняет системные разрешения в macOS, которые открывают приложениям широкий доступ к данным на яблочных устройствах. Поводом стали ИИ-агенты: они работают прямо на компьютере, управляют файлами и программами от имени пользователя, и им часто выдают полный доступ к диску.

Изменения появятся в macOS 27.3, сейчас они доступны во второй бета-версии. Подробности Apple опубликовала на сайте для разработчиков.

Раздел «Управление устройством и доступ к данным» разделят на две настройки: System & App Protection Override, которая отключает встроенную защиту системы и приложений, и Accessibility для вспомогательных технологий.

Разрешение будет выдаваться одним способом: пользователь выбирает нужное приложение из списка. Apple советует давать право на отключение защиты только тем программам, которым оно действительно нужно, а полный доступ к диску ограничивать конкретными папками.

Приложение можно будет настроить так, чтобы оно спрашивало разрешение при каждом обращении. Когда одна программа управляет другой, система покажет специальный индикатор.

Выданные раньше разрешения продолжат действовать. Разработчикам Apple рекомендует обновить сценарии первого запуска и научить приложения работать с ограниченным доступом.

Программы для резервного копирования и вспомогательные технологии смогут получить специальные разрешения, чтобы новые пользователи не заметили разницы.

В октябре Apple пообещала пересмотреть настройки безопасности после двух случаев. Журналист рассказал, что приложение Muse от Meta (корпорация Meta признана экстремистской и запрещена в России) получило доступ к его личным сообщениям без разрешения, а Wired сообщил об уязвимости ChatGPT для macOS, через которую злоумышленники могли добраться до конфиденциальных данных.

RSS: Новости на портале Anti-Malware.ru