


В зоне RU заблокированы 110 доменов, используемых троянами DCRat и WebRat

В зоне RU заблокированы 110 доменов, используемых троянами DCRat и WebRat

В зоне RU заблокированы 110 доменов, используемых троянами DCRat и WebRat

Специалисты F6 помогли выявить и обезвредить солидную часть инфраструктуры криминального сервиса NyashTeam — более 110 доменов в TLD-зоне RU, используемых для проведения троянских атак в России и других странах.

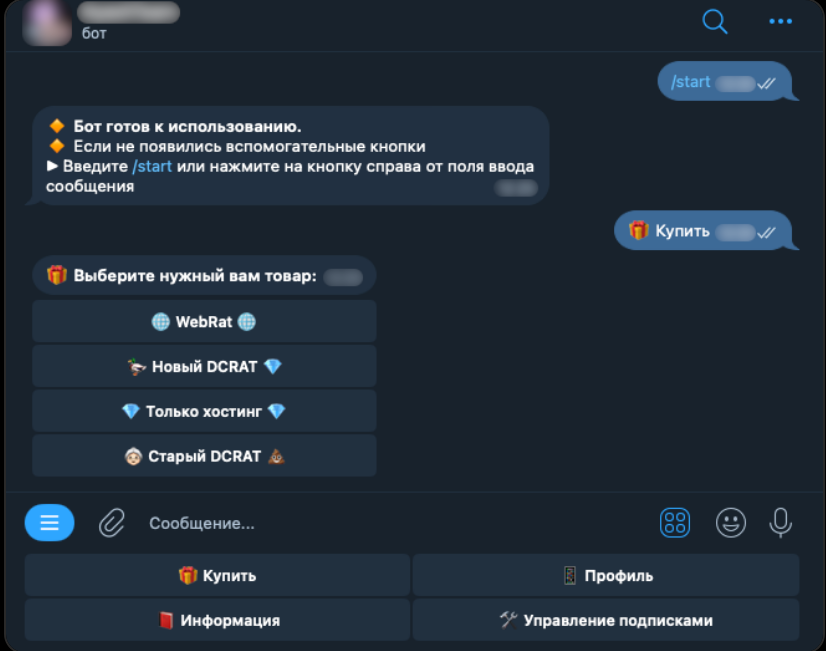
По данным ИБ-компании, NyashTeam работает по модели MaaS (Malware-as-a-Service, вредонос как сервис) как минимум с 2022 года, продавая через сайты и Telegram доступ к DCRat и WebRat, а также предоставляя преступникам услуги хостинга и техподдержки.


Оплата подписки принимается в криптовалюте и рублях. Клиенты MaaS проводят атаки в 50 странах, но в основном — на территории России.

Для распространения троянов удаленного доступа зачастую используются YouTube и GitHub; вредоноса в таких случаях обычно выдают за кряк популярного софта, игровой бот или чит для геймеров.

За все время существования NyashTeam использовала свыше 350 доменов второго уровня. Пик регистраций пришелся на январь 2025 года.


На настоящий момент выявлено и заблокировано более 110 RU-доменов, ассоциированных с инфраструктурой MaaS. На очереди еще четыре вредоносных домена, которые были зарегистрированы в других TLD-зонах.

Заблокированы также телеграм-канал с исходниками WebRat и четыре обучающих видео на YouTube.

«Кейс NyashTeam наглядно доказывает: инфраструктуру MaaS-операторов, распространяющих вредоносное ПО, можно обнаружить и эффективно заблокировать, — комментирует Владислав Куган из команды F6 Threat Intelligence. — Анализ и последующая блокировка доменов, используемых группировкой NyashTeam, позволили как минимум на время существенно ограничить возможности распространения угроз и затруднить работу злоумышленников».

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru