



Boeing расследует заявление Lockbit-группы о краже данных

Boeing расследует заявление Lockbit-группы о краже данных

Boeing расследует заявление Lockbit-группы о краже данных

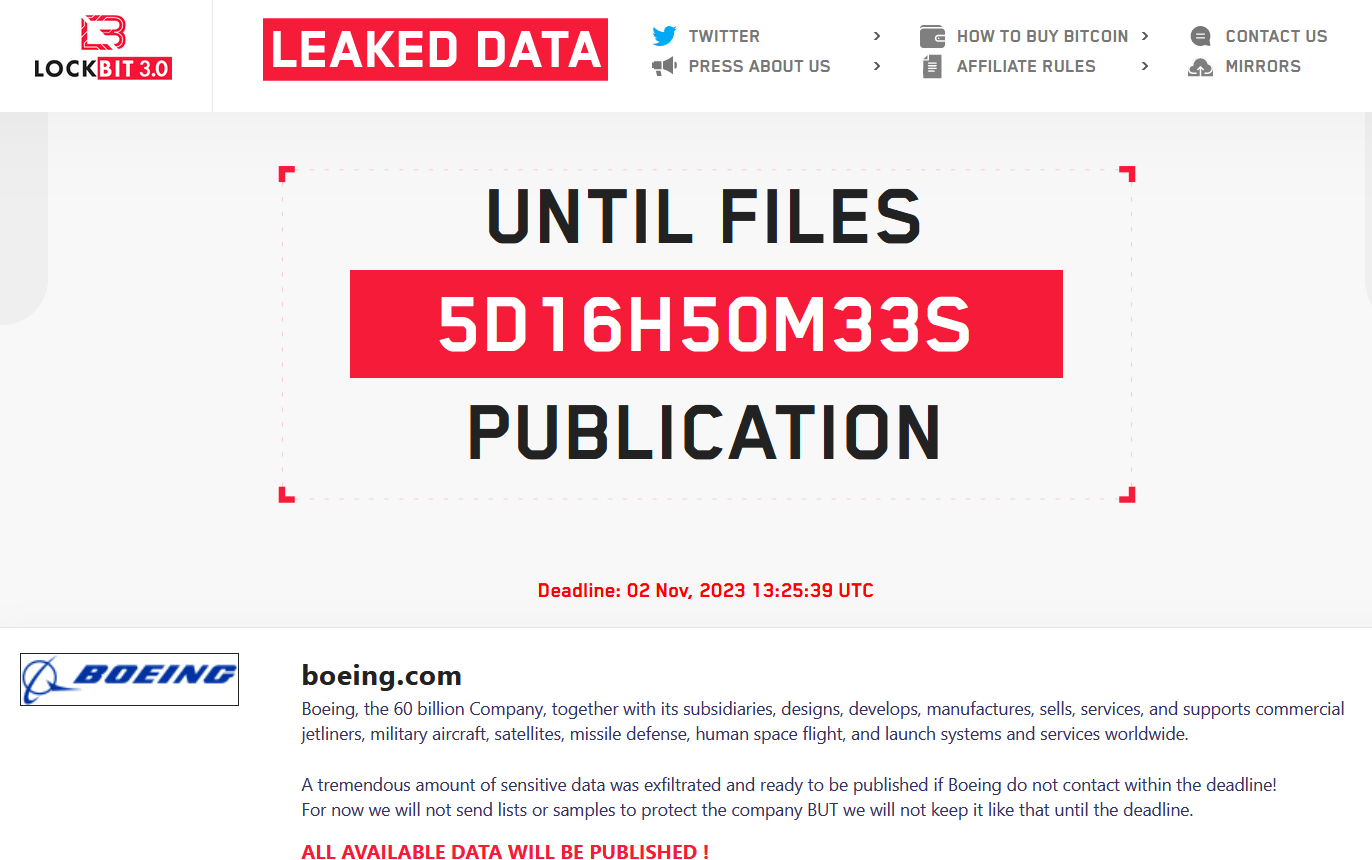
Операторы шифровальщика Lockbit добавили Boeing в список жертв на сайте утечек в сети Tor. Преступники утверждают, что выкачали огромное количество данных из сети компании, и грозят опубликовать их, если жертва не выйдет на связь в указанный срок.

Дедлайн на требуемую реакцию установлен как 2 ноября 13:25:39 UTC (16:25 по Москве). Вымогатели заверили, что пока никакие списки и образцы данных публиковаться не будут.


Сколько они потребуют в качестве выкупа, пока неизвестно, но сумма явно будет внушительной. Американский производитель авиационной, космической и военной техники запустил расследование потенциальной утечки.

Автором заявления, скорее всего, является один из аффилиатов LockBit: данный зловред продается на черном рынке как услуга (Ransomware-as-a-Service, RaaS). Не исключено также, что злоумышленники создали клон шифровальщика с помощью слитого в Сеть билдера.

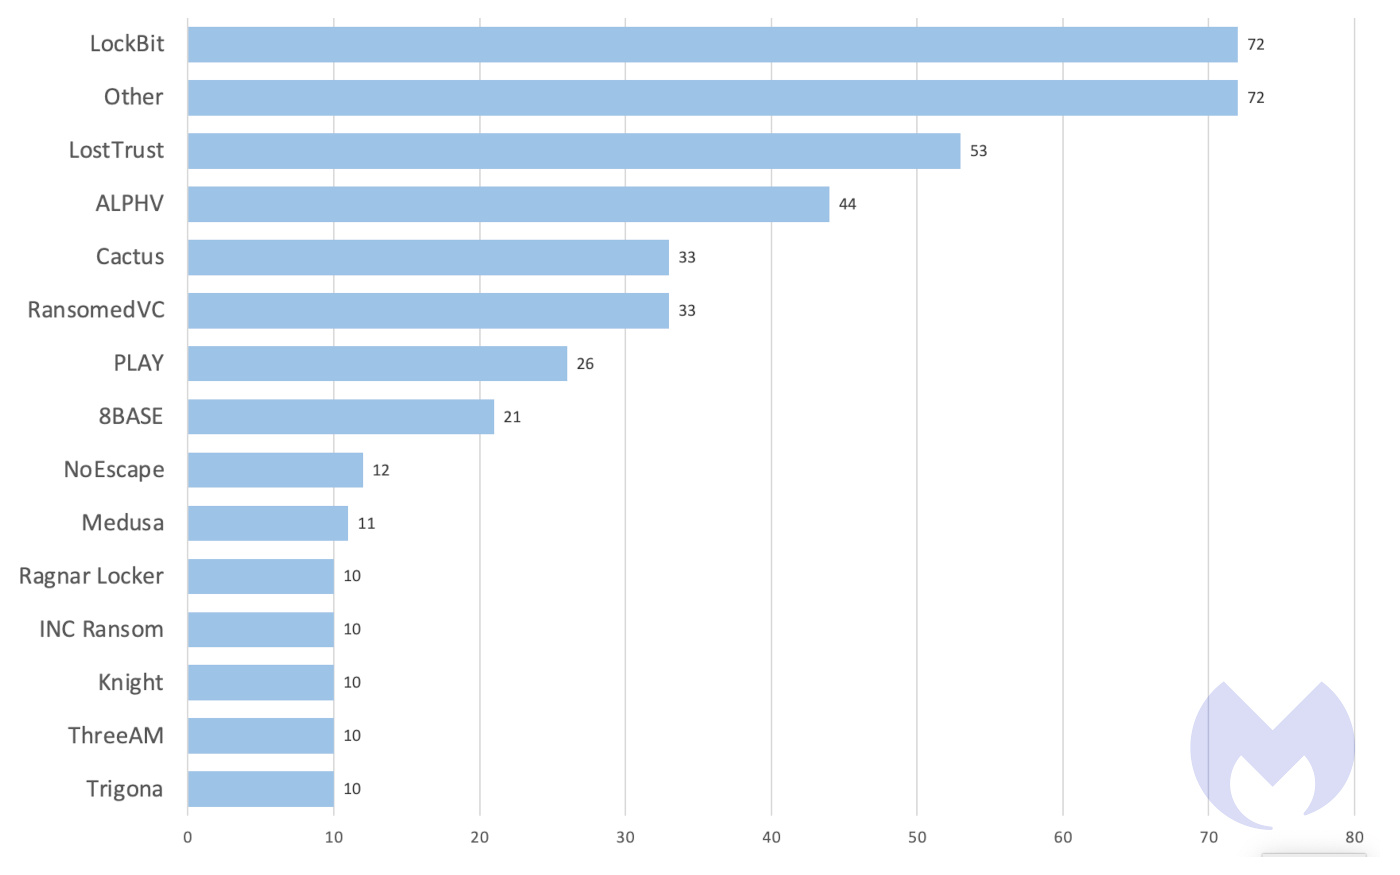
Разработчики LockBit все время его совершенствуют, притом любят экспериментировать. Мощный вредонос очень быстро поднялся в топ ransomware-угроз и до сих пор возглавляет этот список.


В минувшем августе стало известно об атаке LockBit на разработчика медоборудования Varian (дочка Siemens), в начале прошлого месяца — на ИБ-подрядчика британской оборонки Zaun. По данным американского Агентства по обеспечению кибербезопасности (CISA), с 2020 года операторы LockBit только в США выманили (PDF) у жертв порядка $91 млн в виде выкупа.

Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru