



Новый шифратор LockBit Green заимствует код у Conti

Новый шифратор LockBit Green заимствует код у Conti

Новый шифратор LockBit Green заимствует код у Conti

Грозный вымогатель вновь изменил свой шифратор. Анализ образцов вариации LockBit Green показал, что ее создатели воспользовались утечкой исходных кодов сгинувшего Conti.

Вредонос LockBit обновляет свой шифратор далеко не первый раз. Изначально код был кастомный, но по мере развития проекта в него вносились изменения, пока не появился LockBit 3.0 (LockBit Black) с шифратором на основе исходников BlackMatter.

По данным Group-IB, в настоящее время шифровальщик LockBit возглавляет список киберугроз этого класса. О новом приобретении одноименного RaaS-сервиса (Ransomware-as-a-Service, вымогатель как услуга) — версии Green — первой узнала команда аналитиков VX-Underground.

После ее твита ИБ-исследователи начали искать образцы на VirusTotal и в других аналогичных источниках. Одну из таких находок изучил аналитик, известный в Twitter как CyberGeeksTech, и пришел к выводу, что шифратор LockBit Green позаимствован у Conti.

ИБ-компания PRODAFT тоже расшарила хеши нескольких семплов вместе с новым Yara-правилом. Экспертам, по свидетельству BleepingComputer, удалось также выявить пять жертв новобранца.

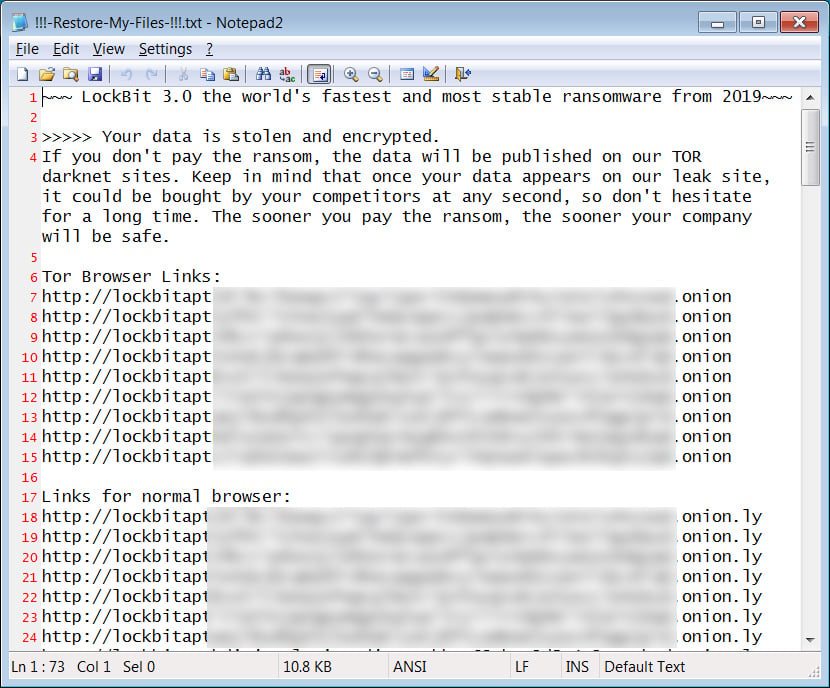
Тестирование образца LockBit Green из коллекции PRODAFT подтвердило сходство шифратора с кодом Conti. Прежней осталась лишь записка с требованием выкупа.


Специалисты BleepingComputer также обнаружили еще одно приметное изменение: вместо .lockbit к имени зашифрованных файлов теперь добавляется произвольное расширение (случайный набор букв и цифр).

Почему RaaS-сервис LockBit решил сменить исправно работающий шифратор, доподлинно неизвестно. В PRODAFT полагают, что одной из причин может являться удобство для бывших участников группировки Conti: по наблюдениям, версия Green пришлась им по вкусу.

Летом прошлого года преступный синдикат, которому на Западе склонны приписывать российские корни, свернул свои операции из-за повышенного внимания со стороны ИБ-сообщества и правоохраны. Внутренняя переписка и коды Conti, включая шифратор, были слиты в Сеть, кибербанда распалась, а исходники подхватили конкуренты.

Подпишитесь на новости

Ограничения доступа к сайтам заметили 39% пользователей в России

Пока одни осваивают обходные маршруты к привычным сервисам, другие готовы просто закрыть вкладку. Ограничения и усложнение доступа к сайтам замечают 39% российских интернет-пользователей. А если ресурс перестанет открываться из-за проблем с сертификатами, 26% опрошенных готовы вовсе отказаться от его посещения.

Результаты телефонного опроса Russian Field опубликовал «Код.ру», получивший их от пресс-службы исследователей.

При проблемах с сертификатами 55% участников попробуют другой браузер, 22% установят необходимые сертификаты, 21% зайдут с мобильного устройства. Молодёжь чаще допускает использование VPN или прокси, старшие пользователи охотнее выбирают вариант «ну и не надо».

О том, что российские сайты могут не открываться в отдельных браузерах из-за отзыва зарубежных сертификатов, знают 57% пользователей. Ещё 7% что-то слышали. Для 40% недоступность привычного сайта в основном браузере стала бы серьёзной проблемой.

Чаще всего респонденты отмечают технические изменения рунета — в скорости, доступности и стабильности интернета: их назвали 41%.

Дальнейших изменений рунета ожидают 77% опрошенных. Только 9% считают, что он останется прежним. Судя по ответам, запасной браузер постепенно превращается из инструмента для энтузиастов в обычную бытовую принадлежность.

Опрос проводили 23-30 сентября 2026 года среди 1600 человек. По заявлению исследователей, выборка представительна по полу, возрасту, федеральным округам и типам населённых пунктов, погрешность не превышает 2,44%.

RSS: Новости на портале Anti-Malware.ru