



Хактивисты атакуют серверы Cobalt Strike с антироссийскими посланиями

Хактивисты атакуют серверы Cobalt Strike с антироссийскими посланиями

Хактивисты атакуют серверы Cobalt Strike с антироссийскими посланиями

Неизвестные хактивисты атакуют серверы Cobalt Strike, которым управляют бывшие члены кибергруппировки Conti. Злоумышленники оставляют антироссийские сообщения и пытаются помешать операциям своих противников.

В июне мы писали, что операторы программы-вымогателя Conti отключили остатки общедоступной инфраструктуры. Тогда группа вывела в офлайн два сервера в сети Tor. Хранилище скомпрометированных данных закрыли за месяц до этого.

Несмотря на это киберпреступники продолжали использовать инфраструктуру Cobalt Strike для проведения новых атак шифровальщика.

Теперь неизвестные хактивисты отслеживают командный сервер экс-членов Conti и пытаются контролировать пейлоады на скомпрометированных хостах, что позволяет передвигаться по сети латерально.

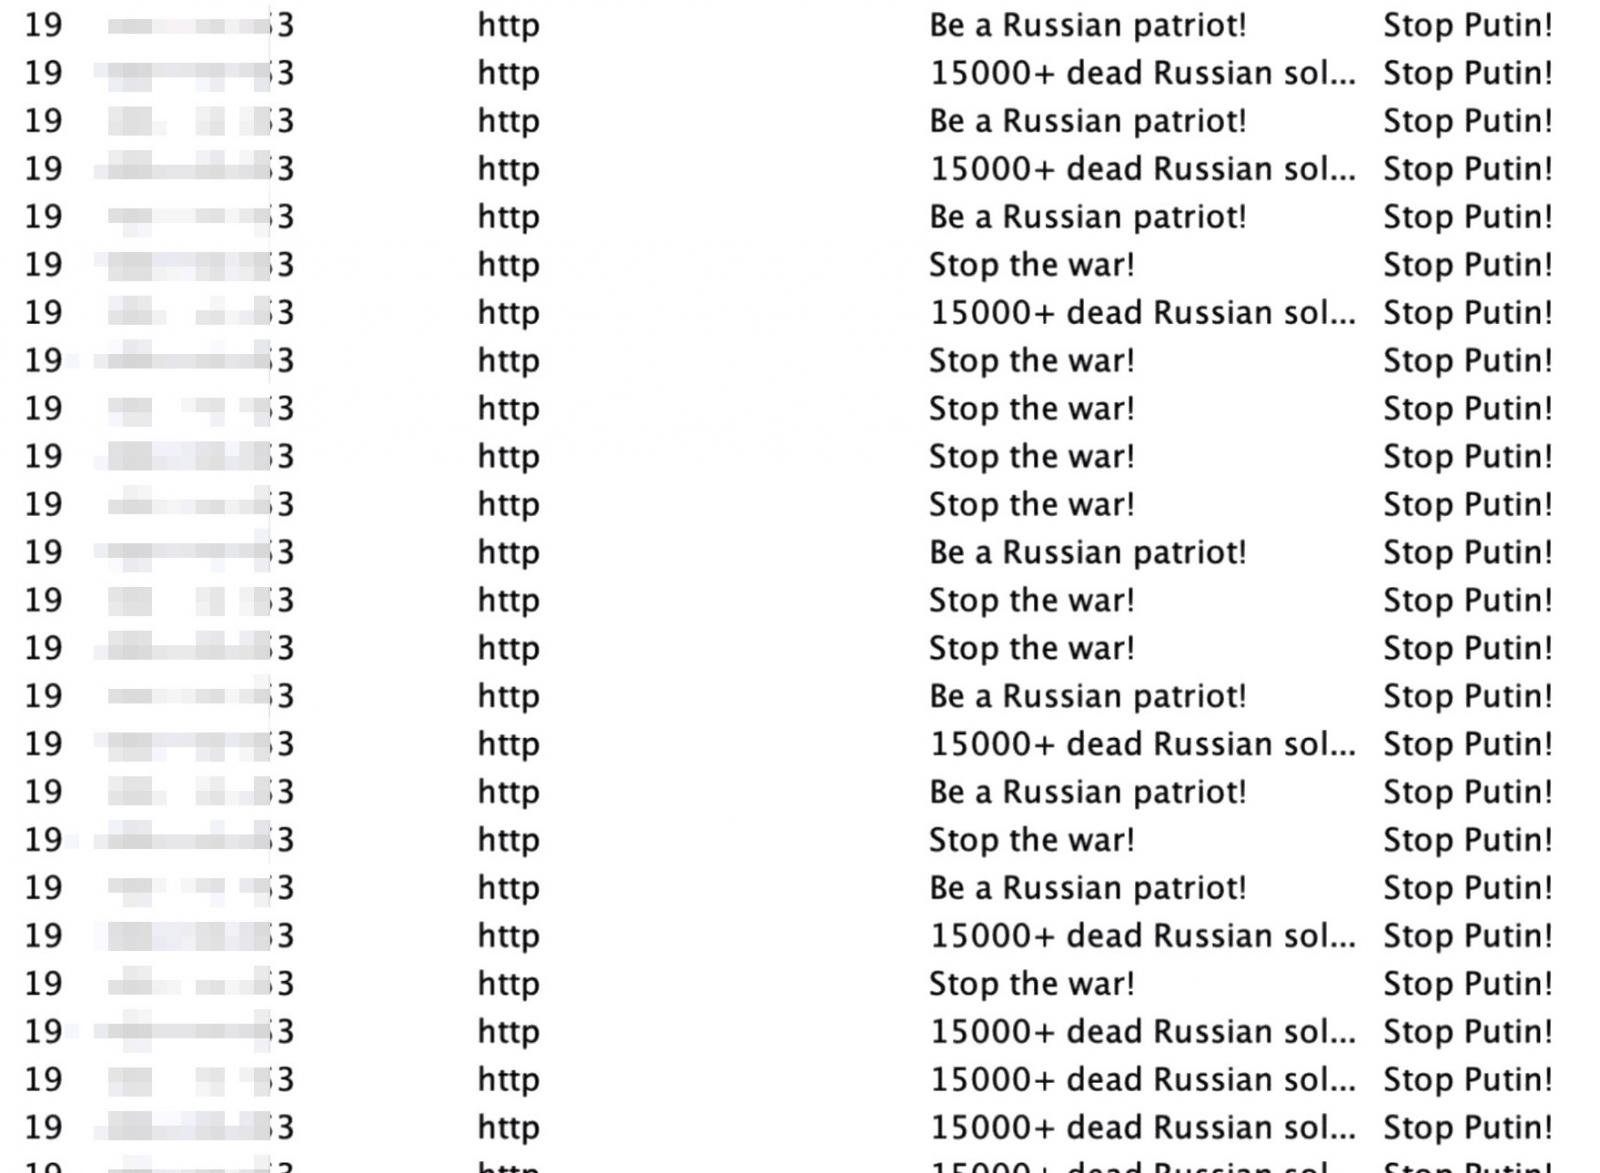
Флудя серверы оппонентов, киберпреступники используют интересные имена компьютеров — “Stop Putin!“ и “Stop the war!“. Виталий Кремец опубликовал скриншот того, как это выглядит:


По словам исследователя, подобные сообщения наводняют серверы огромным потоком каждые две секунды. Пока сложно сказать, кто именно стоит за атаками на бывших членов Conti, но это могут быть и правоохранители, и специалисты по кибербезопасности, и другие киберпреступники.

В прошлом месяце Государственный департамент США объявил о вознаграждении в десять миллионов долларов, которые может получить любой, кто предоставит информацию о ключевых операторах Conti.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru