


До 70% оптоволоконных линий запад–восток в России подходят к износу

До 70% оптоволоконных линий запад–восток в России подходят к износу

До 70% оптоволоконных линий запад–восток в России подходят к износу

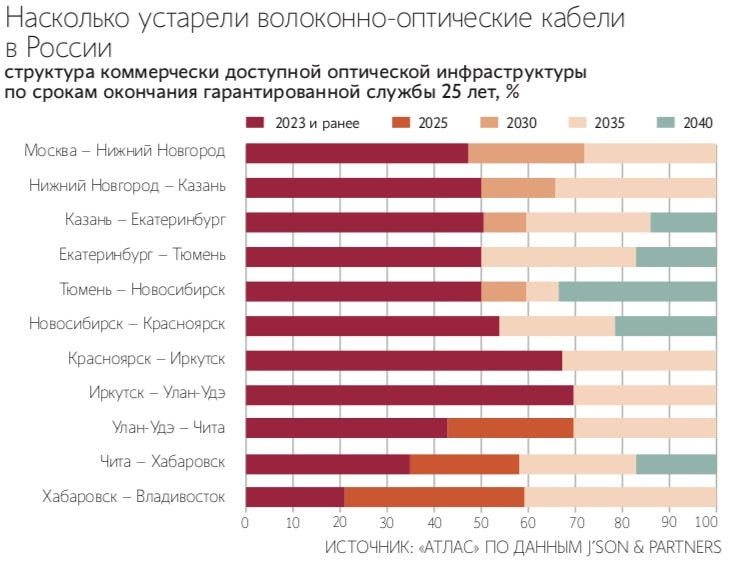
До 70% оптоволоконных кабелей на ключевом российском направлении запад – восток исчерпают свой ресурс уже в текущем году. При этом загрузка магистральной линии Москва – Улан-Удэ достигает 60–70%, что находится на грани комфортной эксплуатации волоконно-оптических линий связи (ВОЛС), поскольку часть пропускной способности должна оставаться в резерве.

«Ведомости» привели оценку, озвученную директором по продажам инфраструктурной телеком-компании «Атлас» Павлом Колочкиным на Пиринговом форуме. Он сослался на данные аналитиков J’son & Partners Consulting.

По подсчётам J’son & Partners Consulting, до 2030 года в России необходимо заменить более 400 тыс. км оптоволоконных кабелей, срок эксплуатации которых близок к предельному. Общая протяжённость ВОЛС крупных операторов оценивается в 700 тыс. км. Однако, как отметил исполнительный директор консалтинговой компании, модернизация затронет и ведомственные сети — их владельцами являются железнодорожные, нефтегазовые и энергетические компании.

Эксперты, опрошенные изданием, напомнили, что массовое строительство ВОЛС в России пришлось на 2000-е годы, когда федеральные операторы активно расширяли каналы связи из-за растущего спроса на широкополосный доступ в интернет.

Но по мере старения кабели начинают быстрее затухать, чаще повреждаться, что увеличивает расходы на обслуживание. Дополнительную сложность создаёт и то, что старые линии не поддерживают современные технологии, усугубляя проблему перегрузки каналов.

При этом замена кабеля — крайне дорогое мероприятие. По оценке генерального директора ComNews Леонида Коника, прокладка 1 км оптоволокна стоит около 1 млн рублей, а пересечение водных преград увеличивает стоимость многократно. В итоге обновление ВОЛС может обойтись операторам в сотни миллиардов рублей.

Тем временем, по словам генерального директора компании «Оптиковолоконные системы» Андрея Николаева, единственного производителя оптоволокна в России, внутреннее потребление оптоволокна снижается. В 2024 году оно упало на 20%, до 4,5 млн км. Загрузка отечественных кабельных заводов не превышает 40%.

Как отмечает директор по развитию и эксплуатации услуг связи «Телеком биржи» Анастасия Биджелова, одним из выходов может стать внедрение современных систем уплотнения сигнала DWDM. Такое оборудование позволяет существенно повысить пропускную способность сети без замены кабеля. Как уточнили в пресс-службе оператора, такой подход применяется, например, в МТС.

MacSync научился воровать криптовалюту и прятать компоненты в iCloud

Зловред MacSync для macOS заметно прокачался. Теперь он приходит не один, а в компании стилера и бэкдора, крадёт пароли и данные криптокошельков, а затем оставляет злоумышленникам удалённый вход на заражённый Mac.

Обновлённую версию обнаружили эксперты «Лаборатории Касперского». MacSync появился в 2024–2025 годах как ответвление стилера AMOS, но найденный в сентябре 2026 года вариант получил более сложную многоступенчатую цепочку заражения.

Атака начинается с классики: пользователь скачивает якобы нужное приложение — например, сервис для совместной работы с документами или криптокошелёк.

В некоторых случаях один из компонентов вредоноса разработчики прятали в общедоступной записи календаря iCloud в формате ICS. Календарь внезапно стал частью цепочки доставки, потому что обычных загрузчиков злоумышленникам, видимо, уже мало.

 

После запуска MacSync изображает скачанное приложение и просит пароль администратора. Затем показывает поддельное уведомление macOS о повреждении программы и предлагает переместить её в корзину.

Только ничего в корзину не отправляется: стилер остаётся в системе и начинает собирать историю браузера, cookie, логины, пароли, данные Telegram и криптокошельков, а также настройки SSH и ZSH.

Второй компонент маскируется под Finder и работает как бэкдор. Через него атакующие могут выполнять произвольный код, похищать отдельные файлы, устанавливать расширения браузера и даже заменять легитимное приложение Ledger вредоносной версией. Основная цель такой подмены, вероятнее всего, — кража криптовалюты.

Пользователям советуют загружать программы только с проверенных ресурсов и настороженно относиться к неожиданному запросу пароля администратора.

RSS: Новости на портале Anti-Malware.ru