


У лидера GandCrab и REvil появилось имя и лицо

У лидера GandCrab и REvil появилось имя и лицо

У лидера GandCrab и REvil появилось имя и лицо

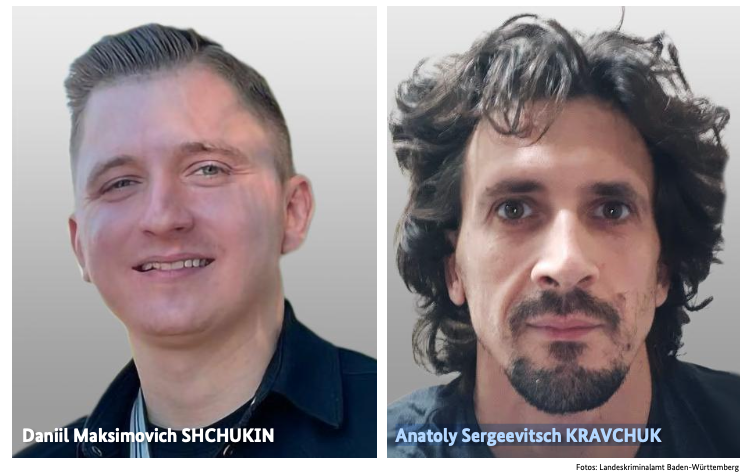
У хакера с псевдонимом UNKN или UNKNOWN, которого долго связывали с киберпреступными группировками GandCrab и REvil теперь есть лицо и имя. Власти Германии заявили, что установили его личность: речь идёт о 31-летнем россиянине Данииле Максимовиче Щукине.

По версии немецких правоохранителей, именно он стоял во главе двух одних из самых известных вымогательских группировок последних лет и участвовал как минимум в 130 эпизодах компьютерного саботажа и вымогательства против бизнеса в Германии в период с 2019 по 2021 год.

Имя Щукина появилось в сообщении Федерального управления уголовной полиции Германии — BKA. Вместе с ним в ориентировке назван ещё один россиянин — 43-летний Анатолий Сергеевич Кравчук. Следствие считает, что в рамках двух десятков атак они вымогали у жертв почти 2 млн евро, а общий экономический ущерб от этих инцидентов превысил 35 млн евро.

По данным BKA, Щукин был одним из руководителей группировок GandCrab и REvil, которые стали особенно известны благодаря схеме двойного вымогательства. Суть в том, что жертве сначала предлагают заплатить за ключ для расшифровки данных, а затем требуют ещё деньги — уже за обещание не публиковать украденную информацию.


История с именем Щукина всплывала и раньше. В феврале 2023 года оно фигурировало в материалах Минюста США, связанных с арестом криптовалютных активов, полученных, предположительно, от деятельности REvil. В одном из кошельков, который американские власти связали с Щукиным, находилось более 317 тысяч долларов в криптовалюте.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru