



Распространение GandCrab прекращается, преступники заработали $2,5 млрд

Распространение GandCrab прекращается, преступники заработали $2,5 млрд

Распространение GandCrab прекращается, преступники заработали $2,5 млрд

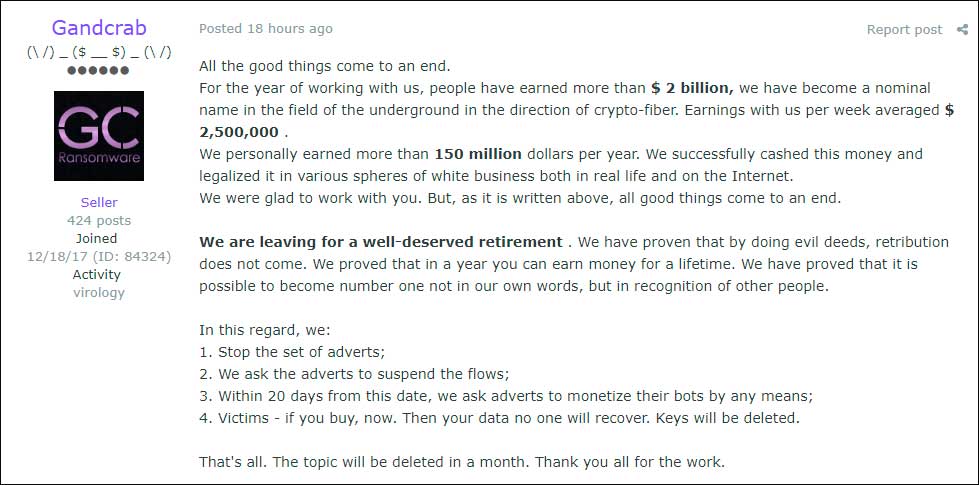
После почти полутора лет распространения программы-вымогателя GandCrab киберпреступники решили завершить свою операцию. По словам операторов, их примеру должны последовать все, кто имеет отношение к распространению GandCrab.

Напомним, что GandCrab появился на радаре экспертов в области кибербезопасности в январе 2018 года, именно тогда преступники начали активно рекламировать программу-вымогатель на форумах соответствующей тематики.

С тех пор GandCrab стал одной из самых устрашающих киберугроз, причинив многим пользователям и компаниям серьезный ущерб.

Согласно Демиану и Дэвиду Монтенегро, двум исследователям, наблюдавшим за деятельностью операторов, стоящих за GandCrab, операция по распространению этого вымогателя прекращается.

При этом киберпреступники отмечают, что им удалось заработать более $2 миллиардов, эта сумма сложилась из выплат жертв за восстановление зашифрованных файлов. По словам злоумышленников, часть денег они обналичили и вложили в легальный бизнес.

В связи с этим операторы GandCrab просят всех, кто распространяет программу-вымогатель, прекратить эту деятельность в течение 20 дней.

Подпишитесь на новости

Фото из Яндекс Диска предложили вытаскивать отдельной утилитой

Облако должно избавлять от возни с файлами. Но иногда для возвращения собственного фотоархива приходится искать отдельную программу. Пользователь Хабра verimash представил инструмент для скачивания фотографий и видео из «Яндекс Диска», включая раздел безлимитной автозагрузки, на фоне проблем с доступностью файлов.

Согласно описанию автора, если оригинал фотографии недоступен, программа пытается получить другую доступную версию изображения.

Здесь важное ограничение: уменьшенная копия может спасти сам снимок, но не вернуть исходное качество.

 

С видео сложнее. Утилита пытается загружать доступные фрагменты, однако итоговый файл может оказаться неполным или повреждённым.

 

Исходный код размещён на GitHub. При этом README описывает текущий вариант как прототип и перечисляет непроверенные элементы работы. Поэтому считать его готовым и гарантированным средством восстановления преждевременно.

Автор советует не удалять содержимое облака после выгрузки: доступ к оригиналам может восстановиться. Напомним, причиной недоступности части данных стали атаки на дата-центры Яндекса.

RSS: Новости на портале Anti-Malware.ru