


Апгрейд до Windows 11 обрушил производительность SSD, но решение нашлось

Апгрейд до Windows 11 обрушил производительность SSD, но решение нашлось

Апгрейд до Windows 11 обрушил производительность SSD, но решение нашлось

Удивительно, но обновление с Windows 10 до Windows 11 может принести не только новые функции и актуальные патчи, но и неприятные сюрпризы (сарказм). Один из таких случаев недавно обсуждали в соцсетях: после апгрейда системы у пользователя резко просела производительность SSD.

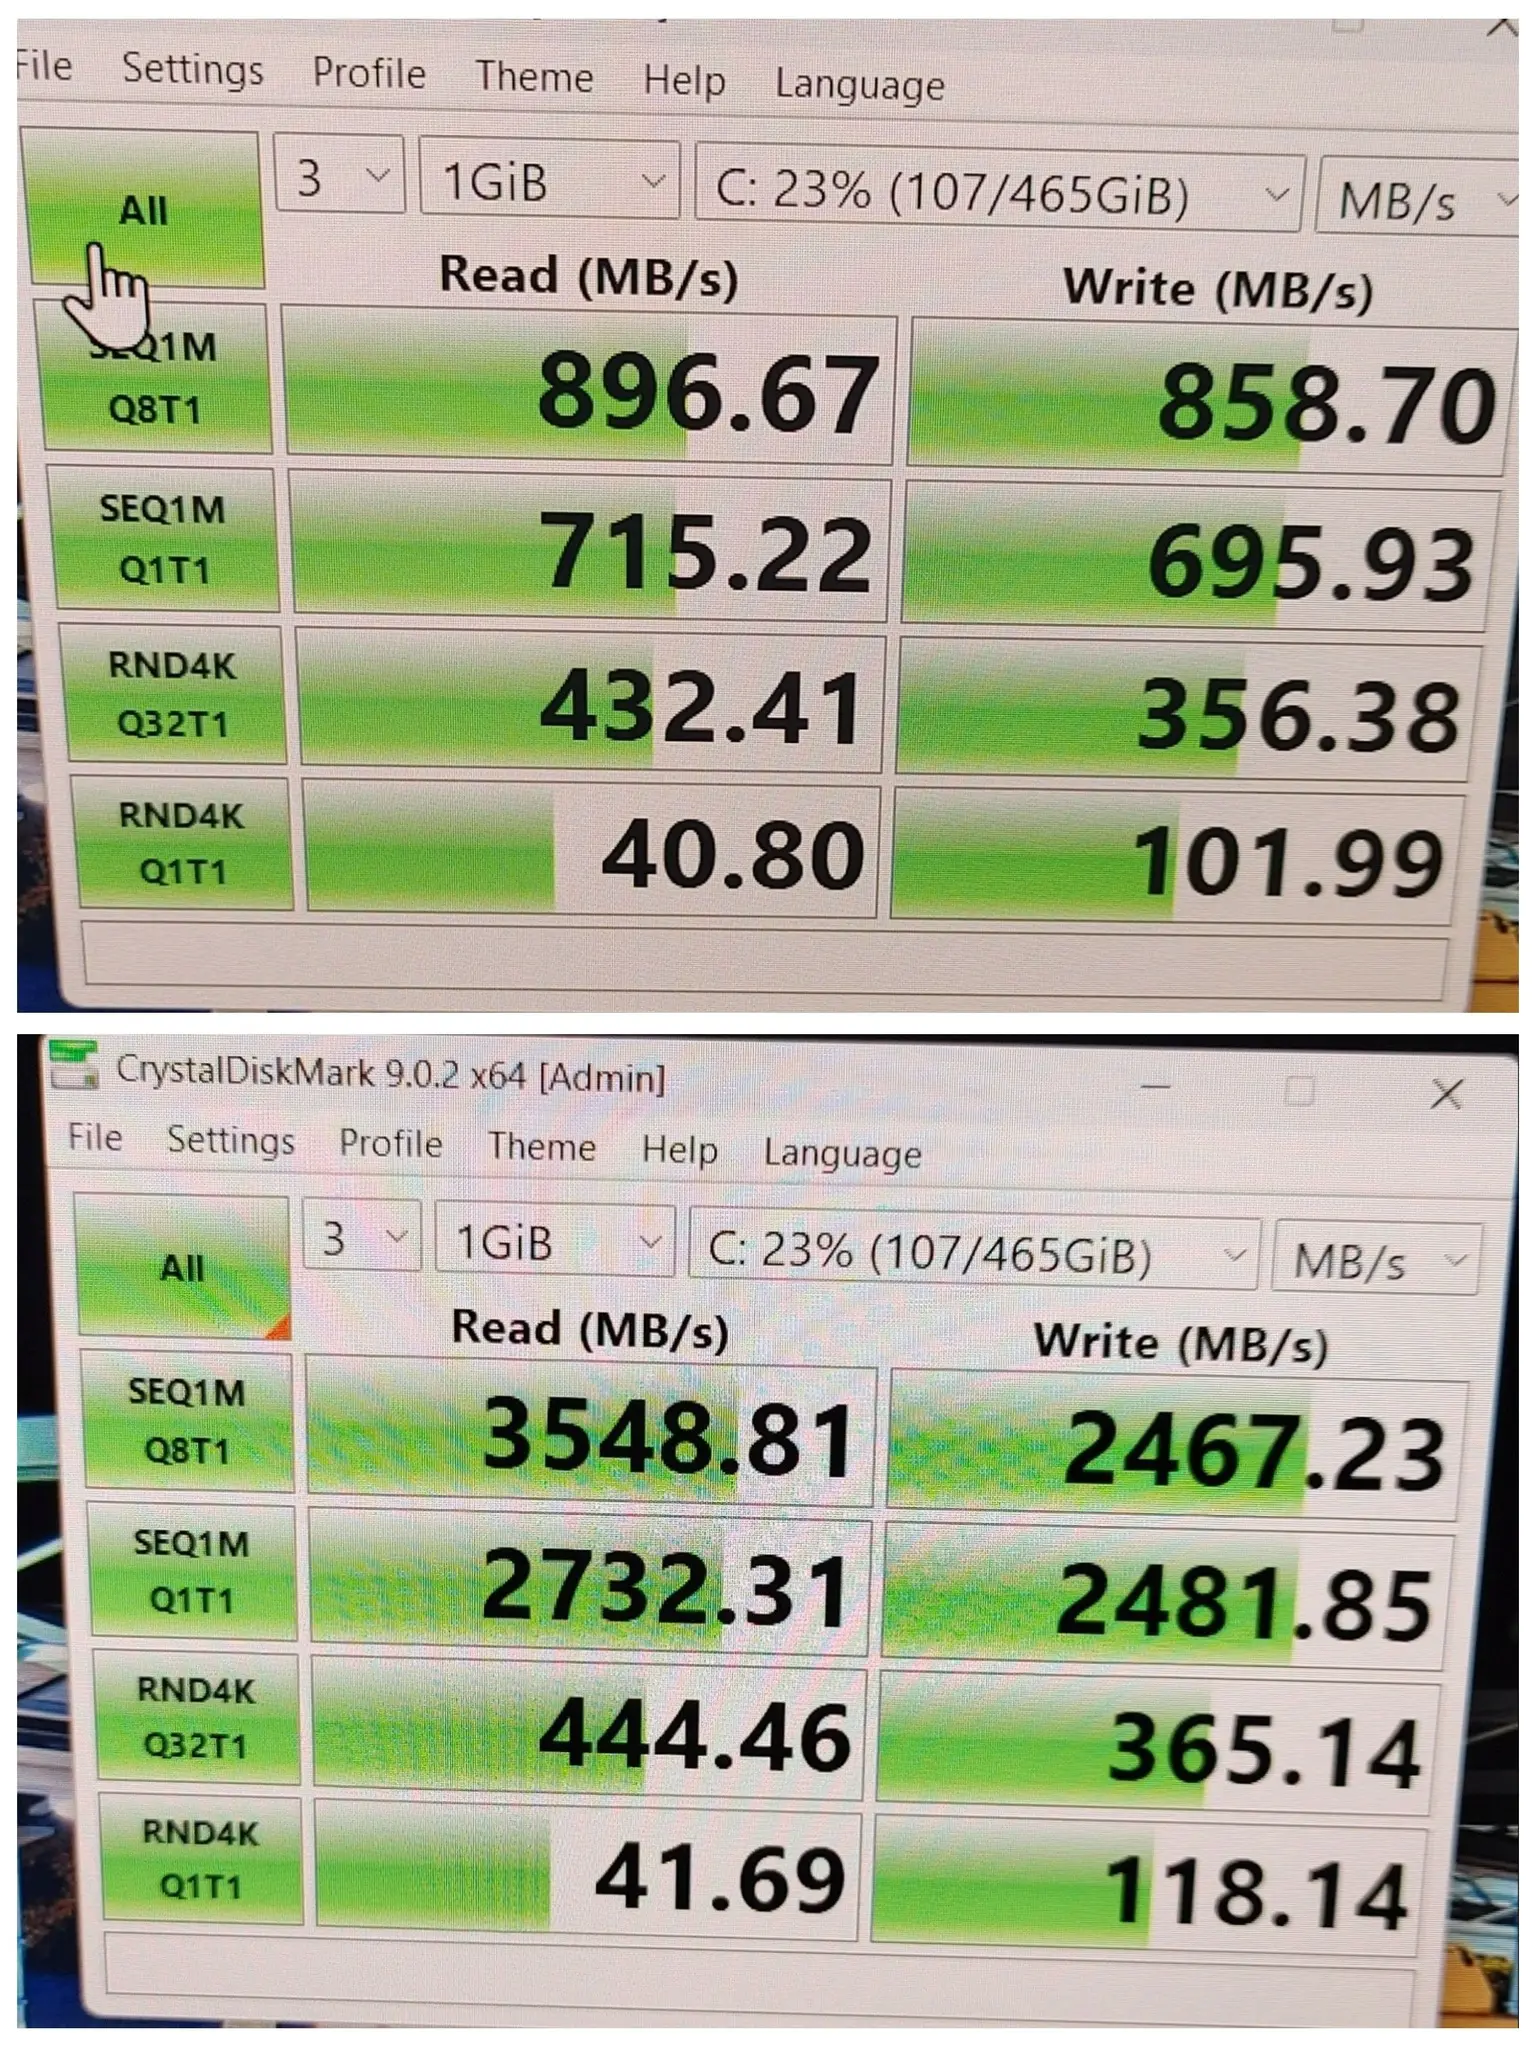
Речь шла об NVMe-накопителе Samsung 970 Evo. После перехода на Windows 11 пользователь решил прогнать диск через CrystalDiskMark и обнаружил, что скорости последовательного чтения и записи упали до 897 МБ/с и 859 МБ/с соответственно.

Для сравнения: сама Samsung заявляет для этой модели до 3400 МБ/с на чтение и до 2500 МБ/с на запись. К счастью, проблема оказалась решаемой. После обновления драйвера накопитель буквально ожил: скорость последовательного чтения выросла более чем в четыре раза, а записи — почти втрое.

Пользователь поделился этим наблюдением, чтобы предупредить остальных: после перехода с Windows 10 на Windows 11 стоит не полениться и проверить, всё ли работает как надо.


Что интересно, случайные операции чтения и записи почти не изменились. Но даже при таком раскладе просадка последовательной производительности вполне может сказаться на общем ощущении от системы, особенно если речь идёт о загрузке файлов, установке приложений и общей отзывчивости десктопа под нагрузкой.

Отдельно это актуально для владельцев накопителей Samsung. Если используется фирменное приложение Magician, лучше убедиться, что установлена его свежая версия: такие обновления уже не раз устраняли серьёзные проблемы после перехода на новые версии Windows.

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru