


Telegram стал главным хабом киберпреступников вместо Tor

Telegram стал главным хабом киберпреступников вместо Tor

Telegram стал главным хабом киберпреступников вместо Tor

Telegram всё чаще упоминают не только как удобный мессенджер, но и как ключевую площадку для киберпреступников. По данным нового отчёта аналитиков Cyfirma, платформа фактически стала «операционным центром» современной киберпреступности.

Раньше главным символом цифрового подполья были закрытые форумы в сети Tor. Попасть туда было непросто, а после каждого рейда правоохранителей целые криминальные экосистемы рушились в один день.

Telegram, по мнению исследователей, оказался куда более живучей альтернативой. Если канал блокируют, его можно пересоздать за минуты и перенаправить подписчиков на резервную площадку.

Cyfirma называет происходящее «платформизацией киберпреступности». Незаконные сервисы всё больше напоминают легальный ИТ-бизнес: подписки, автоматизация, обновления, техподдержка, реклама в режиме реального времени. Чтобы запустить атаку, уже не обязательно быть опытным разработчиком — достаточно аккаунта в Telegram и небольшого бюджета.

Внутри таких каналов, отмечают в Cyfirma, продаются самые разные услуги — например, доступ ко взломанным корпоративным сетям. Распространены схемы «вредонос как услуга»: подписка на зловред с обновлениями и инструкциями. Есть и автоматизированные боты, позволяющие искать по базам утёкших паролей и банковских данных прямо внутри мессенджера.

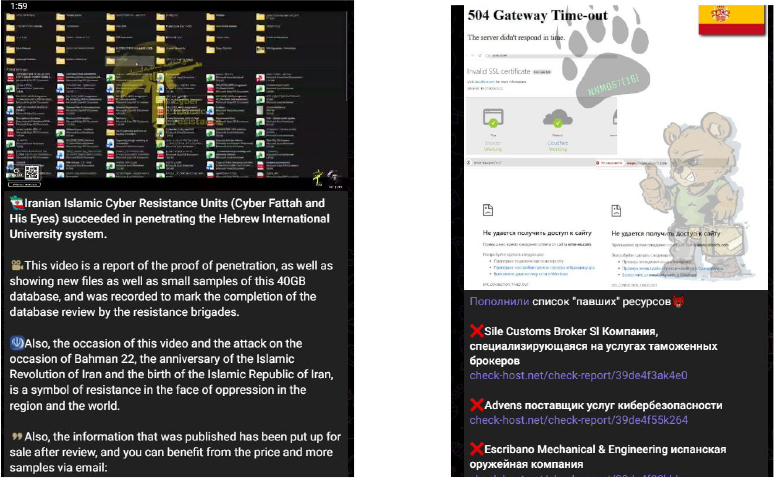
Telegram используется не только как рынок, но и как инструмент давления. Хактивисты применяют его для координации атак и распространения пропаганды. Группы, занимающиеся вымогательством, публикуют там таймеры обратного отсчёта и фрагменты похищенных данных, усиливая психологическое давление на жертву.


При этом даркнет никуда не исчез, но его роль изменилась. Если раньше сделки заключались на скрытых форумах, то теперь они часто начинаются там, а основная деятельность переносится в Telegram.

Как отмечают в Cyfirma, мессенджер не заменил Tor полностью, а стал его логичным продолжением — более быстрым, масштабируемым и доступным. И это делает цифровое подполье гораздо ближе к обычному пользователю, чем раньше.

Напомним, в прошлом месяце российские власти приняли решение начать работу по замедлению мессенджера Telegram в России. Чуть позже Песков заявил, что в Telegram фиксируется большое количество контента, который «потенциально может представлять опасность для России».

У CrowdSec украли код примерно 300 репозиториев через атаку на TanStack

Французская ИБ-компания CrowdSec подтвердила утечку исходного кода из GitHub. Злоумышленники добрались примерно до 300 репозиториев, около 170 из которых были закрытыми.

В официальном заявлении CrowdSec уточняется, что инцидент произошёл ещё в мае 2026 года, однако компания узнала о нём только 16 сентября.

В похищенный массив вошёл код SaaS-консоли, некоторых процедур для AWS, коннекторов и средств автоматизации. Остальные более 130 репозиториев содержали открытый код, который и так был публично доступен.

Предполагаемым входным билетом стала атака на цепочку поставок TanStack. В мае CrowdSec использовала скомпрометированный компонент, который, вероятно, вытащил API-ключ с правами на чтение закрытой кодовой базы.

Компания утверждает, что клиентские данные, имена, пароли и сведения об организациях в утечку не попали. Специалисты также не обнаружили токенов или других секретов, которые позволили бы атакующим двигаться по инфраструктуре дальше. Тем не менее все потенциально затронутые ключи и учётные данные CrowdSec сразу заменила.

В корпорации считают, что украденный код сложно применить за пределами её инфраструктуры: он тесно связан с внутренними данными и инструментами CrowdSec, а значительная часть компонентов за прошедшие четыре месяца уже изменилась. Код SaaS-сервиса также регулярно проходил аудит, поэтому непосредственной угрозы разработчики пока не видят.

Расследование продолжается, а CrowdSec обещает следить за подозрительной активностью.

RSS: Новости на портале Anti-Malware.ru