



Госдеп США предлагает $10 млн за информацию о ключевых операторах Conti

Госдеп США предлагает $10 млн за информацию о ключевых операторах Conti

Госдеп США предлагает $10 млн за информацию о ключевых операторах Conti

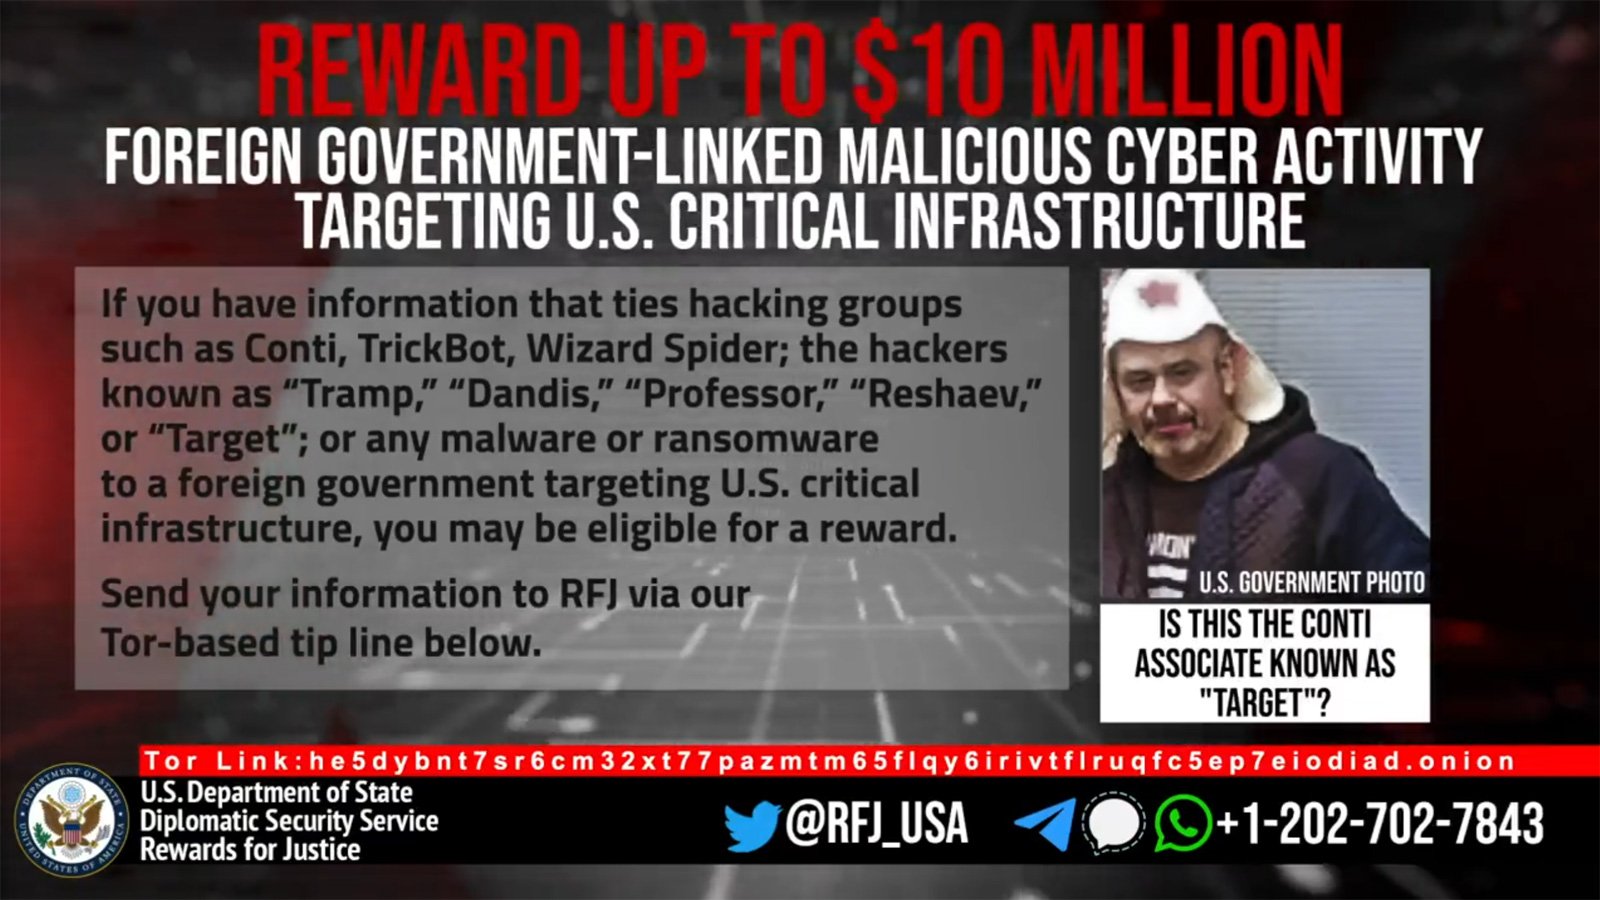
Государственный департамент США объявил о вознаграждении в десять миллионов долларов, которые могут достаться тому, кто предоставит информацию хотя бы об одном из пяти ключевых участников кибергруппировки, распространявшей программу-вымогатель Conti.

Всё это в рамках программы «Награды справедливости», которую Госдеп организовал с целью выявления членов киберпреступных групп, угрожающих национальной безопасности США.

Одновременно с объявлением о вознаграждении Госдеп впервые раскрыл лицо одного из операторов Conti, действующего под псевдонимом “Target“. Другие четверо киберпреступников проходят под кличками “Tramp“, “Dandis“, “Professor“ и “Reshaev“.


Виталий Кремец, глава AdvIntel, немного подробнее рассказал изданию BleepingComputer о тех ролях, которые играют разыскиваемые члены группировки:

  • Tramp — главный в операциях шифровальщика BlackBasta и один из главных в группе Conti. Помимо этого, он выполняет роль владельца и администратора инфраструктуры командного центра знаменитого Qbot.
  • Dandis — технарь, отвечающий за пентест и управление операциями вымогателя.
  • Professor — один из лидеров банды, распространявшей Ryuk, отвечает за тактику атак Conti.
  • Reshaev — ключевой разработчик в операциях Ryuk / Conti, создавший веб-билдер для пейлоада. Также обеспечивает поддержку фронтенда и бэкенда для кампаний шифровальщика.
  • Target — некий офис-менеджер с опытом юриста.
Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru