



Бренд Conti почил в бозе: в Tor закрыт официальный сайт шифровальщика

Бренд Conti почил в бозе: в Tor закрыт официальный сайт шифровальщика

Бренд Conti почил в бозе: в Tor закрыт официальный сайт шифровальщика

Операторы Conti отключили остатки общедоступной инфраструктуры — два сервера в сети Tor, которые использовались для публикации данных жертв и ведения переговоров о выкупе. Админ-панель сайта Conti News и хранилище краденой информации закрыли еще месяц назад, и список неплательщиков все это время не пополнялся.

Уход последних серверов Conti в офлайн заметили в среду, 22 июня, участники проекта DarkFeed (мониторинг ransomware). В пятницу, по словам BleepingComputer, они по-прежнему были недоступны.


Во второй половине мая группировка, стоящая за Conti, начала сворачивать связанные с этим шифровальщиком операции. Серверы, используемые для коммуникаций и хранения данных, были выведены из эксплуатации, служба для ведения переговоров с жертвами отключена, загрузка на сайт информации об успешных атаках прекратилась.

Чтобы скрыть эти работы от аутсайдеров, ОПГ пустила дымовую завесу: поручила одному участнику проявлять активность на сайте. Он продолжал публиковать некие краденые данные (на поверку, результаты прежних атак) и поддразнивать одну из последних жертв — правительство Коста-Рики.

Массированная атака Conti на госструктуры Коста-Рики произошла в апреле. Злоумышленникам удалось украсть 672 Гбайт данных у 27 организаций и остановить работу ряда жизненно важных служб; в итоге в стране было объявлено чрезвычайное положение.

Решение упразднить бренд Conti назрело, прежде всего, из-за повышенного внимания со стороны ИБ-сообщества и правоохранительных органов. Атаки злоумышленников стали слишком дерзкими и громкими, а после утечки внутренних данных ОПГ некоторые твиттеряне начали собирать на преступников досье. Власти США, со своей стороны, объявили награду до $10 млн за головы руководителей преступного синдиката.

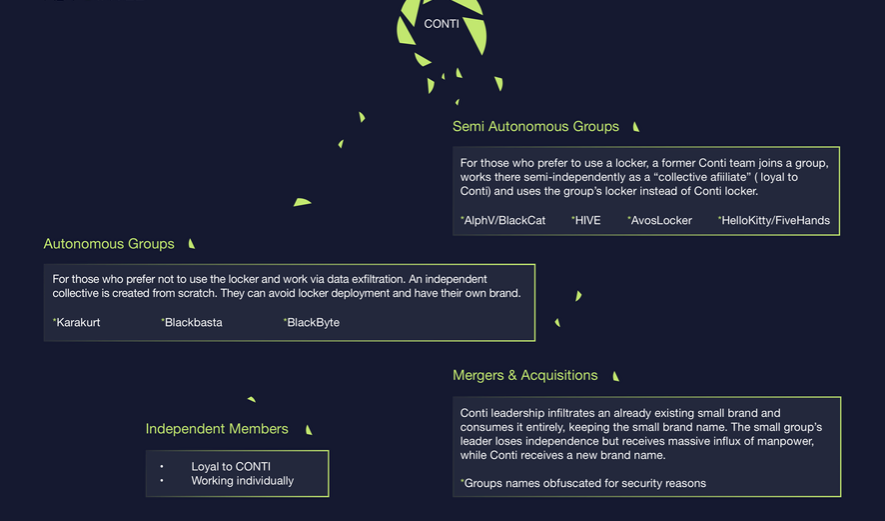
Поскольку операторы Conti активно устанавливали партнерские связи и охотно принимали под свое крыло менее удачливых коллег, они теперь могут себе позволить работать под другими брендами, разбившись на мелкие группы и сохраняя связи со своими главарями и специалистами — тестировщиками, разработчиками, программистами.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru