


Шифровальщик CyberVolk использует сбойный Nonce и губит данные навсегда

Шифровальщик CyberVolk использует сбойный Nonce и губит данные навсегда

Шифровальщик CyberVolk использует сбойный Nonce и губит данные навсегда

Исследователи AhnLab опубликовали подробный разбор нового семейства вымогателей CyberVolk, которое с мая 2024 года активно атакует госучреждения и критическую инфраструктуру. Главная особенность зловреда — невосстановимое шифрование, из-за которого вернуть данные практически невозможно.

По данным специалистов, группировка придерживается пророссийской позиции и выбирает в качестве целей страны, считающиеся «недружественными» к России.

В числе недавних атак — инфраструктурные и научные организации в Японии, Франции и Великобритании. Для связи злоумышленники используют Telegram.

Как работает CyberVolk:

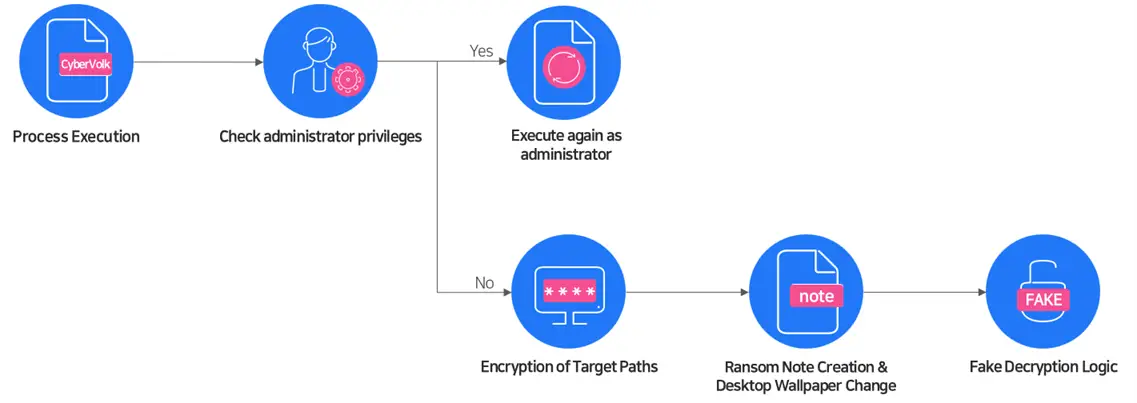
  • запускается с повышением привилегий до администратора;
  • пропускает системные каталоги вроде Program Files и ProgramData, чтобы не «положить» Windows;
  • файлы получают расширение .CyberVolk;
  • применяется двухуровневое шифрование — сначала AES-256 GCM, затем ChaCha20-Poly1305.


Но тут скрыт главный «сюрприз». Разработчики допустили фатальную ошибку: при расшифровке программа использует неверное значение Nonce. Поскольку правильное значение нигде не сохраняется, даже наличие ключа не помогает. Восстановить файлы математически невозможно.

В конце атаки вымогатель оставляет записку READMENOW.txt и предлагает ввести ключ — всего три попытки. Но даже правильный ключ не сработает: алгоритм изначально «сломанный».

По сути, CyberVolk — это шифровальщик без обратного пути, который превращает данные в мусор.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru