


SmartAttack: как умные часы крадут данные из изолированных систем

SmartAttack: как умные часы крадут данные из изолированных систем

SmartAttack: как умные часы крадут данные из изолированных систем

Даже если компьютер полностью отрезан от интернета и физически изолирован от всех сетей, это не гарантирует стопроцентную безопасность. Учёные из Израиля снова это доказали, представив новый вектор атаки под названием SmartAttack.

Сценарий будто из шпионского триллера. В защищённом помещении — например, в ядерном центре или в военном комплексе — стоит физически изолированный компьютер.

Он не подключён ни к локальной сети, ни к интернету. Но рядом с ним оказывается человек в умных часах. И эти часы начинают записывать неразличимые звуки.

Как работает SmartAttack:

  1. Заражение. Сначала на изолированный компьютер попадает вредоносная программа. Это может произойти, например, через флешку, принесённую злоумышленником или сотрудником.
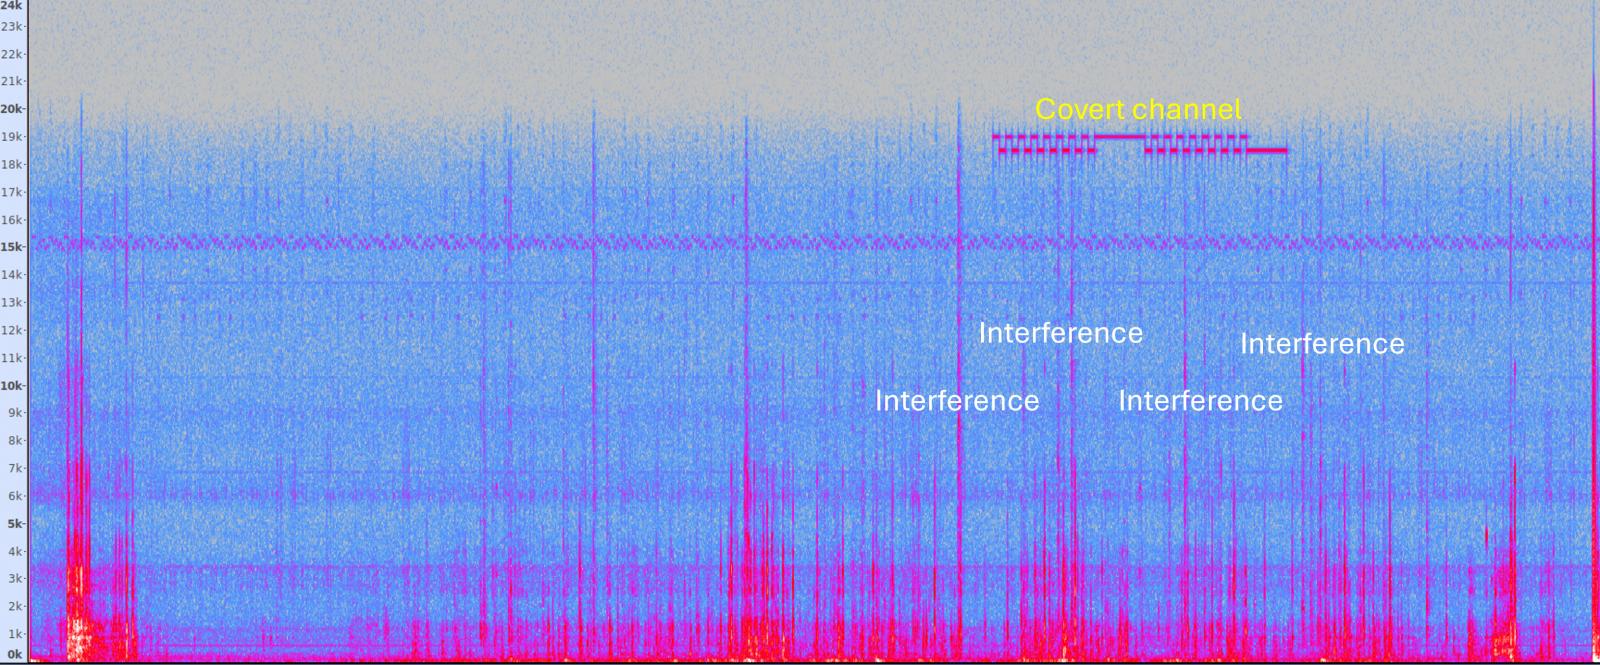
  2. Передача данных. Вредонос использует встроенный динамик компьютера для излучения ультразвука — на частотах 18,5 кГц (ноль) и 19,5 кГц (единица). Эти сигналы недоступны слуху человека, но отлично фиксируются микрофонами.
  3. Приём сигнала. Умные часы на руке сотрудника записывают эти сигналы. Специальное приложение на часах обрабатывает звук, извлекает закодированные данные и готовит их к передаче.
  4. Передача наружу. Сами часы отправляют полученную информацию по Bluetooth, Wi-Fi или через сотовую сеть.


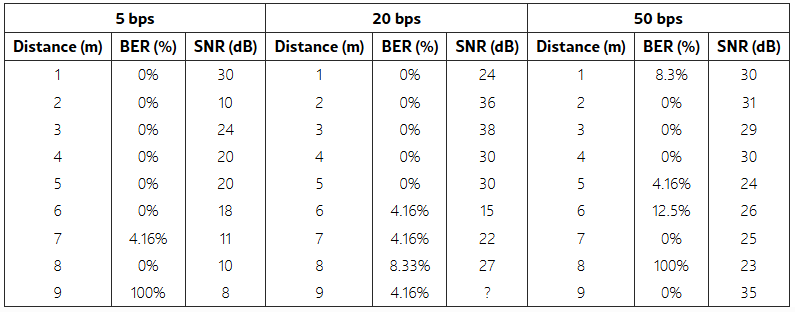
Передача идёт медленно — от 5 до 50 бит в секунду, но для утечки пароля или ключа этого достаточно. Сигнал работает на расстоянии до 6-9 метров. Чем дальше и выше частота передачи — тем больше ошибок. Даже положение запястья влияет на успех: часы должны находиться в «прямой видимости» от динамика.


Как защититься?

Авторы исследования предлагают три варианта:

  • полностью запретить использование умных устройств в защищённых зонах;
  • физически убирать динамики из air-gapped-компьютеров — это избавит от всех аудиоканалов утечки;
  • если и это невозможно — использовать ультразвуковые глушилки, программные файрволы для аудиоустройств или методы «аудио-гэппинга» (запрет вывода звука на уровне ОС).

SmartAttack — ещё один пример того, насколько изощрёнными могут быть атаки на изолированные системы. Даже если компьютер окружён стенами и тишиной, рядом всегда может оказаться кто-то в часах.

Подпишитесь на новости

Баллы Плюса выпустили за пределы Яндекса, но сумму выберут за вас

Баллы Яндекс Плюса теперь можно тратить не только внутри экосистемы, их принимают магазины, кафе, аптеки и другие партнёры Яндекс Пэй. Возможность доступна более чем у 10 тысяч партнёров. Бонусам разрешили выйти в город, правда, маршрут и правила по-прежнему задаёт Яндекс.

Новую функцию проверила редакция «Код.ру». Для списания нужна действующая подписка Яндекс Плюс.

При покупке на сайте или в приложении необходимо выбрать Яндекс Пэй и включить переключатель «Списать баллы». В обычном магазине — отсканировать QR-код на кассе или показать код в приложении партнёра.

Есть нюанс: самостоятельно указать, сколько баллов потратить, нельзя. Сумму определяет система, а остаток оплачивается картой через Яндекс Пэй.

За одну покупку можно либо потратить баллы, либо получить их кешбэком. Одновременно провернуть оба действия не получится. Зато списание баллов Плюса разрешено совмещать с бонусами самого магазина.

По данным издания, список партнёров планируют расширять, причём в него входят и небольшие магазины. Для подписчиков это больше вариантов потратить накопленное. Для Яндекса — ещё один повод проводить оплату через Пэй.

RSS: Новости на портале Anti-Malware.ru