


На ЕПГУ запустили новый сервис для защиты от мошенников

На ЕПГУ запустили новый сервис для защиты от мошенников

На ЕПГУ запустили новый сервис для защиты от мошенников

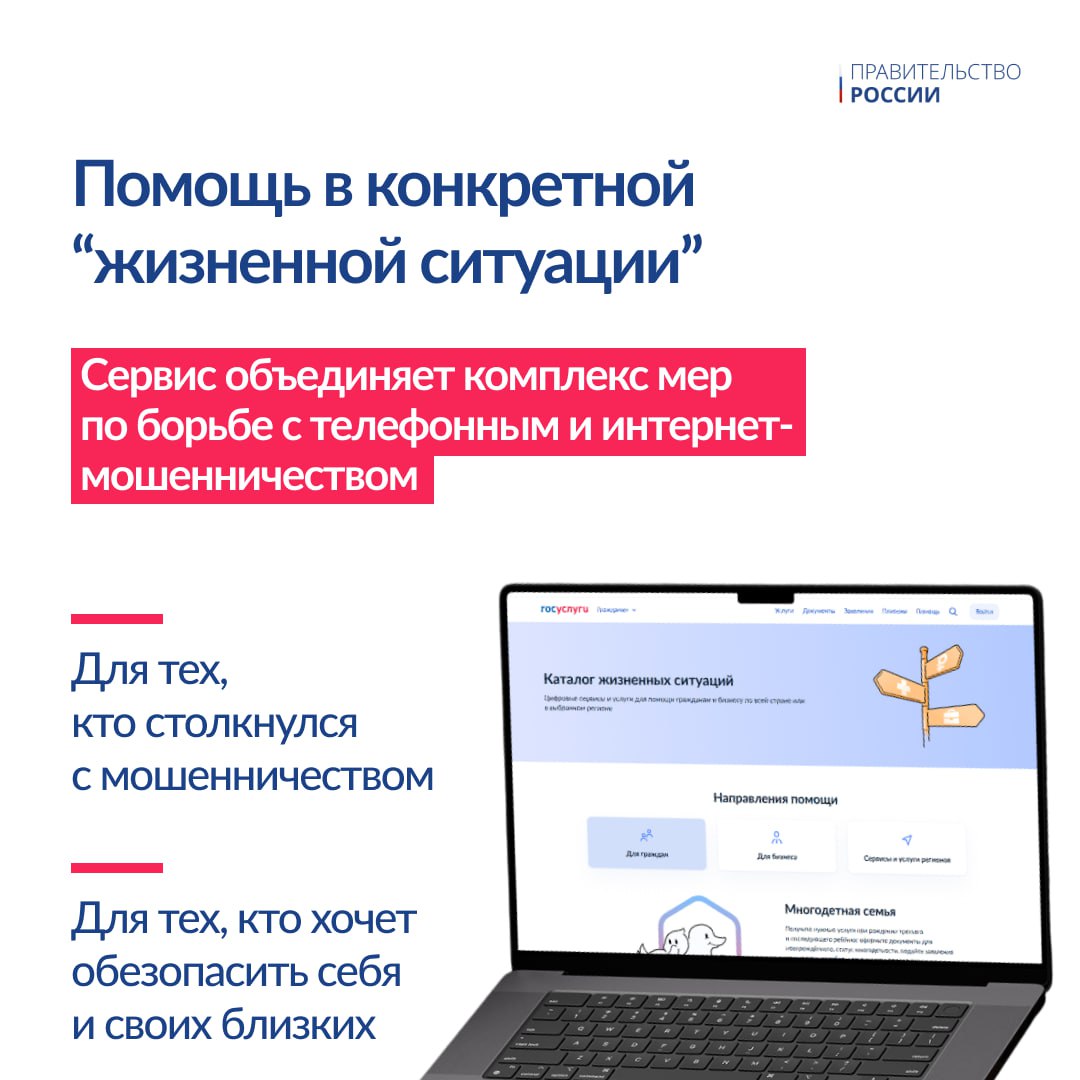
На Едином портале госуслуг (ЕПГУ) запущен новый сервис под названием «Жизненная ситуация». Он объединяет все доступные на портале инструменты по противодействию мошенничеству.

Как сообщили ТАСС в аппарате первого вице-премьера Дмитрия Григоренко, сервис предназначен как для тех, кто уже столкнулся с действиями интернет-мошенников, так и для пользователей, желающих заранее обезопасить себя от киберпреступников.

«Для защиты граждан от мошенников мы действуем системно: ужесточаем законодательство, усиливаем контроль за финансовыми операциями. Сервис “Жизненная ситуация” стал следующим этапом этой работы. Он создаёт комплексную систему безопасности, которая не только снижает риски для граждан, но и существенно затрудняет деятельность злоумышленников. Все инструменты противодействия мошенничеству теперь собраны в одном месте, что позволяет оперативно информировать пользователей о доступных способах защиты», — заявил вице-премьер — глава аппарата Правительства Дмитрий Григоренко.

Сервис представляет собой «единое окно» для управления всеми доступными на ЕПГУ средствами защиты. В рамках платформы можно:

  • Оформить самозапрет на получение кредитов,
  • Проверить собственную кредитную историю,
  • Получить сведения о зарегистрированных на пользователя SIM-картах,
  • Отправить уведомление о подозрительном звонке или вредоносном ресурсе.

Кроме того, в сервисе размещены подробные инструкции на случай, если гражданин всё же сообщил злоумышленникам конфиденциальные данные. Также доступны рекомендации по действиям в подобных ситуациях.

Портал будет регулярно информировать пользователей о популярных схемах мошенничества, помогая заранее предупреждать потенциальные угрозы.

Атаки на ЕПГУ происходят достаточно часто. Мы разбирали основные схемы, используемые мошенниками, и способы защиты от них.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru