


Хактивисты BO Team грозят служебным расследованием в связи с ДМС

Хактивисты BO Team грозят служебным расследованием в связи с ДМС

Хактивисты BO Team грозят служебным расследованием в связи с ДМС

В «Лаборатории Касперского» фиксируют новый всплеск целевых рассылок BO Team на территории России. Разбор сентябрьских атак показал, что хактивисты обновили свои бэкдоры, а в качестве приманки используют тему ДМС.

Вредоносные сообщения, рассылаемые BO Team, она же Black Owl, Lifting Zmiy и Hoody Hyena, написаны от имени поставщика услуг страхования либо банка. Получателя чаще всего обвиняют в злоупотреблении полисом ДМС.

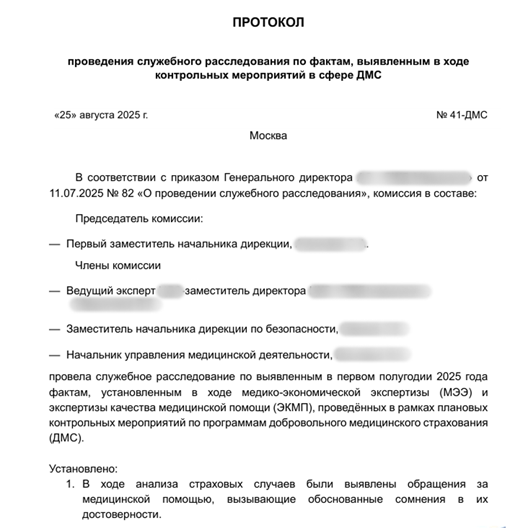
Целевой зловред (BrockenDoor) спрятан в прикрепленном архивном файле в виде экзешника, замаскированного под PDF. При открытии запароленного вложения (ключ указан в теле письма) пользователю отображается документ-приманка:


Примечательно, что вредонос откатывает свое исполнение, если у жертвы в параметрах раскладки клавиатуры не выставлен русский язык.

Основной код BrockenDoor оказался переписанным на C#. Выполняемые зловредом команды теперь обозначены двумя-тремя символами (ранее они были прописаны в развернутой форме).

Функциональность бэкдора мало изменилась. В ходе текущей кампании была зафиксирована попытка использования BrockenDoor для установки новой версии Go-бэкдора ZeronetKit, тоже из арсенала BO Team.

«Жертвами атак стали российские организации, заинтересованные в ДМС для своих сотрудников, — комментирует эксперт Kaspersky Олег Купреев. — Фишинговые письма, а также документы-приманки, скорее всего, создавались под конкретные цели: атакующие не использовали типовые шаблоны, а адаптировали вложения в каждой конкретной атаке под юридические документы, призывая жертву срочно ознакомиться с их содержанием».

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru