


Хакер выложил базу подписчиков WIRED и пригрозил утечкой 40 млн записей

Хакер выложил базу подписчиков WIRED и пригрозил утечкой 40 млн записей

Хакер выложил базу подписчиков WIRED и пригрозил утечкой 40 млн записей

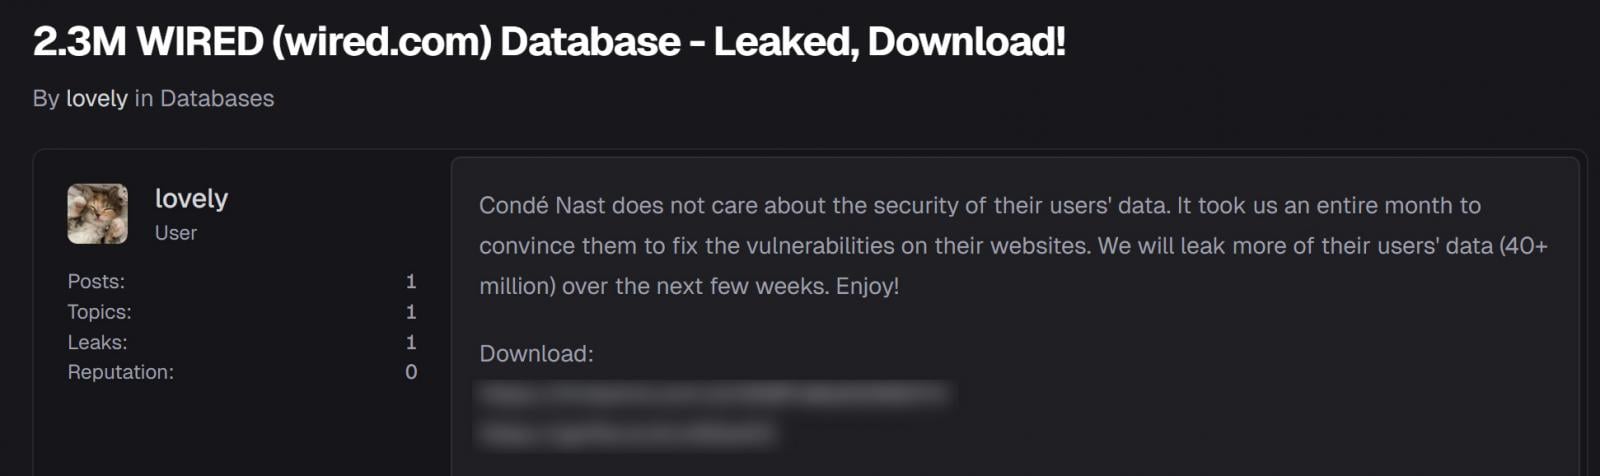
Киберпреступник под ником Lovely заявил о взломе медиахолдинга Condé Nast и опубликовал на одном из форумов даркнета базу данных подписчиков WIRED. По его словам, это только начало: в ближайшие недели он якобы планирует выложить до 40 миллионов записей пользователей других изданий холдинга.

20 декабря Lovely выложил архив с данными на одном из хакерских форумов и предложил доступ к нему за символическую сумму — около $2,3 во внутренней валюте площадки.

В публикации он обвинил Condé Nast в том, что компания якобы игнорировала сообщения об уязвимостях и не уделяла должного внимания защите данных пользователей.

«Condé Nast не заботится о безопасности данных своих пользователей. Нам потребовался целый месяц, чтобы убедить их закрыть уязвимости», — написал автор утечки.

«Мы продолжим публиковать данные (40+ миллионов записей) в ближайшие недели. Наслаждайтесь».


Позже тот же архив появился и на других форумах — правда, там за пароль к архиву тоже нужно было платить форумные кредиты.

По информации BleepingComputer, в базе содержится 2 366 576 записей, почти все — с уникальными имейл-адресами. Даты в записях охватывают практически 30 лет: с 1996 по сентябрь 2025 года.


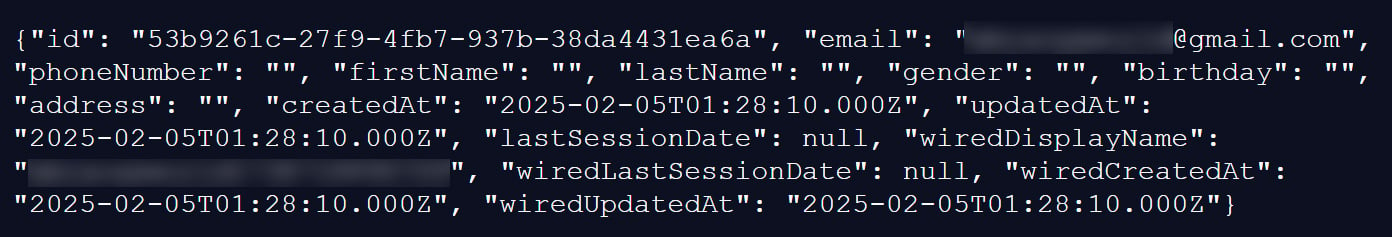
Внутри — стандартные данные подписчиков:

  • адрес электронной почты и внутренний идентификатор,
  • имя и фамилия (не у всех),
  • номер телефона,
  • физический адрес,
  • дата рождения,
  • пол,
  • служебная информация об аккаунте и сессиях.

Большая часть полей пустая, но кое-что всё же есть:

  • около 12% записей содержат имя и фамилию,
  • 8% — физический адрес,
  • почти 3% — дату рождения,
  • 1,4% — номер телефона.

Есть и совсем небольшая группа (около 1,5 тысячи записей) с максимально полными профилями — имя, адрес, телефон, дата рождения и пол. Хотя Condé Nast официально не подтверждал взлом, BleepingComputer смог проверить 20 записей и подтвердить, что они действительно принадлежат реальным подписчикам WIRED.

Кроме того, подлинность базы подтвердил Алон Гал, сооснователь и CTO Hudson Rock. Его команда сопоставила данные из утечки с логами инфостилеров и нашла совпадения с ранее скомпрометированными учётными данными пользователей wired.com.

В итоге база уже добавлена в сервис Have I Been Pwned, где любой желающий может проверить, не попал ли его адрес электронной почты в утечку.

Любопытная деталь: до публикации базы Lovely представлялся исследователем в области безопасности. В конце ноября он даже обратился к Dissent Doe из DataBreaches.net с просьбой помочь связаться с командой безопасности Condé Nast для передачи информации об уязвимости.

Изначально он утверждал, что скачал лишь небольшое количество записей «для подтверждения работы эксплойта» — в том числе данные самой Dissent Doe и одного из сотрудников WIRED. Но после отсутствия реакции со стороны Condé Nast ситуация резко изменилась: Lovely заявил, что выгрузил всю базу.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru