


WhatsApp заставит каналы признаваться в использовании ИИ

WhatsApp заставит каналы признаваться в использовании ИИ

WhatsApp заставит каналы признаваться в использовании ИИ

Сгенерировал картинку — повесь табличку. WhatsApp (принадлежит корпорации Meta, признанной экстремисткой и запрещённой в России) разрабатывает функцию, с помощью которой администраторы каналов смогут помечать публикации с ИИ-контентом.

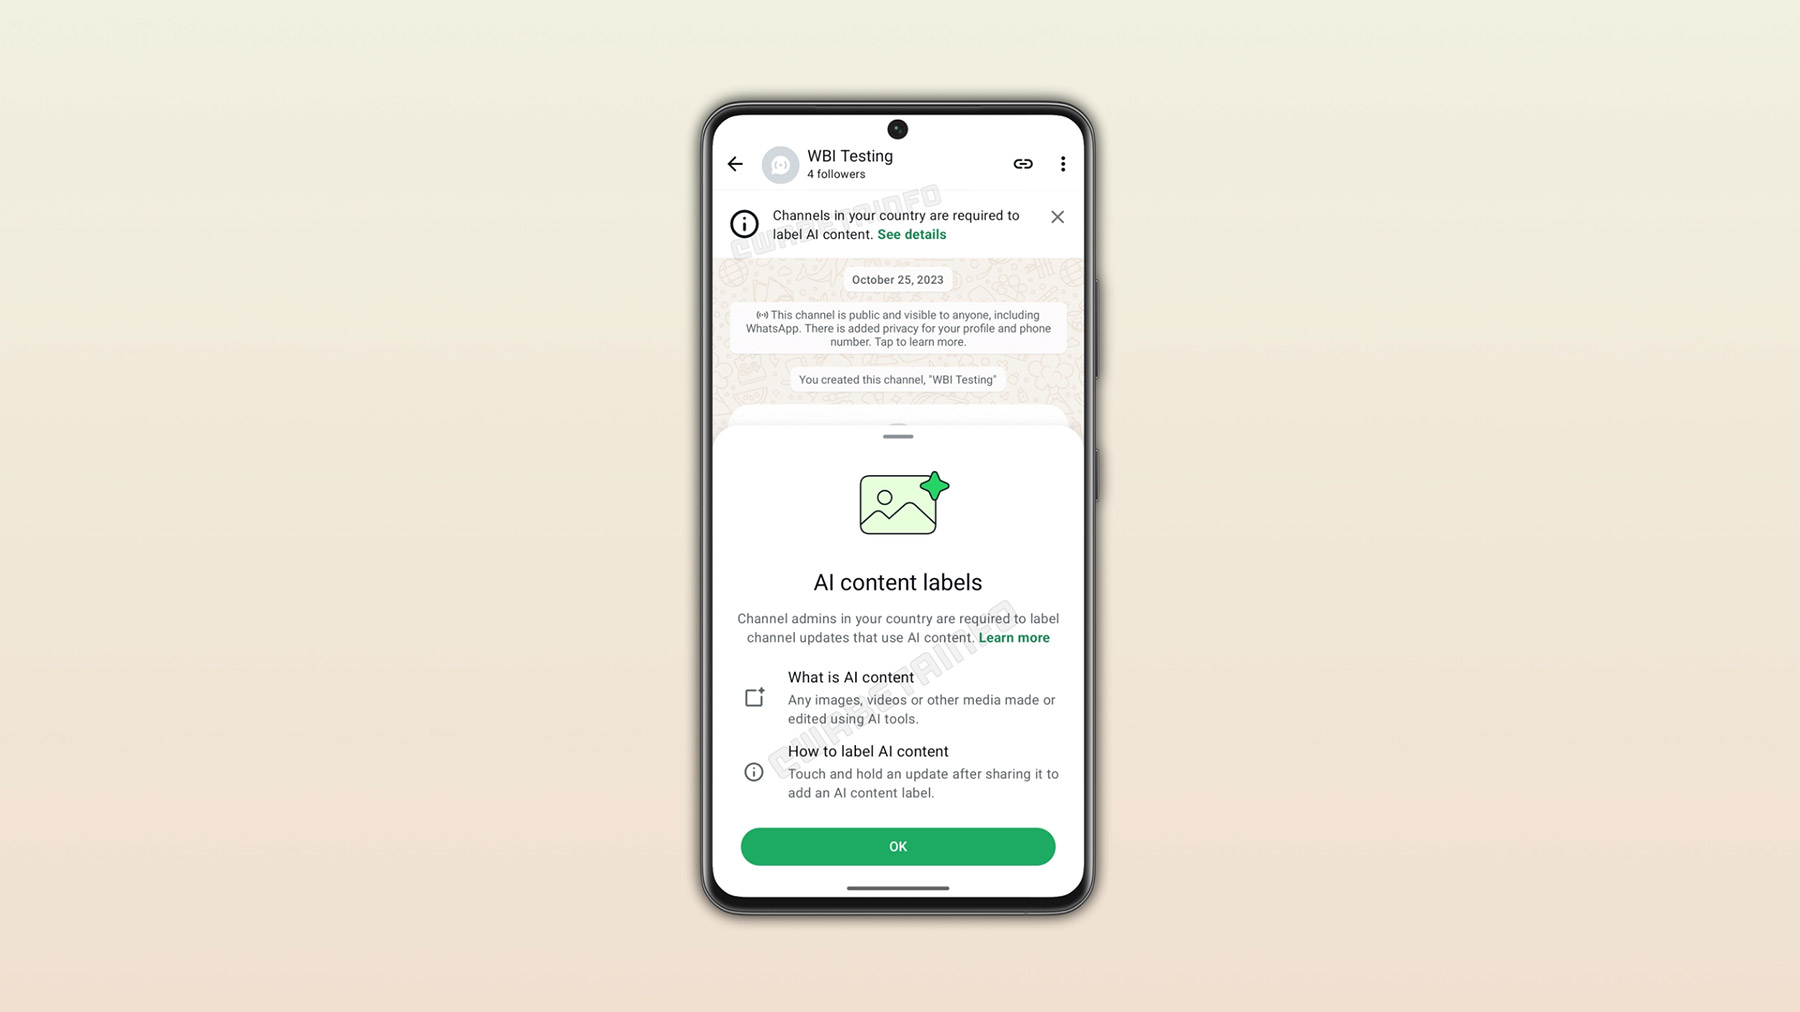
Функция, судя по всему, связана с новыми требованиями ЕС к прозрачности материалов, созданных искусственным интеллектом. Нововведение заметили специалисты WABetaInfo в свежей бета-версии мессенджера для Android.

На экране с описанием нововведения WhatsApp прямо предупреждает: администраторы каналов в некоторых странах обязаны маркировать обновления, в которых используется ИИ-контент.

Работать всё будет так: после публикации администратор сможет зажать сообщение, открыть контекстное меню и выбрать пункт «Добавить метку ИИ-контента».


На сообщении появится заметная маркировка, сообщающая подписчикам, что медиаматериал создан или отредактирован с помощью искусственного интеллекта. Не исключено, что убрать такую метку после добавления уже не получится.

Маркировать придётся не всё подряд. В нынешнем описании ИИ-контентом называются изображения, видео и другие медиаматериалы, созданные либо изменённые нейросетевыми инструментами. На сгенерированные тексты требование, по имеющимся данным, не распространяется. Так что нейросеть всё ещё сможет писать посты инкогнито.

Пока функция существует только в тестовой сборке WhatsApp для Android и недоступна обычным пользователям. Версия для iOS и более широкий запуск, вероятно, последуют позднее.

Остаётся главный вопрос: появится ли маркировка по всему миру или только в странах, где её требует законодательство.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru