


Хактивисты BO Team атакуют госсектор России через фишинг и удалённый доступ

Хактивисты BO Team атакуют госсектор России через фишинг и удалённый доступ

Хактивисты BO Team атакуют госсектор России через фишинг и удалённый доступ

С середины 2024 года в России фиксируются кибератаки на госсектор и бизнес со стороны группы хактивистов под названием BO Team. Они действуют довольно изощрённо — используют целевой фишинг и приёмы социальной инженерии, чтобы получить доступ к внутренним системам.

Кто такие BO Team

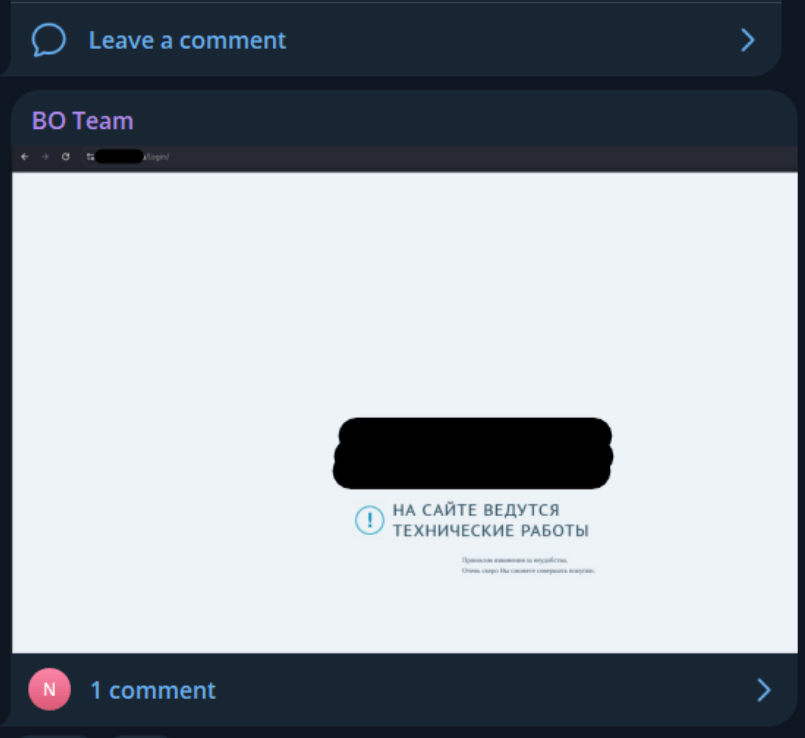
Группу ещё называют Black Owl, Lifting Zmiy или Hoody Hyena. О ней впервые стало известно в начале 2024 года — хактивисты публиковали заявления через Telegram.


Судя по их действиям, основной интерес — разрушение ИТ-инфраструктуры жертвы, иногда с добавлением вымогательства и шифрования данных. Бьют по крупным целям — государственным учреждениям и большим компаниям из сферы ИТ, связи и производства.

Как начинается атака

Как отмечается в отчёте «Лаборатории Касперского», атакующие рассылают письма с вредоносными вложениями. Если кто-то из сотрудников открывает файл — запускается цепочка заражения. В результате в систему попадает бэкдор, то есть программа для скрытого удалённого управления компьютером. Чаще всего — DarkGate, BrockenDoor или Remcos.

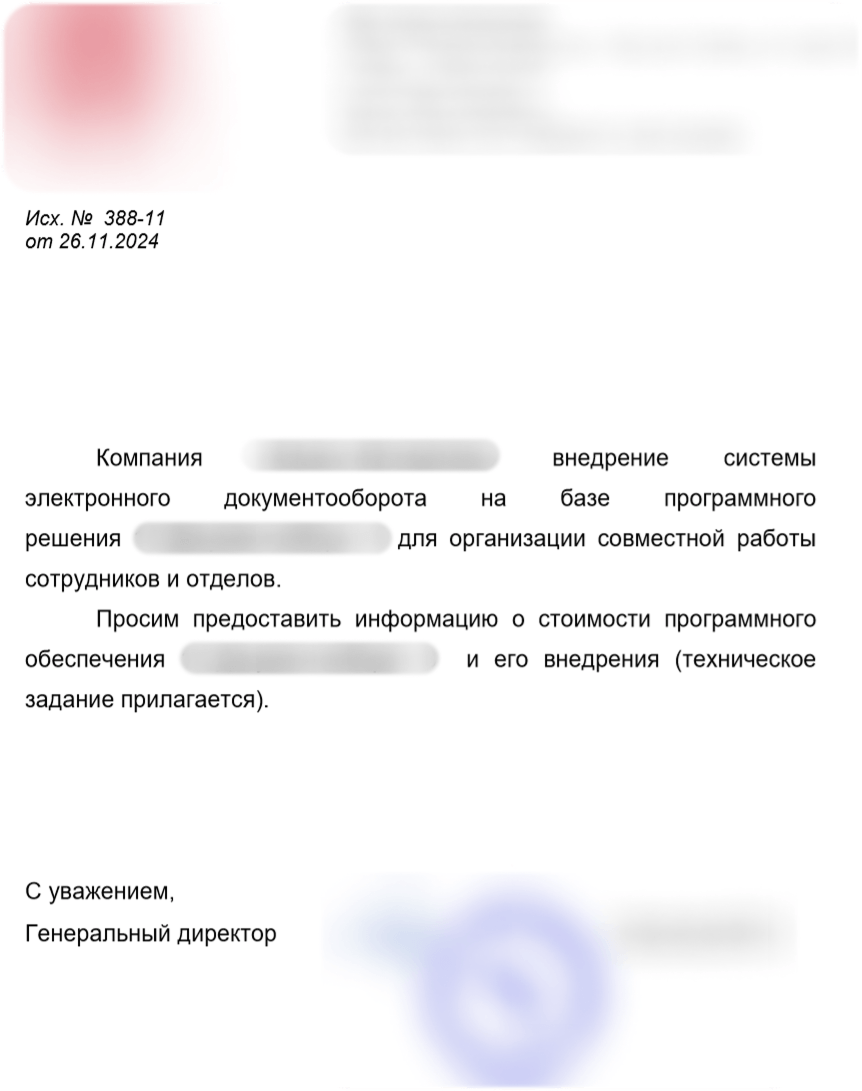
Фишинг подаётся очень правдоподобно. Например, хакеры могут прикинуться настоящей компанией, которая занимается автоматизацией техпроцессов — логично, ведь такие фирмы часто взаимодействуют с потенциальными жертвами. Кроме того, используют и другие подставные «отправители», чтобы сделать письмо ещё более убедительным.


Чем прикрываются

Чтобы не вызвать подозрений, вредоносный файл может сопровождаться документом-приманкой. Например, PDF с якобы коммерческим предложением от вымышленной организации. Бывает, что вместе с этим открывается веб-страница настоящего онлайн-сервиса проверки контрагентов — и на ней действительно есть информация о «псевдокомпании», от имени которой пришло письмо. Всё это делается, чтобы снизить настороженность у получателя.

Что происходит после заражения

Когда хакеры получают доступ, они стараются не светиться. Используют стандартные средства Windows, маскируют вредоносные файлы под обычные системные, закрепляются в системе через задачи, запускающиеся по расписанию, и используют взломанные учётки сотрудников для повышения прав доступа.

Какой вред наносят

На следующем этапе злоумышленники удаляют резервные копии, уничтожают виртуальные машины, затирают данные с помощью утилит вроде SDelete. Иногда поверх этого ещё и запускают шифровальщик, чтобы потребовать выкуп.

Подпишитесь на новости

Ограничения доступа к сайтам заметили 39% пользователей в России

Пока одни осваивают обходные маршруты к привычным сервисам, другие готовы просто закрыть вкладку. Ограничения и усложнение доступа к сайтам замечают 39% российских интернет-пользователей. А если ресурс перестанет открываться из-за проблем с сертификатами, 26% опрошенных готовы вовсе отказаться от его посещения.

Результаты телефонного опроса Russian Field опубликовал «Код.ру», получивший их от пресс-службы исследователей.

При проблемах с сертификатами 55% участников попробуют другой браузер, 22% установят необходимые сертификаты, 21% зайдут с мобильного устройства. Молодёжь чаще допускает использование VPN или прокси, старшие пользователи охотнее выбирают вариант «ну и не надо».

О том, что российские сайты могут не открываться в отдельных браузерах из-за отзыва зарубежных сертификатов, знают 57% пользователей. Ещё 7% что-то слышали. Для 40% недоступность привычного сайта в основном браузере стала бы серьёзной проблемой.

Чаще всего респонденты отмечают технические изменения рунета — в скорости, доступности и стабильности интернета: их назвали 41%.

Дальнейших изменений рунета ожидают 77% опрошенных. Только 9% считают, что он останется прежним. Судя по ответам, запасной браузер постепенно превращается из инструмента для энтузиастов в обычную бытовую принадлежность.

Опрос проводили 23-30 сентября 2026 года среди 1600 человек. По заявлению исследователей, выборка представительна по полу, возрасту, федеральным округам и типам населённых пунктов, погрешность не превышает 2,44%.

RSS: Новости на портале Anti-Malware.ru