


Бэкдор Pure маскируется под «сверки» и «акты» — волна атак в РФ

Бэкдор Pure маскируется под «сверки» и «акты» — волна атак в РФ

Бэкдор Pure маскируется под «сверки» и «акты» — волна атак в РФ

Мошенники активно рассылают в российские организации троянов Pure под видом бухгалтерских документов. По данным «Лаборатории Касперского», с января число таких имейл-атак возросло в четыре раза в сравнении с показателем годовой давности.

Семейство Windows-зловредов Pure (загрузчик PureCrypter, инфостилер PureLogs, бэкдоPureRAT) в ИБ-компании отслеживают с 2022 года. Многофункциональные трояны предоставляются в пользование по модели MaaS (Malware-as-a-Service, «вредонос как услуга»).

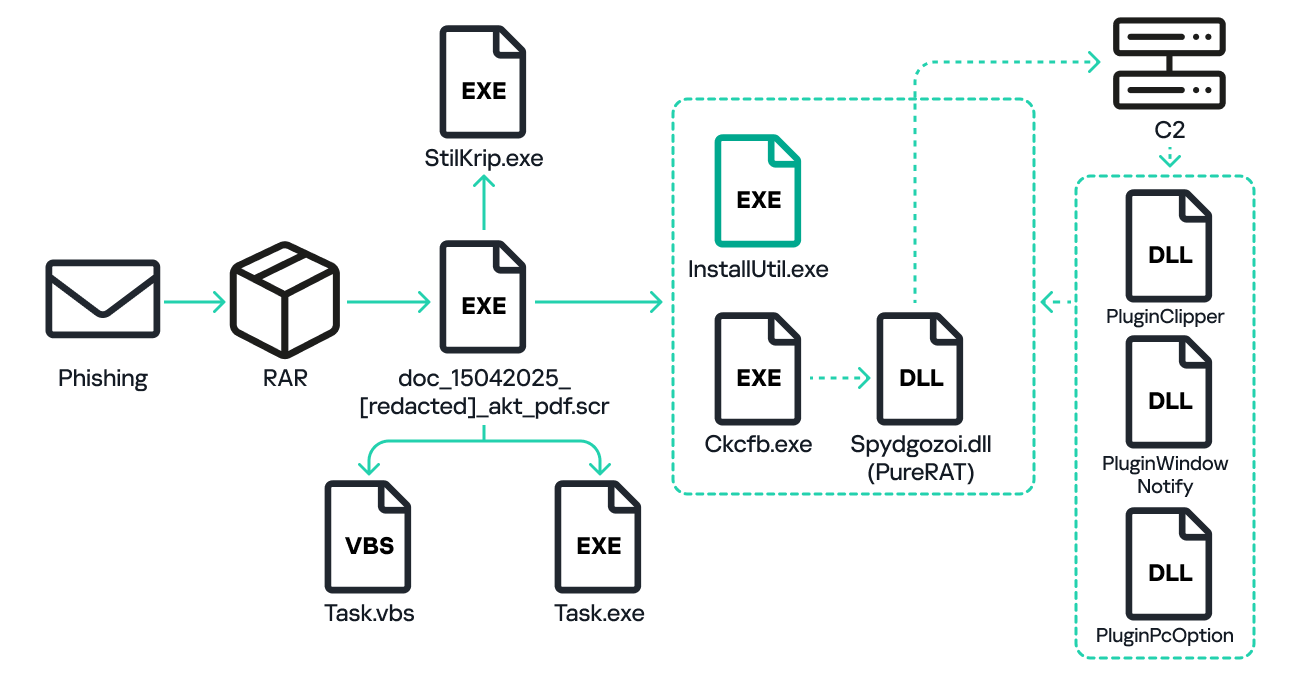
В рамках текущей кампании злоумышленники распространяют поддельные письма с вредоносной ссылкой или RAR-вложением, которое содержит исполняемый файл, замаскированный под документ PDF.

Имена архивных файлов обычно содержат слова doc, akt, sverka, buh, oplata. Иногда также встречаются упоминания компаний, разрабатывающих бухгалтерский софт или предоставляющих услуги по его внедрению.

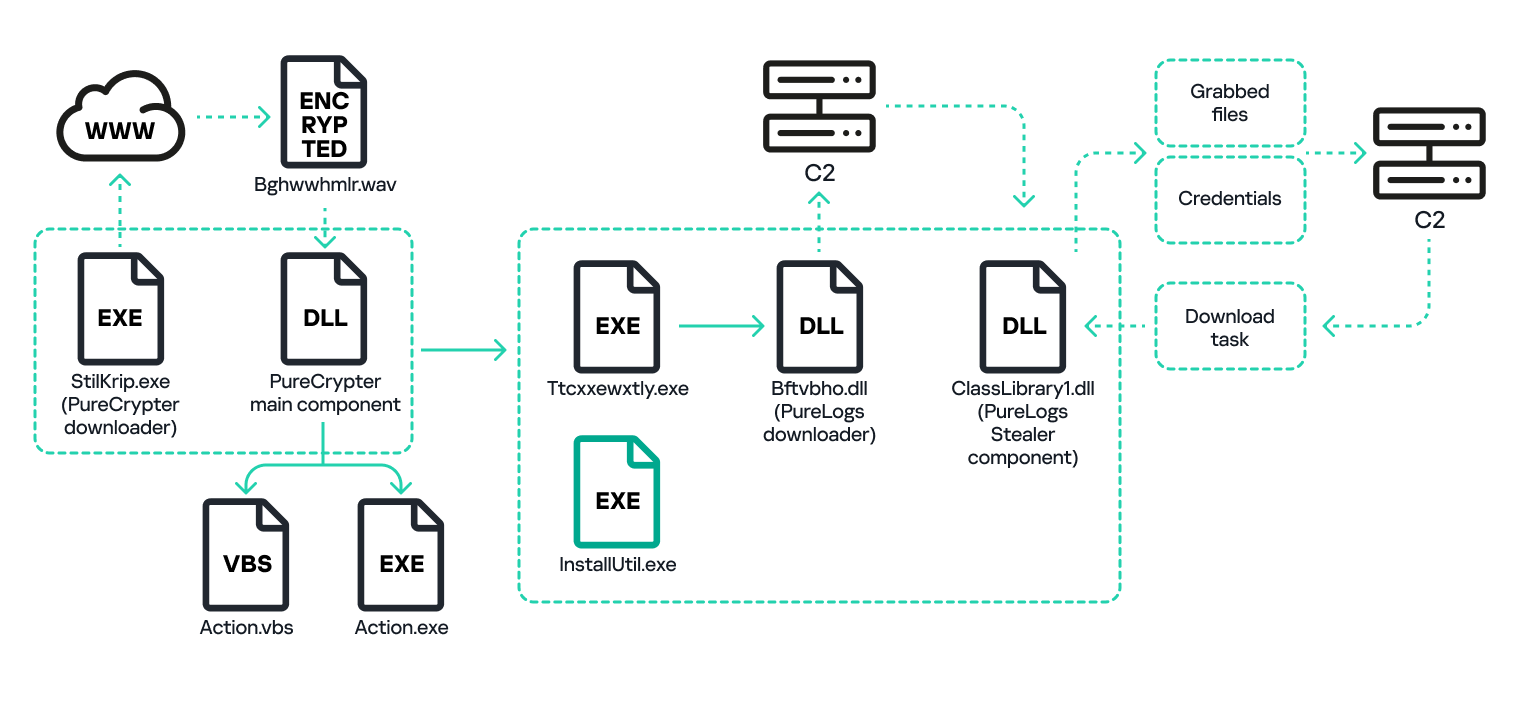
При запуске вредоносный экзешник копирует себя в папку %AppData% под именем Task.exe, создает в папке автозапуска скрипт Task.vbs и извлекает из ресурсов файлы StilKrip.exe (PureCrypter, загружающий PureLogs) и Ckcfb.exe (PureRAT).

Последний собирает информацию о зараженной системе (версия ОС, имя пользователя и компьютера, установленный антивирус) и в формате protobuf передает ее на C2-сервер, устанавливая SSL-соединение.

В ответ троян может получить команду на загрузку дополнительных модулей с данными конфигурации. Таких плагинов у PureRAT несколько десятков.

Модуль PluginPcOption, например, способен по команде выполнять самоудаление, перезапуск текущего файла, выключение / перезагрузку компьютера. Компонент PluginWindowNotify отслеживает запуск финансовых сервисов, чтобы оператор зловреда смог подключиться в режиме удаленного стола и опустошить счет жертвы.


Вредонос PureLogs умеет воровать данные из браузеров на основе Chromium и Gecko, а также из следующих приложений:

  • почтовых клиентов Foxmail, Mailbird, Outlook, MailMaster;
  • файловых менеджеров FileZilla, WinSCP;
  • мессенджеров Discord, Pidgin, Signal, Telegram;
  • OpenVPN, Proton VPN;
  • Steam, DownloadManager, OBS Studio, ngrok;
  • криптокошельков (40 наименований).

Стилер также интересуется браузерными расширениями (кошельки, менеджеры паролей) и обладает функциями загрузчика — по команде с С2 скачивает с указанного ресурса файл и запускает на исполнение.

Подпишитесь на новости

VK Tech нарастил выручку до 14,4 млрд рублей, ИИ принёс миллиард

Корпоративный ИИ у VK Tech уже приносит не только презентации: за девять месяцев 2026 года выручка ИИ-решений достигла 1 млрд рублей. Общая выручка направления выросла примерно на 35%, до 14,4 млрд рублей. Вторым двигателем стали сервисы продуктивности VK WorkSpace.

Показатели компания раскрыла в отчёте VK за девять месяцев. Выручка VK WorkSpace увеличилась на 61%.

Клиентская база VK Tech выросла на 42%, примерно до 38 тыс. заказчиков. Причём доходы от малого и среднего бизнеса прибавили 46%, от крупных клиентов — 30%. За корпоративным софтом идут не только гиганты с многоэтажными бюджетами.

Рекуррентная, то есть повторяющаяся, выручка выросла на 52% и достигла 86% общей выручки VK Tech. Компания связывает это с расширением облачной клиентской базы и ростом доходов от техподдержки решений, развёрнутых у заказчиков.

Но рост продаж не означает такого же скачка рентабельности. EBITDA увеличилась на 21%, до 1,8 млрд рублей, тогда как операционные расходы — на 37%, до 12,6 млрд. Рентабельность по EBITDA снизилась с 14% до 12%. Бизнес растёт, расходы стараются не отставать.

Параллельно VK Tech добавляет ИИ-сценарии в WorkSpace, а в платформу VK AI Space — многоуровневую память агентов и инструменты соблюдения внутренних регламентов компаний. Агентов учат помнить контекст и работать по правилам. Судя по финансовым результатам, заказчики готовы платить за эту дисциплину.

RSS: Новости на портале Anti-Malware.ru