


На ЕПГУ запустили новый сервис для защиты от мошенников

На ЕПГУ запустили новый сервис для защиты от мошенников

На ЕПГУ запустили новый сервис для защиты от мошенников

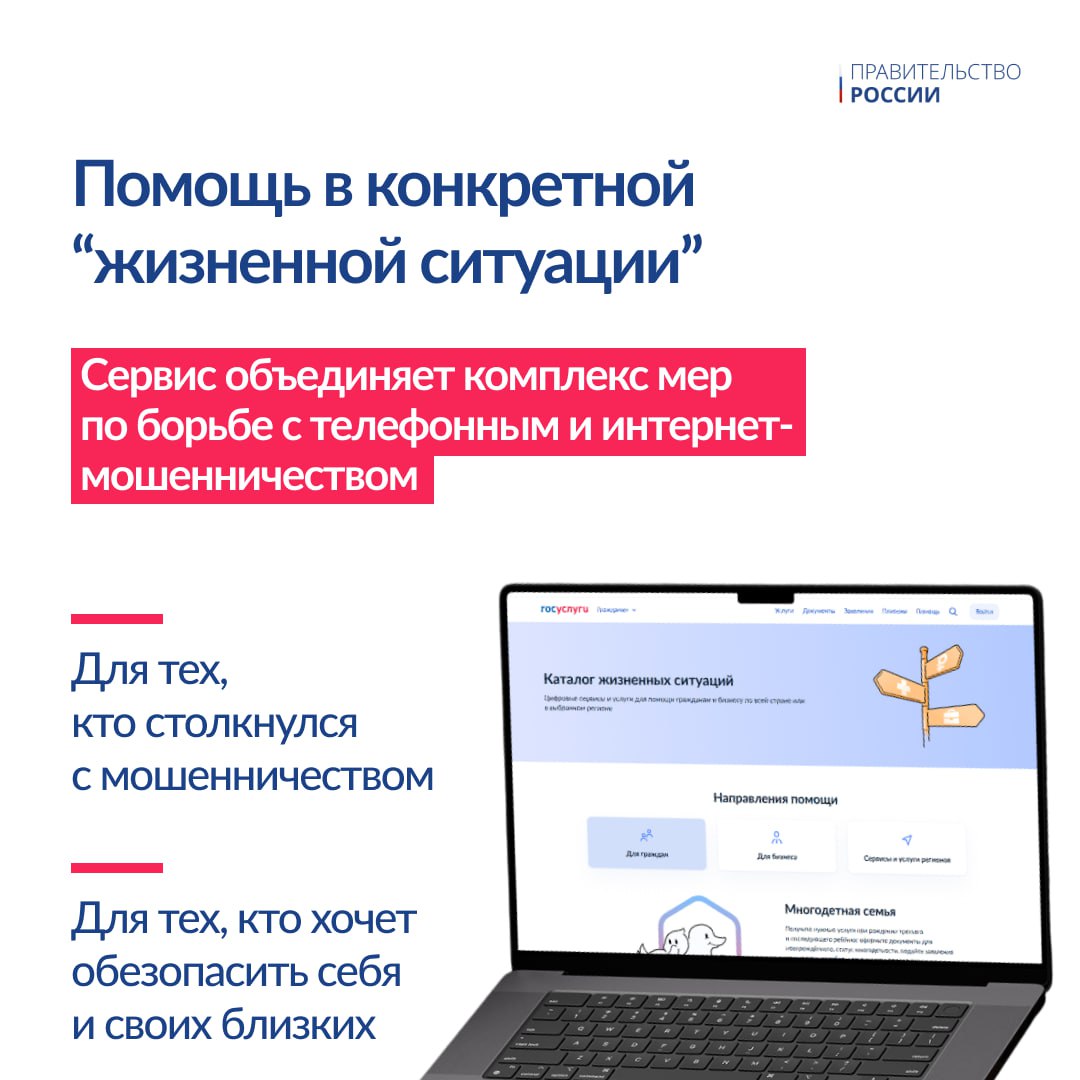
На Едином портале госуслуг (ЕПГУ) запущен новый сервис под названием «Жизненная ситуация». Он объединяет все доступные на портале инструменты по противодействию мошенничеству.

Как сообщили ТАСС в аппарате первого вице-премьера Дмитрия Григоренко, сервис предназначен как для тех, кто уже столкнулся с действиями интернет-мошенников, так и для пользователей, желающих заранее обезопасить себя от киберпреступников.

«Для защиты граждан от мошенников мы действуем системно: ужесточаем законодательство, усиливаем контроль за финансовыми операциями. Сервис “Жизненная ситуация” стал следующим этапом этой работы. Он создаёт комплексную систему безопасности, которая не только снижает риски для граждан, но и существенно затрудняет деятельность злоумышленников. Все инструменты противодействия мошенничеству теперь собраны в одном месте, что позволяет оперативно информировать пользователей о доступных способах защиты», — заявил вице-премьер — глава аппарата Правительства Дмитрий Григоренко.

Сервис представляет собой «единое окно» для управления всеми доступными на ЕПГУ средствами защиты. В рамках платформы можно:

  • Оформить самозапрет на получение кредитов,
  • Проверить собственную кредитную историю,
  • Получить сведения о зарегистрированных на пользователя SIM-картах,
  • Отправить уведомление о подозрительном звонке или вредоносном ресурсе.

Кроме того, в сервисе размещены подробные инструкции на случай, если гражданин всё же сообщил злоумышленникам конфиденциальные данные. Также доступны рекомендации по действиям в подобных ситуациях.

Портал будет регулярно информировать пользователей о популярных схемах мошенничества, помогая заранее предупреждать потенциальные угрозы.

Атаки на ЕПГУ происходят достаточно часто. Мы разбирали основные схемы, используемые мошенниками, и способы защиты от них.

Подпишитесь на новости

В UEFI нашли критическую дыру: сервер можно атаковать ещё до загрузки ОС

Операционная система ещё не запустилась, а чужой код уже работает. В EDK II — открытой основе UEFI-прошивок, которую используют многие производители серверов, — обнаружили критическую уязвимость CVE-2026-97631 с 9,5 балла из 10 по CVSS. Она позволяет атаковать машину во время сетевой загрузки PXE.

Детали разработчики раскрыли в официальном уведомлении. Проблему нашли Алекс Матросов из Anthropic и Дэн Холмс-Митра из Google.

Ошибка затрагивает обработку ICMP-сообщений при загрузке по IPv4 и IPv6: слишком большой пакет переполняет буфер и повреждает память.

Результат — зависание загрузки либо выполнение кода с максимальными привилегиями в среде UEFI. Причём до того, как Secure Boot и механизмы измеренной загрузки проверят компоненты ОС. Защита Windows или Linux в этот момент ещё даже не вышла на смену.

Но для эксплуатации должны сложиться определённые условия: машина должна загружаться по сети, а вредоносный пакет — попасть к ней именно в этот момент. Для выполнения кода атакующему также нужно знать конкретную сборку прошивки. Одного универсального пакета для захвата всех серверов здесь нет.

По данным Ars Technica, публикацию согласовывали на январь, однако исправление появилось в открытом pull request ещё в сентябре. Теперь детали доступны как защитникам, так и тем, кто предпочитает ломать.

Администраторам стоит проверить уведомления производителя и доступность обновления BIOS/UEFI. Если PXE не нужен, сетевую загрузку рекомендуют отключить.

RSS: Новости на портале Anti-Malware.ru