



Шифровальщик BlackCat улучшил породу и стал еще хитрее

Шифровальщик BlackCat улучшил породу и стал еще хитрее

Шифровальщик BlackCat улучшил породу и стал еще хитрее

Специалисты IBM X-Force опубликовали результаты анализа Sphynx — новой версии BlackCat, объявившейся в феврале этого года. Как оказалось, привнесенные изменения в основном направлены на усиление защиты вымогателя от анализа и детектирования.

Так, обновленный код BlackCat теперь содержит мусор и зашифрованные строки, что затрудняет статический анализ. Вирусописатели также переиначили аргументы, передаваемые бинарнику в командной строке; конфигурационные данные больше не форматируются в JSON, а хранятся в сыром виде.

У вредоноса также появился загрузчик, который расшифровывает пейлоад (XOR, AES-128), и тот уже удаляет теневые копии Windows, шифрует файлы (AES или ChaCha20), создает записки с требованием выкупа, а также ищет в сети другие устройства, пригодные для заражения.

Вредонос BlackCat, он же ALPHV и Noberus, — первый найденный в дикой природе шифровальщик, написанный на Rust. Он активен в интернете с ноября 2021 года и по результативности опережает многих собратьев. В настоящее время на сайте утечек BlackCat числится около 400 жертв.

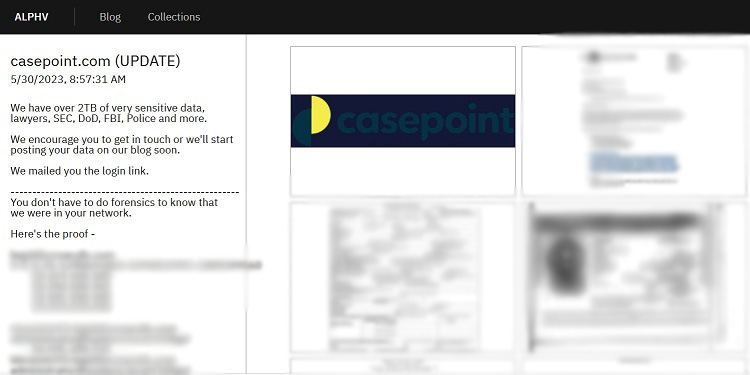
Пару дней назад там появилась новая запись — с именем Casepoint, оператора облачной платформы юридической помощи, которой в числе прочих пользуются ФБР, Минобороны США и американская комиссия по обороту ценных бумаг (SEC).


Официального заявления по этому поводу компания пока не опубликовала, однако в комментарии для Cybernews призналась, что возникла нештатная ситуация и пришлось привлечь сторонних экспертов-криминалистов. Представитель Casepoint не преминул отметить, что информационно-аналитический сервис работает в штатном режиме, простоев не наблюдается.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru