Эксперты предупреждают о новой серьезной угрозе для корпоративных сетей. Написанный на Rust шифровальщик ALPHV способен работать в смешанных средах Windows / Linux / VMWare ESXi и уже засветился в атаках на территории США, Индии и Австралии.
Новинка создана с нуля, активно продвигается на русскоязычных хакерских форумах и предоставляется в пользование по модели RaaS (Ransomware-as-a-Service, вымогатель как услуга). Первый образец ALPHV появился в распоряжении ИБ-исследователей 21 ноября. Слабостей в коде, позволяющих создать бесплатный декриптор, пока, к сожалению, не найдено.
Предпочтительный вектор первичной атаки на сеть с целью засева ALPHV еще не установлен. Перед запуском шифровальщика хакеры воруют данные, чтобы потом угрожать жертве публикацией, если та откажется платить выкуп.
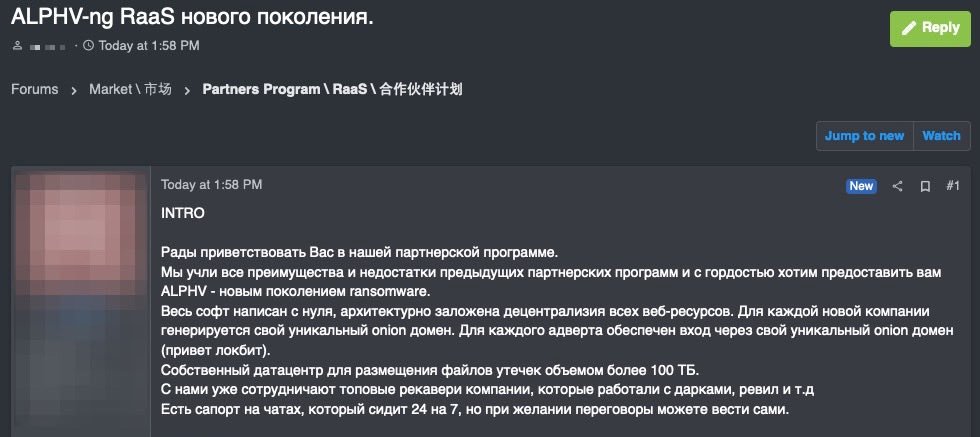
Все площадки, созданные для взаимодействия с жертвами ALPHV, расположены в сети Tor. На сайтах для слива краденых данных красуется изображение окровавленного ножа, на сайтах для приема платежей — черная кошка. (ИБ-команду MalwareHunterTeam очень позабавил этот факт, они даже присвоили зловреду кодовое имя BlackCat.)
Управление шифровальщиком осуществляется вручную, с подачей команд из консоли. Оператору предоставляется множество опций при настройке: он может выбрать тип атакуемой ОС и режим шифрования, задать собственный текст с требованием выкупа, расширение для обработанных файлов, списки исключений и прибиваемых процессов. Гибкая конфигурация ALPHV позволяет также активировать защиту от восстановления данных или запустить раздачу его копий на другие машины.
В BleepingComputer изучили пользовательский интерфейс зловреда и выяснили, что его можно запускать в четырех режимах шифрования:
- полное преобразование файлов (самый надежный, но медленный способ);
- ускоренная обработка (шифруются только первые мегабайты данных);
- работа по шаблону (шифрование заданного объема данных в Мбайтах в несколько приемов);
- авто (с оптимальной для типа и размера файла скоростью и надежностью).
Предусмотрен также смарт-режим — поэтапное шифрование Мбайтов данных с учетом процента преобразованного содержимого. Так, по умолчанию ALPHV / BlackCat в этом режиме преобразует файлы в десять заходов, последовательно шифруя по 10 Мбайт данных.
Для шифрования используется два алгоритма — AES и ChaCha20. При включенном режиме «Авто» AES применяется там, где есть соответствующая аппаратная поддержка, в противном случае в ход идет ChaCha20.
Протестированный в BleepingComputer образец умел завершать мешающие ему процессы и Windows-службы — Veeam, программы резервного копирования, серверы баз данных, Microsoft Exchange, офисные приложения, почтовые клиенты, Steam. Он также пытался очистить корзину, удалить теневые копии Windows, просканировать сеть на наличие других пригодных для шифрования устройств.
Для самораспространения по сети ALPHV / BlackCat использует возможности PSExec. Оператору остается только указать в конфигурационном файле логин и пароль администратора домена, с помощью которых можно получить доступ к любому найденному сетевому устройству.
Создатели ALPHV позиционируют его как кросс-платформенного шифровальщика. По их уверениям, зловред с успехом прошел тесты на следующих платформах:
- клиентские Windows версии 7 и выше; серверные 2008r2, 2012, 2016, 2019 и 2022; XP и Windows Server 2003 при условии использования SMB;
- ESXi 5.5, 6.5, 7.0.2u;
- Debian 7, 8, 9;
- Ubuntu 18.04, 20.04;
- ReadyNAS от Netgear, NAS-системы Synology.
За дешифратор злоумышленники взимают от $400 тыс. до $3 млн в монеро или биткоинах. В последнем случае заветный ключ обходится жертвам на 15% дороже. Неуплата выкупа грозит публикацией украденных данных; в отдельных случаях вымогатели обещают также провести DDoS-атаку.
Вредоносы на Rust пока редки, вирусописатели создают такие образцы в основном ради пробы. Эксперты опасаются, что такое масштабное предприятие, как ALPHV / BlackCat, может спровоцировать рост популярности молодого языка программирования среди киберкриминала.










