


Android-ботнет Kimwolf заразил миллионы устройств через прокси

Android-ботнет Kimwolf заразил миллионы устройств через прокси

Android-ботнет Kimwolf заразил миллионы устройств через прокси

Исследователи зафиксировали масштабную активность Android-ботнета Kimwolf, который, по оценкам компании Synthient, уже заразил более 2 миллионов устройств. Причём делает он это не напрямую, а довольно изобретательно — через сети резидентских прокси, маскируя атаки под обычный пользовательский трафик.

По данным аналитиков, операторы Kimwolf активно монетизируют ботнет сразу по нескольким направлениям: продают установки приложений, сдают в аренду резидентский прокси-трафик и предлагают услуги DDoS-атак. И, судя по масштабам, спрос на всё это есть.

Впервые Kimwolf публично описали специалисты QiAnXin XLab всего месяц назад, обратив внимание на его связь с другим ботнетом — AISURU. Сейчас исследователи считают Kimwolf Android-вариантом этой сети. Более того, есть основания полагать, что именно он стоял за серией рекордных DDoS-атак, зафиксированных в конце прошлого года.

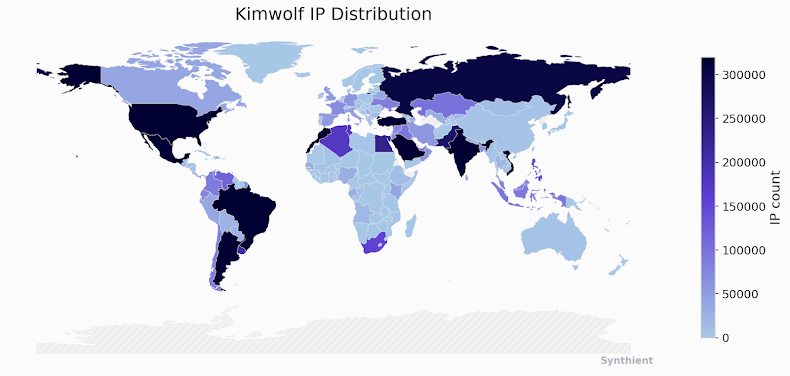
Заражённые устройства превращаются в «транзитные узлы» для вредоносного трафика и используются для DDoS в промышленных масштабах. Основные очаги заражений — Вьетнам, Бразилия, Индия и Саудовская Аравия. Synthient отмечает, что ботнет оперирует примерно 12 миллионами уникальных IP-адресов в неделю.


Главная точка входа — Android Debug Bridge (ADB), оставленный открытым и незащищённым. Более 67% устройств в ботнете имеют включённый ADB без аутентификации. Атакующие сканируют Сеть с помощью инфраструктуры на базе резидентских прокси и устанавливают зловред напрямую. В зоне риска — неофициальные ТВ-приставки и смарт-телевизоры, которые нередко поставляются уже с сомнительными SDK.

Отдельный интерес вызывает связь кампании с коммерческими прокси-сервисами. В декабре 2025 года заражения Kimwolf активно использовали IP-адреса, сдаваемые в аренду китайской компанией IPIDEA — крупным поставщиком прокси с миллионами обновляемых IP. После инцидента IPIDEA закрыла доступ к локальным сетям и чувствительным портам, но, по мнению исследователей, ущерб к тому моменту уже был нанесён.

Схема проста: через прокси-сеть атакующие проникают во внутренние сети устройств, на которые установлен прокси-софт, и загружают основной пейлоад. Он слушает порт 40860 и связывается с управляющим сервером для получения команд.

На этом монетизация не заканчивается. Заражённые устройства также получают SDK сервиса Plainproxies Byteconnect, который превращает их в источник платного интернет-трафика. По данным Synthient, инфраструктура использует 119 ретрансляционных серверов и задействуется для атак вида credential stuffing на IMAP-серверы и популярные веб-сервисы.

«Масштаб проблемы оказался беспрецедентным — миллионы устройств были фактически открыты для атак», — отмечают аналитики. — «Особенно тревожный сигнал — обнаружение предустановленных заражённых ТВ-боксов и всё более тесная связка между киберпреступниками и коммерческими прокси-провайдерами».

В качестве мер защиты эксперты советуют прокси-сервисам блокировать обращения к приватным IP-диапазонам (RFC 1918), а организациям и пользователям — жёстко закрывать доступ к ADB и не использовать устройства с подозрительным или неофициальным Android-софтом. В противном случае телевизор или приставка легко могут превратиться в часть чужого ботнета.

Подпишитесь на новости

Главной целью стратегии ИБ стало снижение рисков — 78% против 55% год назад

Компании всё чаще берутся за стратегию ИБ, но писать её мешает нехватка данных и поддержки руководства. Об этом говорят опросы зрителей эфира AM Live «Стратегия информационной безопасности: зачем нужна и как её защитить».

В ходе дискуссии эксперты разбирали, зачем бизнесу стратегия ИБ, как связать её с бизнес-целями, что такое риск-аппетит и недопустимые события, как отличить стратегию от списка закупок и как доказать её ценность руководству.

Ярослав Напалков (МТС Банк) поделился кейсом, как презентация стратегии топ-менеджеру вызвала агрессию, и посоветовал сначала доносить контекст. Николай Казанцев (Securitm) предложил новичкам «три чашки кофе» — пообщаться с CEO, ИТ и стейкхолдерами.

Эксперты также обсудили горизонт планирования (2-3 года с ежегодным пересмотром), роль резервного копирования и киберучений, кейсы с шифровальщиками, BYOD, DLP и построением SOC.

За год доля компаний, у которых стратегия в разработке, выросла с 9% до 28%. А тех, у кого её нет и не предвидится, стало меньше — 21% против 26%. При этом меньше компаний довели документ до рабочего состояния с метриками и кибериспытаниями: 16% против 20%.

Барьеры тоже сместились. Нехватка исходных данных выросла с 46% до 64%, отсутствие buy-in топ-менеджмента — с 25% до 43%. Кадровый дефицит остаётся главным ограничением, хотя и снизился до 59%. Николай Казанцев из Securitm объясняет это зрелостью рынка:

«По нашей статистике, лишь 15-20% служб ИБ имеют хоть как-то формализованный реестр рисков. Я даже не говорю про количественный, хотя бы качественную оценку».

Главной целью на 2027 год снижение рисков и финансового ущерба назвали 78% — рост на 23 п.п. На втором месте устойчивость и сокращение простоев критичных сервисов — 57%. Наталья Глинина из Megafon Pro Business считает это логичным:

«Нормальная цель, потому что она прямо влияет на бизнес. Финансовый ущерб считается недопустимым событием, потому что иначе ваш бизнес может перестать работать».

Соответствие регуляторам держится на уровне 59%, а оптимизация TCO и консолидация стека теряют популярность — 8% против 14%.

Оптимизм по поводу роста интереса к стратегии разделяют не все. Евгений Акимов из «Рубитеха» предположил:

«Просто те, кто были на эфире в 2025 году, разработали стратегию и на наш эфир уже не пришли. Просто новые люди, которые как-то голодны до стратегии».

А ведущий Виктор Бобыльков напомнил, что часть компаний сознательно живёт без документа:

«Одно дело, когда бюджета нет, тогда хотя бы есть исходные данные. Но мы просто не делаем стратегию, потому что смысл её делать, нам денег больше не дадут. Это стратегия стабильной оперейшн».

Участники эфира сошлись на том, что стратегия ИБ — это не список закупок, а инструмент связи с бизнес-целями, который нужно строить на риск-ориентированном подходе. Планировать стоит на 2-3 года с ежегодным пересмотром, фокусироваться на критичных процессах и восстановлении, а ответственность распределять между ИБ, ИТ и бизнесом.

RSS: Новости на портале Anti-Malware.ru