


Новый Android-вымогатель DroidLock блокирует смартфоны без шифрования

Новый Android-вымогатель DroidLock блокирует смартфоны без шифрования

Новый Android-вымогатель DroidLock блокирует смартфоны без шифрования

Новый вредонос для Android под названием DroidLock может заставить поволноваться владельцев мобильных устройств: он не просто блокирует экран устройства ради выкупа, но и получает доступ к СМС, контактам, журналу вызовов, аудиозаписям и даже может стереть данные.

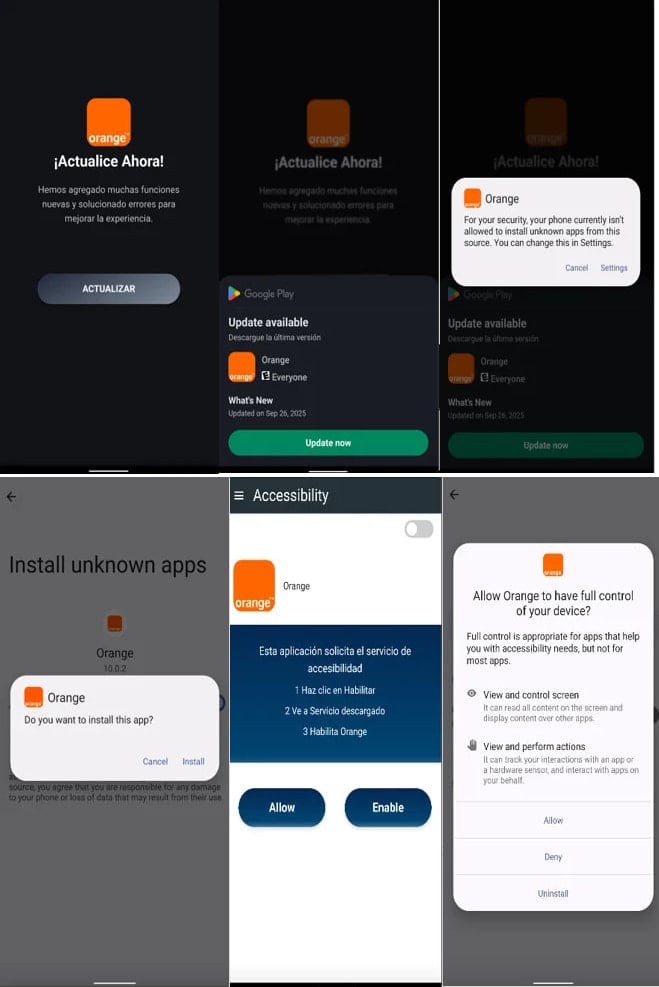
Исследователи из Zimperium рассказали, что вредонос распространяется через фейковые сайты, рекламирующие поддельные приложения, внешне маскирующиеся под легитимные пакеты.

Атака начинается с загрузчика, который убеждает жертву установить пейлоад второго этапа — уже настоящий вредонос. После инсталляции приложение запрашивает полномочия Device Admin и специальные возможности ОС (Accessibility Services), а дальше получает практически неограниченный контроль над устройством: может менять ПИН-код и пароль, блокировать экран, стирать данные или вовсе сбрасывать смартфон до заводских настроек.


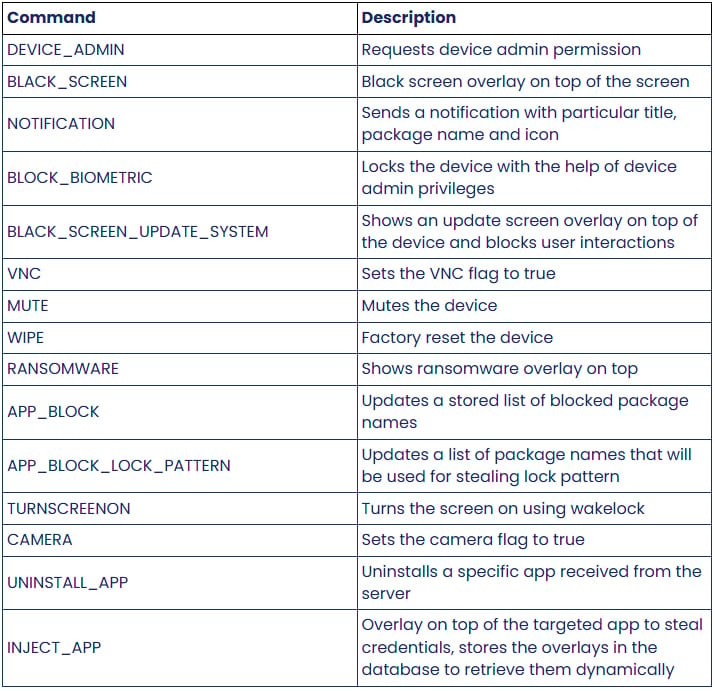
По данным Zimperium, DroidLock понимает 15 различных команд. Среди них — запуск камеры, отключение звука, наложение окон, удаление приложений и многое другое.


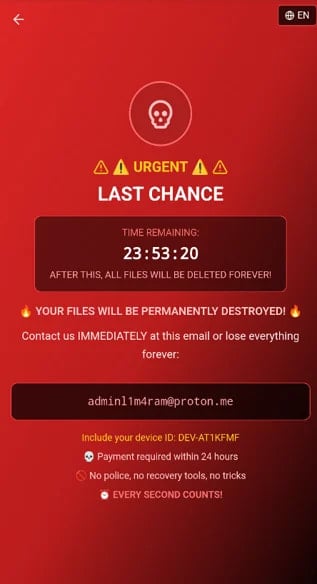
В случае запуска вымогательского сценария зловред показывает через WebView требование связаться с оператором по ProtonMail. Если владелец устройства не заплатит в течение суток, злоумышленник обещает уничтожить файлы.


Важно отметить, что настоящего шифрования данных нет. Но, угрожая их удалением и меняя код блокировки, злоумышленник достигает того же эффекта — пользователь теряет доступ к смартфону и информации на нём.

Отдельная опасная функция DroidLock — кража графического ключа. Зловред показывает поддельный экран ввода, пользователь рисует свой паттерн, и он сразу уходит оператору. Это даёт злоумышленнику возможность подключаться к устройству через VNC, когда владелец им не пользуется.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru