



США обвинили украинца в причастности к созданию MaaS-сервиса Raccoon

США обвинили украинца в причастности к созданию MaaS-сервиса Raccoon

США обвинили украинца в причастности к созданию MaaS-сервиса Raccoon

В штате Техас огласили обвинения, выдвинутые против Марка Соколовского. По версии следствия, 26-летний украинец являлся одним из создателей и операторов сервиса, предоставляющего в пользование Raccoon Stealer по платной подписке (модель MaaS, Malware-as-a-Service — вредонос как услуга).

Инфостилер Raccoon обладает широкими возможностями кражи данных и пользуется большой популярностью в криминальных кругах. За три года существования зловред, по оценкам ФБР, заразил миллионы компьютеров по всему миру. Похищенная им информация обычно используется для реализации мошеннических схем или выставляется на продажу в даркнете.

В конце марта этого года держатели MaaS-сервиса Raccoon свернули свои операции, якобы из-за гибели главного вдохновителя проекта, а в июне выпустили новую версию инфостилера — 2.0, написанную с нуля. Теперь выяснилось, что лидер преступной группы не погиб, а был арестован в Нидерландах по запросу ФБР и теперь ожидает экстрадиции в США. Одновременно ФБР вместе с голландскими и итальянскими партнерами разгромило инфраструктуру Raccoon, отключив серверы, используемые версией 1.0 зловреда.

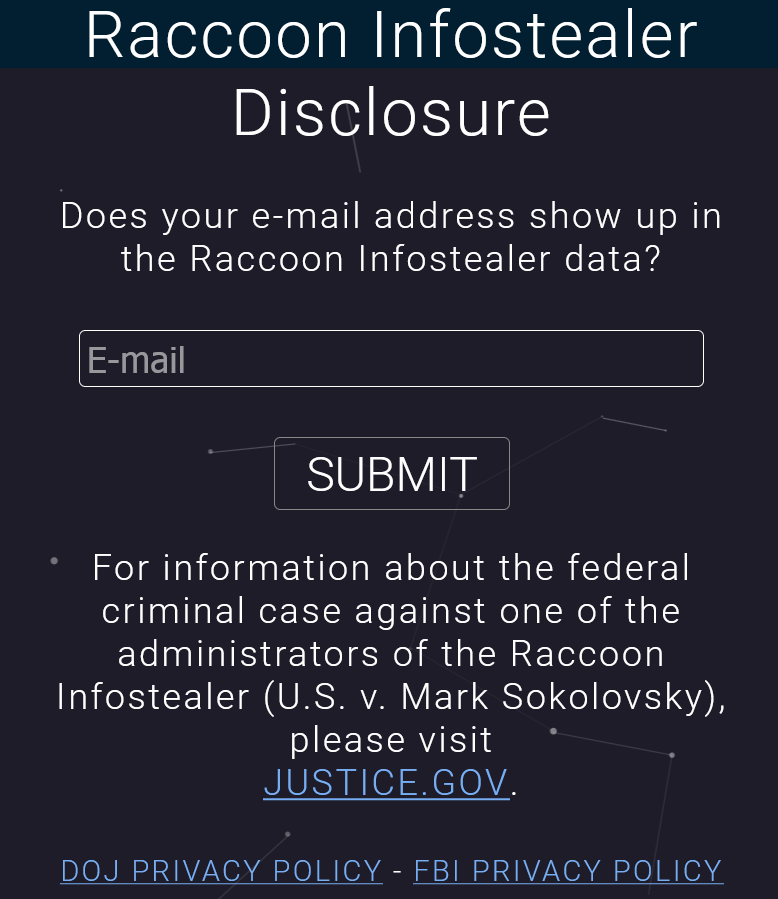
Американские власти также озаботились сбором информации о жертвах инфостилера и начали регистрировать украденные им учетки и другие идентификаторы, такие как адреса имейл (уже собрано более четырех млн) и криптокошельков. Для выявления жертв заражения создан специальный сайт, на котором можно проверить наличие своего имейл в базе краденого; при положительном результате жертве высылается подтверждение с дополнительной информацией.


Соколовскому инкриминируют преступный сговор, мошенничество с использованием компьютерной техники и проводной связи, отмывание денег и кражу личности с отягчающими обстоятельствами. По совокупности ему грозит до 27 лет лишения свободы. В прошлом месяце окружной суд в Амстердаме принял решение об экстрадиции украинца в США, но тот подал апелляцию.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru