

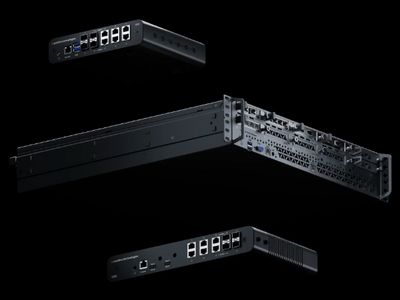

Вышел PT NGFW 1.7: скорость VPN свыше 40 Гбит/с, балансировка нагрузки

Вышел PT NGFW 1.7: скорость VPN свыше 40 Гбит/с, балансировка нагрузки

Вышел PT NGFW 1.7: скорость VPN свыше 40 Гбит/с, балансировка нагрузки

Positive Technologies выпустила обновлённую версию своего межсетевого экрана PT NGFW — 1.7. Главное нововведение — поддержка стандартного набора протоколов IPsec VPN. Это позволяет организациям постепенно и безболезненно перейти с зарубежных решений на российские, не дублируя инфраструктуру и не уходя в «аврал».

По внутренним тестам компании, скорость передачи данных через VPN может превышать 40 Гбит/с — этого достаточно, чтобы соединять между собой дата-центры и подключать удалённые филиалы.

VPN-каналы в новой версии можно настраивать в том числе с продуктами других производителей — например, Check Point, Cisco или Palo Alto. Для повышения скорости реализована балансировка нагрузки между процессорными ядрами.

Кроме VPN, в PT NGFW добавили поддержку DHCP relay — она позволяет устройствам в сети получать IP-адреса от внешнего сервера, даже если внутри филиала развернуть собственный сервер невозможно.

Обновление также затронуло кластеризацию: режим active–standby стал удобнее в использовании. Теперь в кластере можно использовать прозрачный режим (vWire), при котором внедрение экрана в сеть не требует перенастройки других устройств — это может быть полезно для дата-центров и организаций, которым нужно быстро внедрить защиту.

Появился CLI-интерфейс с командами для диагностики и возможность создавать резервные копии настроек. Также улучшена совместимость с решениями Cisco, Juniper, Check Point благодаря поддержке IKEv2 и разных алгоритмов шифрования — AES, 3DES, DES.

Для защиты промышленных сетей (АСУ ТП) появилась поддержка промышленных протоколов. В будущем планируется сертификация ФСТЭК на использование в таких сценариях (экран типа «Д»).

Напомним, что PT NGFW — это один из немногих российских межсетевых экранов, получивший сертификацию по новым требованиям ФСТЭК. Продукт начал массово поставляться с конца 2024 года. Среди технических характеристик, которые активно обсуждаются, — отказоустойчивость, высокая скорость работы и довольно высокий процент обнаружения атак.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru