


Незакрытые уязвимости в веб-камере помогли шифровальщику Akira обойти EDR

Незакрытые уязвимости в веб-камере помогли шифровальщику Akira обойти EDR

Незакрытые уязвимости в веб-камере помогли шифровальщику Akira обойти EDR

При разборе атаки Akira на клиента эксперты S-RM Intelligence and Risk Consulting обнаружили, что злоумышленникам удалось протащить в сеть шифровальщика в обход защиты из-за непропатченной веб-камеры, на которой к тому же отсутствовал агент EDR.

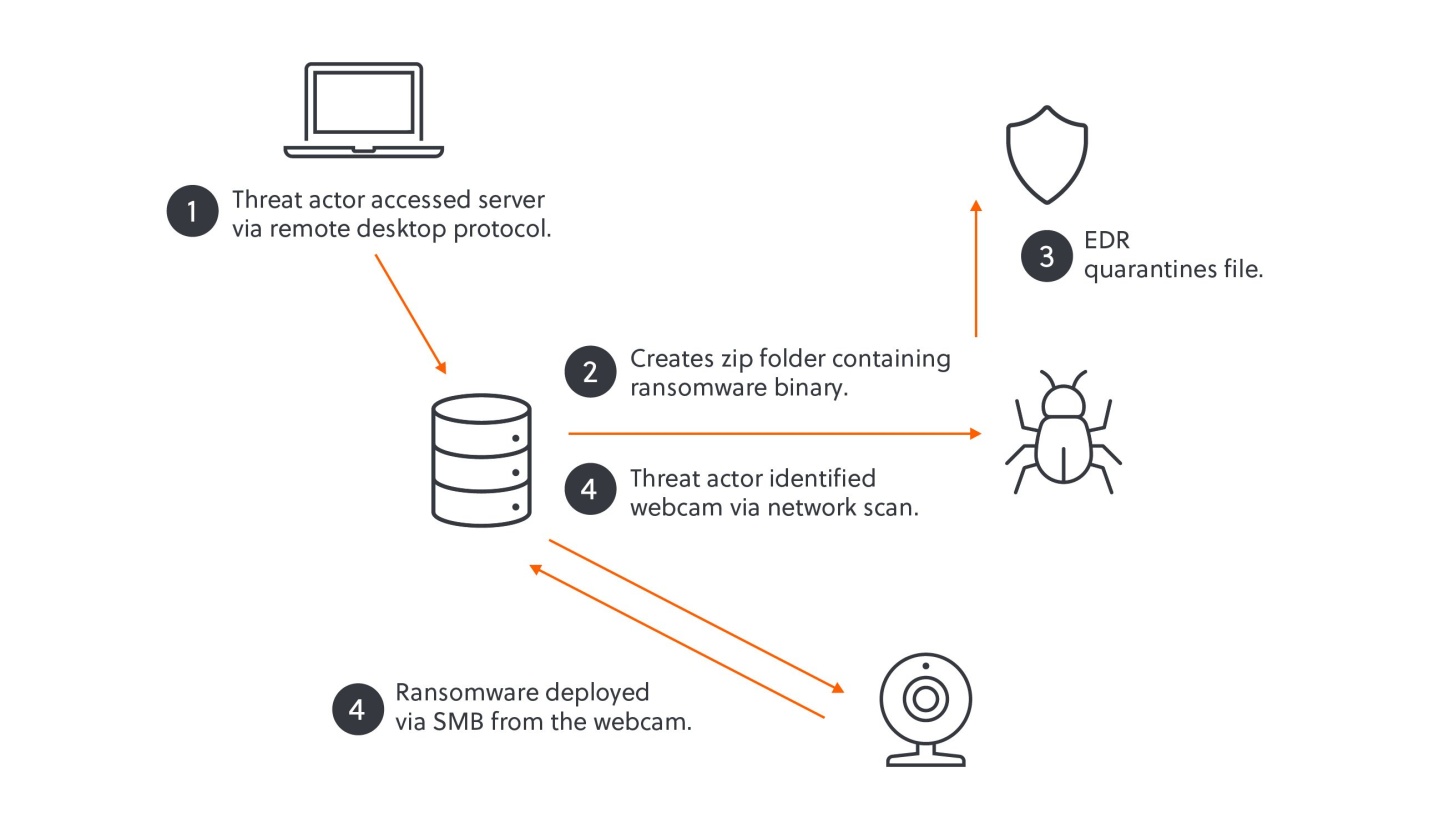
Первичный доступ к целевой сети был получен через взлом решения удаленного доступа (видимо, с помощью краденых учеток или брутфорсом). После этого авторы атаки развернули AnyDesk для закрепления и приступили к краже данных (чтобы потом шантажировать жертву публикацией).

Для горизонтального перемещения по сети использовался RDP. Когда очередь дошла до Akira, попытки развертывания шифратора для Windows оказались безуспешными: используемая жертвой EDR успешно их пресекала.

В поисках обходных путей взломщики обнаружили в сети несколько IoT-устройств, неохваченных бдительным оком EDR. Выбор остановился на веб-камере: в ней присутствовали несколько уязвимостей (патчи для них существовали, но их по какой-то причине не поставили), а ОС (облегченная Linux) была совместима с Linux-шифратором Akira.

Захватив контроль над девайсом, авторы атаки подключили SMB-ресурсы Windows и запустили шифрование в сетевых папках. Трюк удался, поскольку веб-камера не мониторилась, и ИБ-служба жертвы не смогла заметить рост исходящего с нее SMB-трафика.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru