


Кто-то запустил в контейнерные среды сетевого червя для майнинга Dero

Кто-то запустил в контейнерные среды сетевого червя для майнинга Dero

Кто-то запустил в контейнерные среды сетевого червя для майнинга Dero

Эксперты «Лаборатории Касперского» выявили эпидемию криптоджекинга в контейнерных средах. Авторы атак проникают в инфраструктуру через открытые API Docker и внедряют майнер Dero, а также сетевого червя для дальнейшего распространения инфекции.

В зоне риска — ИТ-компании, облачные и хостинг-провайдеры, не уделяющие должного внимания защите API Docker и контролю над такими интерфейсами.

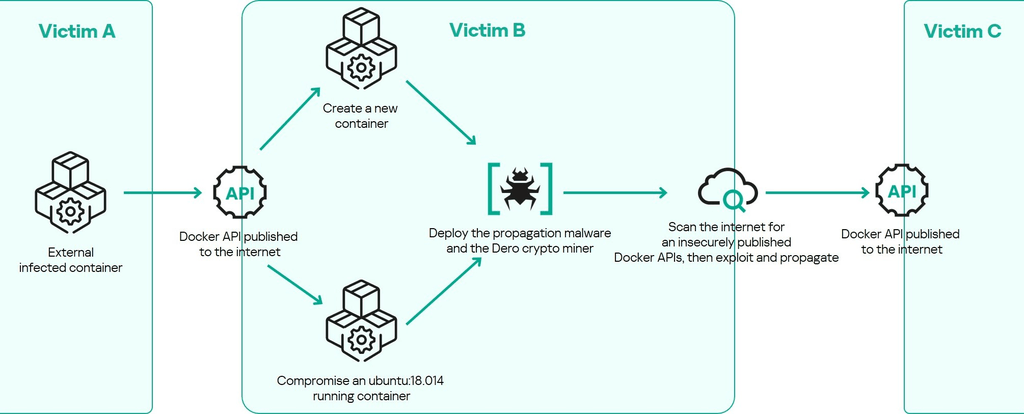
Получив первоначальный доступ, злоумышленники не только заражают существующие контейнеры, но также создают новые на основе стандартного образа Ubuntu и внедряют в них двух написанных на Go вредоносов с безобидными именами cloud и nginx.

Первый представляет собой кастомный майнер Dero (результат VirusTotal — 33/65 по состоянию на 22 мая), второй — ранее неизвестный Linux-троян, отвечающий за обеспечение бесперебойной добычи криптовалюты, а также за проведение веб-атак на другие сети.

Поиск незащищённых контейнерных сред осуществляется автоматически с помощью утилиты masscan. Подобная организация атак снимает необходимость в использовании C2-сервера.


«Такой метод может привести к огромному росту числа заражений, — предупреждает Виктор Сергеев, возглавляющий команду Kaspersky Incident Response. — Каждый скомпрометированный контейнер — это потенциальный источник кибератак, если в сетях, которые могут стать мишенью, не будут заблаговременно приняты меры безопасности».

Примечательно, что в текущей кампании используются узлы Dero и кошелек, засветившиеся два года назад в криптоджекинг-атаках на кластеры Kubernetes.

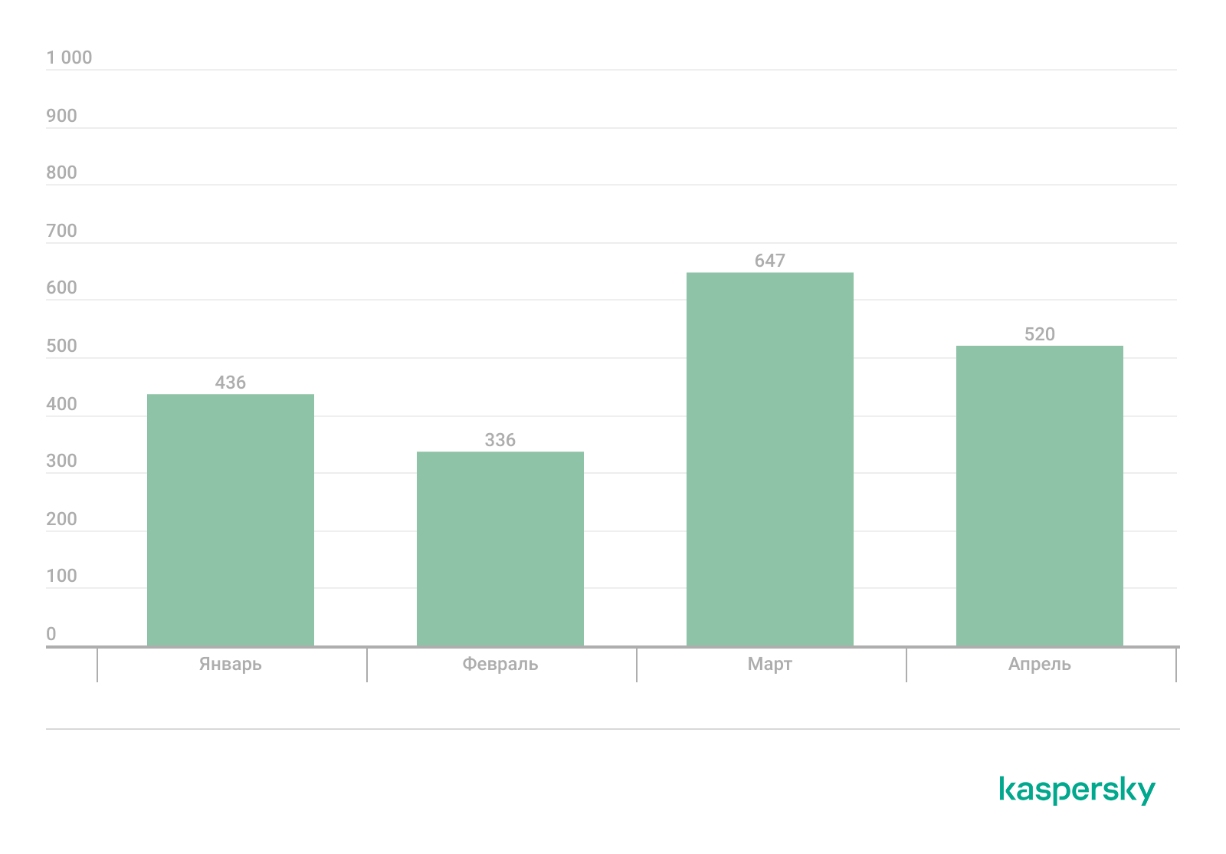
Поиск по Shodan, проведенный экспертами в прошлом месяце, выявил в интернете 520 доступных API Docker, опубликованных на порту 2375. Угроза актуальна также для России и стран СНГ.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru