

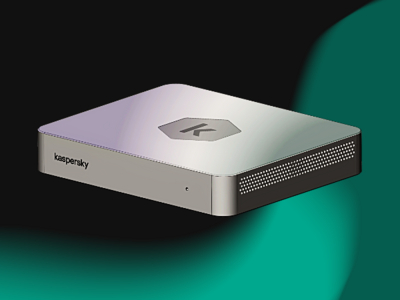

ФСТЭК сертифицировала Kaspersky NGFW по 4 классу защиты и уровню доверия

ФСТЭК сертифицировала Kaspersky NGFW по 4 классу защиты и уровню доверия

ФСТЭК сертифицировала Kaspersky NGFW по 4 классу защиты и уровню доверия

Программно-аппаратный комплекс Kaspersky NGFW прошёл сертификацию ФСТЭК России по новым требованиям, которые вступили в силу в 2023 году. Теперь решение официально соответствует требованиям к многофункциональным межсетевым экранам сетевого уровня по 4 классу защиты.

Кроме того, продукту присвоен четвёртый уровень доверия.

Это означает, что его можно использовать для защиты значимых объектов критической информационной инфраструктуры, государственных информационных систем, АСУ ТП и информационных систем персональных данных.

Испытания успешно прошла вся линейка аппаратных платформ Kaspersky Extension: KX-3500, KX-1000, KX-400 и KX-100.

В компании отмечают, что сертификация стала важным этапом в развитии решения и позволит его использовать в проектах, где требуется соблюдение обязательных требований регуляторов и наличие в реестрах российского ПО.

Месяц назад мы писали, что «Лаборатория Касперского» представила новую версию своего межсетевого экрана нового поколения Kaspersky NGFW 1.1, добавив в неё функции, повышающие устойчивость работы и уровень защиты от киберугроз. Обновление также включает новые аппаратные платформы.

Рекомендуем также ознакомиться с нашим обзором бета-версии Kaspersky NGFW. Рассмотрели архитектуру, сценарии использования и функциональные возможности продукта.

Подпишитесь на новости

В Украине взламывают камеры Dahua: хакеры смотрят видео и меняют настройки

Камера за роутером ещё не означает камеру в безопасности. CERT-UA предупредила о взломах IP-камер и видеорегистраторов Dahua в Украине: злоумышленники получали видеопоток, меняли настройки и создавали посторонние учётные записи.

Об атаках говорится в предупреждении Госспецсвязи Украины, опубликованном по данным CERT-UA.

Основной путь доступа — облачная P2P-платформа Easy4IP. Она позволяет подключаться к устройству по серийному номеру, в том числе когда камера находится за NAT и напрямую из интернета недоступна.

Проблема в предсказуемой структуре серийных номеров: общая часть обозначает семейство устройств, а оставшаяся меняется почти последовательно. По данным CERT-UA, атакующие могут массово перебирать номера и проверять подключение камер к облаку без ограничений частоты запросов и блокировок.

Однако найти устройство через облако — ещё не значит пройти аутентификацию. Для этого злоумышленники используют слабые или известные пароли либо старые ошибки обхода аутентификации в прошивках, включая CVE-2021-33044 и CVE-2021-33045.

Количество пострадавших устройств, сроки атак и их организаторов ведомство не раскрыло.

Владельцам рекомендуют отключить P2P, если он не нужен, обновить прошивку и исключить прямой доступ к камерам из интернета. Рассчитывать на секретность серийного номера не стоит: это идентификатор, а не пароль.

RSS: Новости на портале Anti-Malware.ru