


Вымогатели Shadow атакуют бизнес РФ под новым брендом — DARKSTAR

Вымогатели Shadow атакуют бизнес РФ под новым брендом — DARKSTAR

Вымогатели Shadow атакуют бизнес РФ под новым брендом — DARKSTAR

В конце января F.A.C.C.T. зафиксировала новые атаки кибергруппы Shadow, она же Comet, на территории России. Вооруженные шифровальщиками злодеи теперь называют себя DARKSTAR.

Тактики и техники Shadow, по словам аналитиков, не изменились, инструменты тоже остались прежними: для несанкционированного доступа — AnyDesk и ngrok, для шифрования файлов — LockBit 3 (Black) и Babuk.

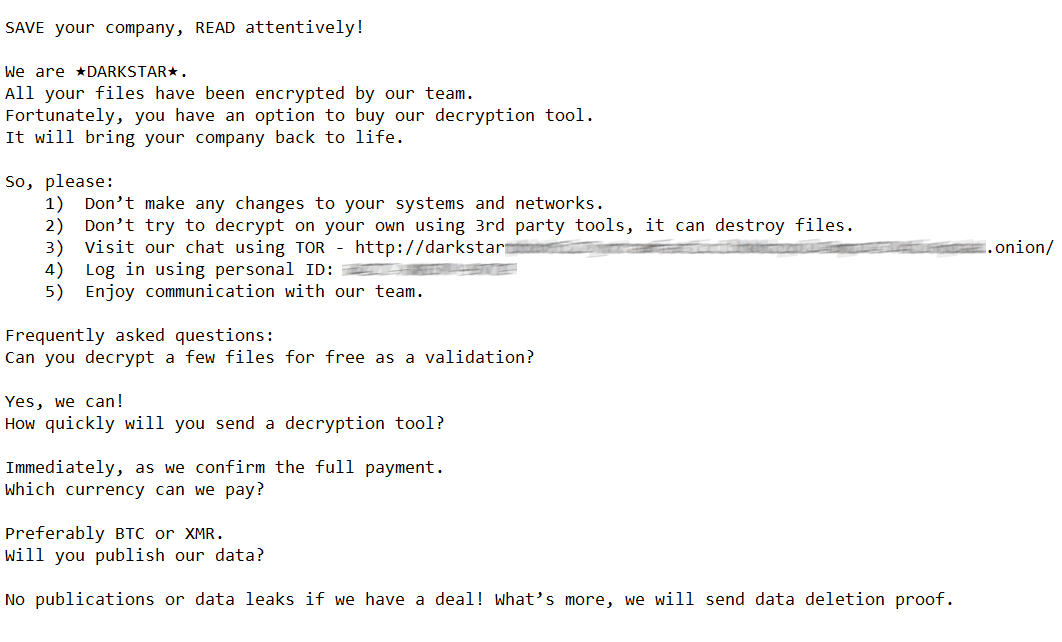
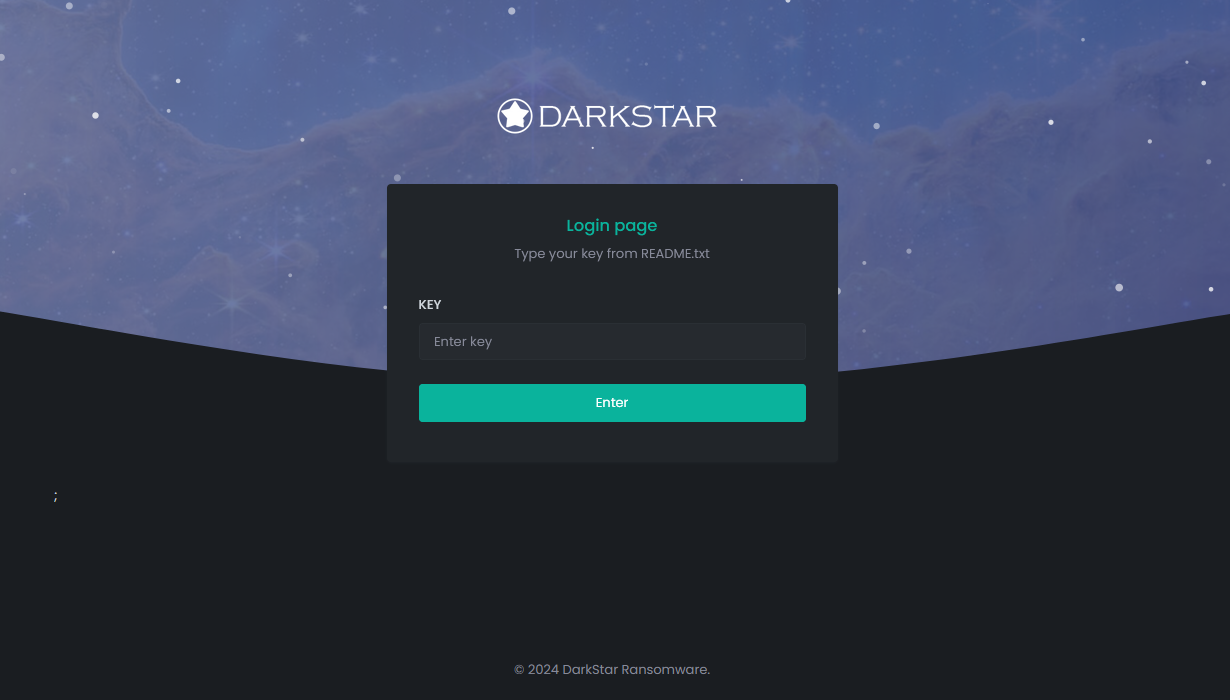
Новое имя было обнаружено и в записке с требованием выкупа, и на сайте, созданном для переговоров с жертвами.


Логотип на странице входа в панель в сети Tor, по данным F.A.C.C.T., появился 29 января.


Это уже второй ребрендинг Shadow за последние полгода. В сентябре она была переименована в Comet, а в январе 2024 объявилась уже как DARKSTAR.

Собственной площадки для публикации списка жертв и украденных у них данных у кибергруппы так и не появилось. Исследование показало, что свои объявления о продаже добычи эти вымогатели публикуют на чужих ресурсах.

Прошлым летом эксперты F.A.C.C.T. установили, что вымогатели Shadow и с хактивисты Twelve являются одной группой. Последние используют похожие техники и тактики в атаках на российские организации, но с другой целью: они стремятся уничтожить ИТ-инфраструктуру жертв, а деньги их не интересуют.

В прошлом году Shadow/Comet также установила рекорд по величине запрошенного выкупа. Вымогатели потребовали у жертвы 321 млн руб. (около $3,5 млн) при средней для РФ сумме в 53 млн рублей.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru