

APT-атак стало на 27% больше: под ударом госсектор и промышленность

APT-атак стало на 27% больше: под ударом госсектор и промышленность

APT-атак стало на 27% больше: под ударом госсектор и промышленность

С начала 2025 года специалисты «Информзащиты» зафиксировали рост числа APT-атак на корпоративные сети на 27% по сравнению с тем же периодом 2024 года. Основные причины — переход компаний в облако, всё больше микросервисов, постоянные утечки у поставщиков и рост «умного» вредоносного софта. Вдобавок — случаи инсайдерских сливов информации.

APT (Advanced Persistent Threat) — это не просто массовая рассылка зловредов. Это целевые и длительные атаки, которые чаще всего проводят хорошо организованные группы, способные скрытно проникать в систему, надолго там закрепляться и собирать важную информацию.

Такие команды обычно работают системно, с чётким финансированием и профессиональным инструментарием.

«В арсенале APT-группировок — эксплойты нулевого дня, продвинутые вредоносы, методы социальной инженерии. Их сложно поймать и ещё сложнее вытеснить из инфраструктуры. Поэтому организациям важно выстраивать постоянный мониторинг и высокий уровень кибербезопасности», — отмечает Сергей Сидорин, руководитель третьей линии аналитиков Центра мониторинга и противодействия кибератакам IZ:SOC «Информзащиты».

Чаще всего APT-атаки бьют по:

  • государственным структурам — 43%,
  • промышленным предприятиям — 21%,
  • финансовым организациям — 14%,
  • компаниям из ТЭК — 10%,
  • космической отрасли — 4%,
  • ИТ-сектору — 3%,
  • оборонке — 3%,
  • научным учреждениям — 2%.

Чтобы снизить риски, эксперты советуют не надеяться только на антивирус. Нужен комплексный подход: от межсетевых экранов и IDS/IPS-систем до современных решений вроде EDR и XDR, которые отслеживают активность на устройствах. Важно также правильно выстраивать контроль доступа: никакого избыточного количества прав, а на критических системах — обязательно двухфакторная аутентификация. Ну и обучение сотрудников — как всегда, на первом месте.

Подпишитесь на новости

Фото из Яндекс Диска предложили вытаскивать отдельной утилитой

Облако должно избавлять от возни с файлами. Но иногда для возвращения собственного фотоархива приходится искать отдельную программу. Пользователь Хабра verimash представил инструмент для скачивания фотографий и видео из «Яндекс Диска», включая раздел безлимитной автозагрузки, на фоне проблем с доступностью файлов.

Согласно описанию автора, если оригинал фотографии недоступен, программа пытается получить другую доступную версию изображения.

Здесь важное ограничение: уменьшенная копия может спасти сам снимок, но не вернуть исходное качество.
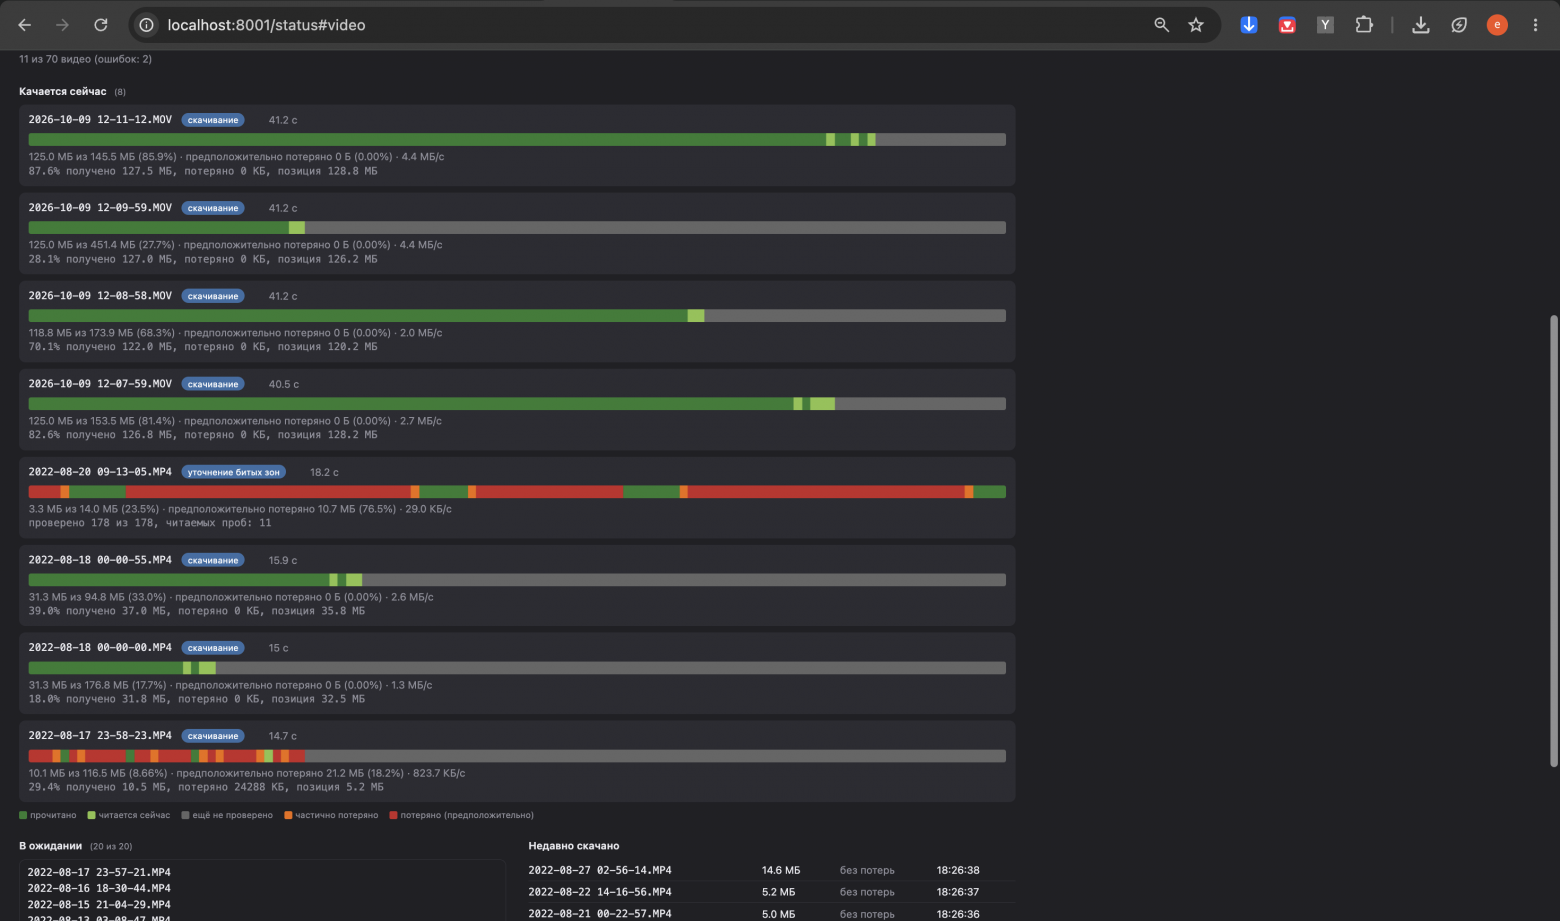
 

С видео сложнее. Утилита пытается загружать доступные фрагменты, однако итоговый файл может оказаться неполным или повреждённым.
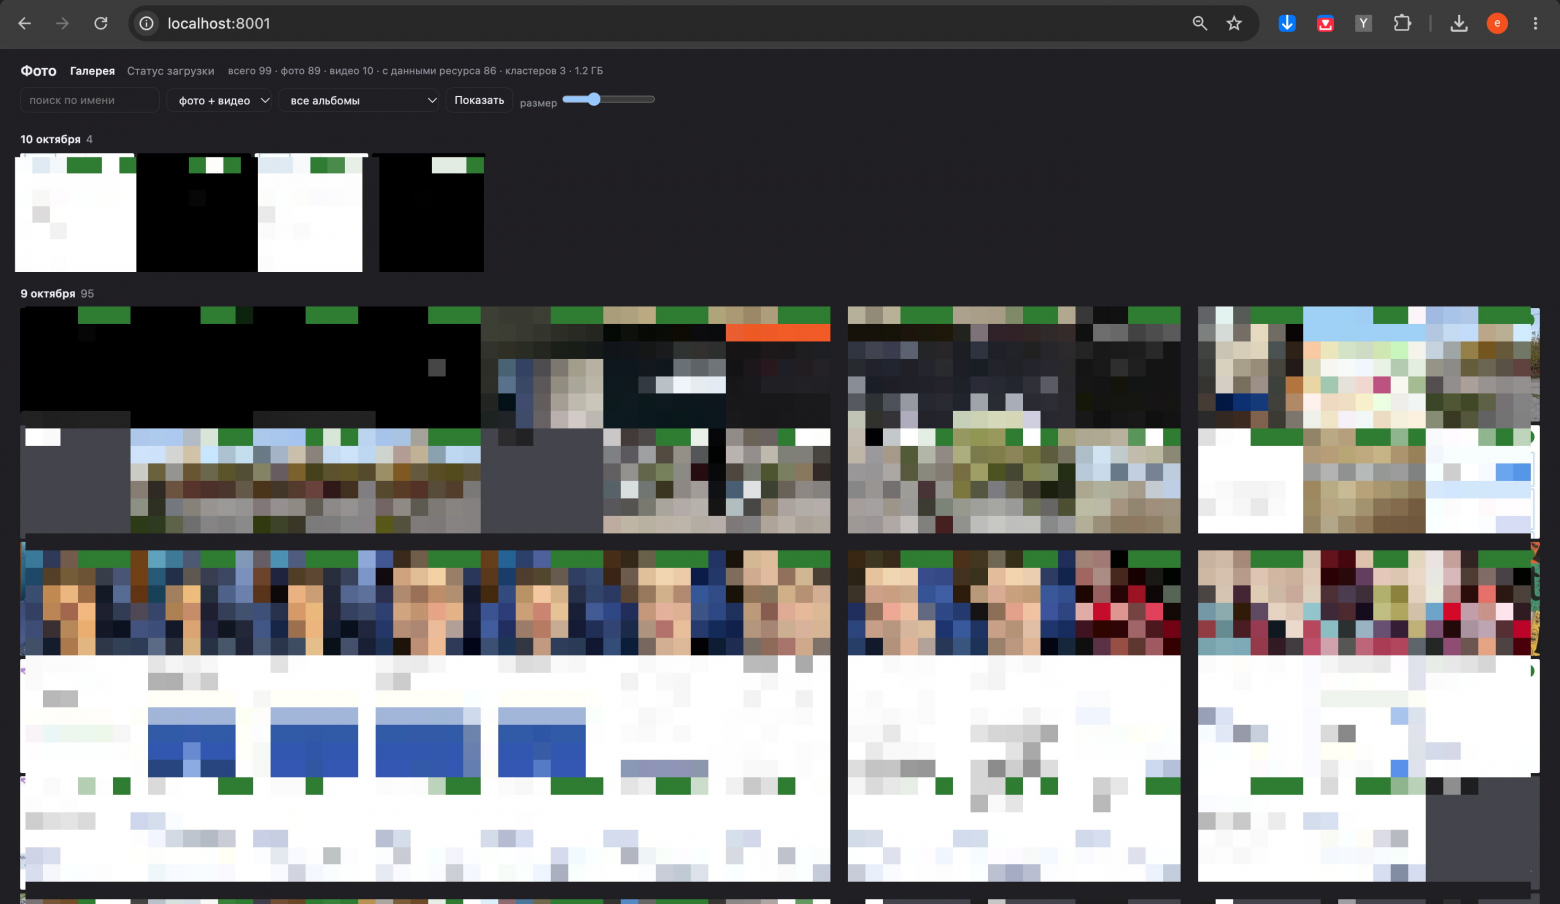
 

Исходный код размещён на GitHub. При этом README описывает текущий вариант как прототип и перечисляет непроверенные элементы работы. Поэтому считать его готовым и гарантированным средством восстановления преждевременно.

Автор советует не удалять содержимое облака после выгрузки: доступ к оригиналам может восстановиться. Напомним, причиной недоступности части данных стали атаки на дата-центры Яндекса.

RSS: Новости на портале Anti-Malware.ru