



F.A.C.C.T. советует крепить оборону от шифровальщиков, утечек, фишинга

F.A.C.C.T. советует крепить оборону от шифровальщиков, утечек, фишинга

F.A.C.C.T. советует крепить оборону от шифровальщиков, утечек, фишинга

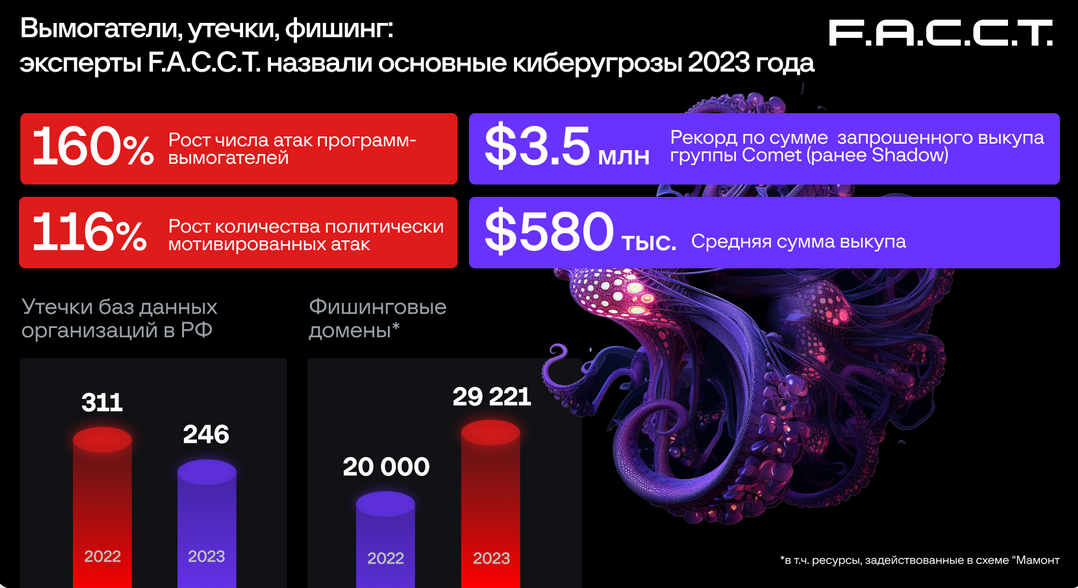
По данным F.A.С.С.T., в 2023 году активность вымогателей, оперирующих шифровальщиками, в РФ возросла в 2,5 раза. В Telegram и даркнете было опубликовано 246 баз данных российских организаций; эксперты также выявили около 30 тыс. фишинговых доменов.

Больше прочих от атак шифровальщиков страдали ретейлеры, строители, турагенты, страховщики и владельцы производственных предприятий. В сети злоумышленники обычно проникали, раздобыв ключи к RDP или VPN, либо с помощью фишинговых рассылок.

Средняя сумма выкупа, который вымогатели требовали за расшифровку данных, составила 53 млн рублей. Максимальная зафиксированная сумма — 321 млн руб., ее запросили у жертвы участники группировки C0met (переименованная Shadow).

Аналитики также отметили тенденцию к объединению преступных групп, промышляющих вымогательством, но с разными целями. Пример тому — тандем Shadow – Twelve: один из участников стремится получить финансовую выгоду, другому милее хактивизм. В атаках на малый и средний бизнес России засветились операторы DCHelp, Proxima, BlackBit, RCRU64.

Похитители баз данных, по словам экспертов, в основном выкладывали свою добычу в открытый доступ, реже — выставляли на продажу или использовали в дальнейших атаках. В этом году взломщики чаще атаковали крупные организации; зафиксирован ряд случаев, когда ранее слитые данные выдавались за новую утечку.

Фишеры начали массово отказываться от российского хостинга, отдавая предпочтение серверам в Нидерландах и США. В итоге доля мошеннических сайтов, размещенных в РФ, сократилась с 73 до 41%. Примечательно, что 17 315 обнаруженных фишинговых доменов использовались для реализаций схем «Мамонт».


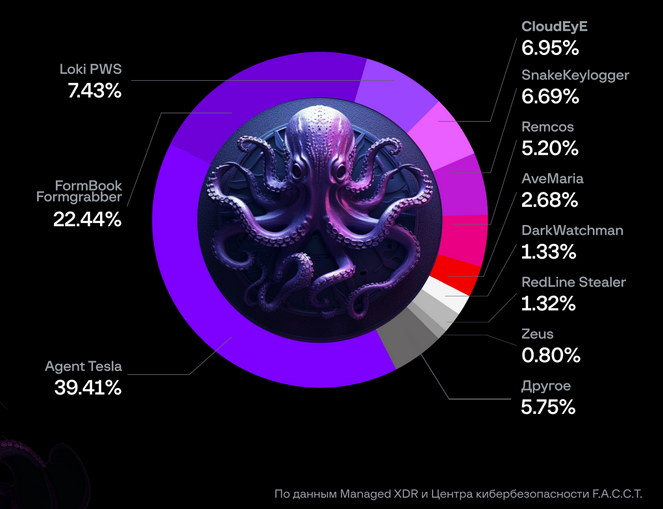
Из вредоносных программ, рассылаемых фишерами по имейл, наиболее часто использовались Agent Tesla, FormBook и похититель паролей Loki. При этом злоумышленники прилежно следили за новостями, часто меняли шаблоны писем, форматы вложений и схемы заражения.


«Уже четвертый год подряд атаки программ-вымогателей остаются киберугрозой № 1 в России, и по нашим прогнозам, эта угроза сохранится в 2024 году, предупреждает гендиректор F.A.C.C.T. Валерий Баулин. — Кроме шифровальщиков, бизнесу необходимо будет защищаться от рассылок вредоносных программ, утечек данных, фишинга, DDoS-атак скама».

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru