



Вымогатели Shadow и вредители Twelve атакуют российские компании вместе

Вымогатели Shadow и вредители Twelve атакуют российские компании вместе

Вымогатели Shadow и вредители Twelve атакуют российские компании вместе

Киберпреступная группа Shadow и хактивисты из команды Twelve не только связаны, но и являются частью одного объединения. Как выяснили специалисты F.A.C.C.T., обе группировки атакуют российские компании, используя общую сетевую инфраструктуру.

Кроме того, Shadow и Twelve задействуют похожие техники и инструменты, даже подход к кибератакам у них практически идентичен. При этом цели у групп разные.

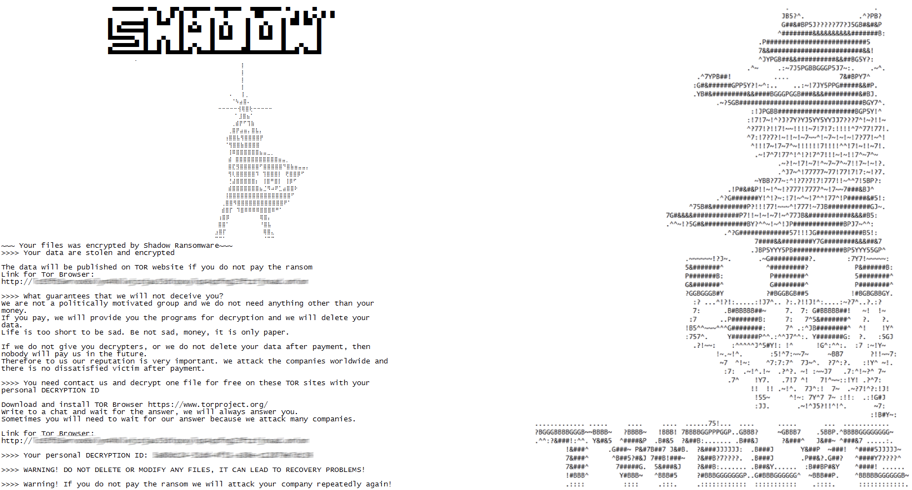
Например, Shadow ставит задачу — получить деньги за расшифровку данных, то есть классический подход вымогателей (как правило, сумма в пределах 140-190 миллионов рублей). А вот с целями Twelve дела обстоят интереснее: участники группы пытаются уничтожить ИТ-инфраструктуру жертвы, а деньги их не интересуют.


Атаки Shadow попались специалистам F.A.C.C.T. в феврале-марте этого года. Злоумышленники нападали на организации промышленной, логистической и энергетической сфер. Проникая в системы жертвы, операторы Shadow шифруют важные файлы, после чего требуют выкуп.

Исследователи отмечают профессиональный подход «теневых» киберпреступников к своим кампаниям. Например, они сначала постепенно захватывают инфраструктуру целевой организации, после чего похищают внутренние данные, а уже затем шифруют жертву.

Если компьютеры компании работают на Windows, используется вредонос LockBit, если установлен Linux — шифровальщик, основанный на Babuk. Жертва может общаться с вымогателями либо через панель с чатом в сети Tor, либо в телеграм-канале.

В начале года параллельно с Shadow за российские компании взялась группировка Twelve. Вот только ей совершенно не нужны деньги, так как задача — полностью уничтожить ИТ-инфраструктуры жертвы. Например, именно эти персонажи атаковали федеральную таможенную службу России.

Кстати, LockBit также фигурировал в атаках Twelve, но при этом вредонос не оставлял контактных данных для связи.

Как удалось связать две кибергруппы? Специалисты F.A.C.C.T. нашли изъяны и цифровые следы в действиях атакующих. Злоумышленники допустили маленькую, но очень характерную ошибку: забыли переключить украинскую раскладку клавиатуры при наборе команды PowerShell в консоли.

Такие недочёты, а также ошибки при шифровании выдали связь между двумя группировками.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru