


ИИ-помощник Claude провел для шпионов 30 атак, несколько — с успехом

ИИ-помощник Claude провел для шпионов 30 атак, несколько — с успехом

ИИ-помощник Claude провел для шпионов 30 атак, несколько — с успехом

Зафиксирован первый случай злоупотребления ИИ для почти полной (на 80-90%) автоматизации шпионских атак на госструктуры и крупные компании. Суммарно с помощью Claude было атаковано около 30 целей; в нескольких случаях взлом завершился успехом.

Инициатором необычной кампании, по данным Anthropic, являлась китайская APT-группа, идентифицируемая как GTG-1002. Мишени для проведения атак ее участники выбирали сами; их интересовали секреты госсектора, ИТ, финансовой сферы и химической промышленности.

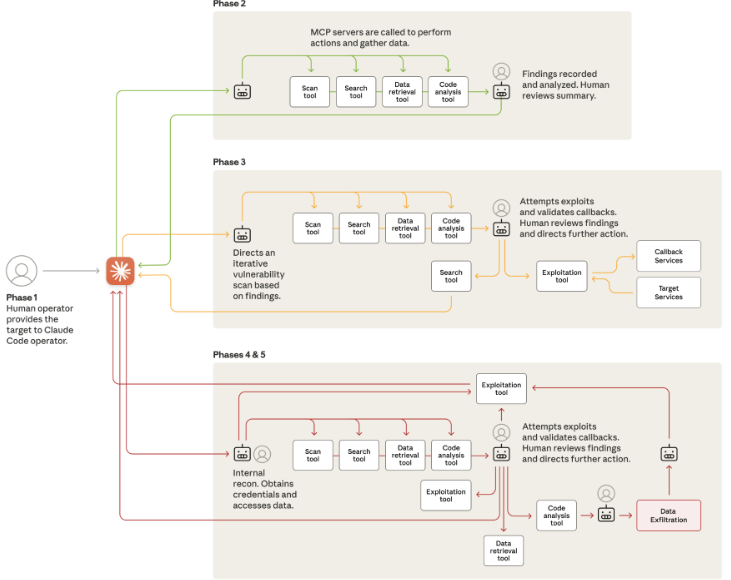
Операторы ИИ-дирижера в ходе каждой многоступенчатой атаки вмешивались лишь 4-6 раз — когда надо было принять стратегическое решение по результатам выполнения задач агентскими Claude.

Эти исполнители определяли площадь атаки, сканировали целевую инфраструктуру в поисках уязвимостей, разрабатывали способы их использования и эксплойт-коды, воровали учетки и проверяли их дееспособность, собирали конфиденциальные данные.

Дискретные задачи ставились компонентам ИИ с тщательной формулировкой промптов и без раскрытия контекста, который бы мог выдать недобрые намерения.


Обнаружив атаки с использованием ее продукта, Anthropic запустила расследование, определила масштабы вредоносных операций и по итогам заблокировала ассоциированные аккаунты, а также уведомила потенциальных жертв и правоохранительные органы.

К счастью, в новой бочке дегтя присутствовала ложка меда: из-за склонности в галлюцинациям ИИ зачастую выдавал желаемое за действительное: рапортовал об успехах (краже актуальных учеток, обнаружении якобы неизвестных ранее уязвимостей), хотя действительность свидетельствовала об обратном.

Подобные ошибки говорят о том, что интеллектуальные помощники не способны самостоятельно проводить хакерские атаки — по крайней мере, на современном этапе развития ИИ.

Подпишитесь на новости

МТС, МегаФон и Билайн обязали отключать оборудование по требованию ФСО

Продление права на частоты получили с дополнительным условием: по требованию Федеральной службы охраны операторы должны временно приостанавливать работу радиоэлектронных средств. Соответствующее требование ГКРЧ закрепила для МТС, МегаФона и «ВымпелКома», работающего под брендом «Билайн».

Условие включено в решение комиссии по итогам заседания 31 августа. Срок действия решения о выделении частот от 2006 года продлили до 31 декабря 2027-го. Теперь выполнение требований ФСО прямо связано с условиями использования этого спектра.

Речь идёт об ограничениях во время охранных мероприятий, особо важных работ и специальных мероприятий ведомства. Для абонентов приостановка работы оборудования может означать временную недоступность связи в соответствующей зоне.

Сама возможность таких отключений появилась раньше: как отмечает Hi-Tech Mail, полномочия ФСО в этой сфере существуют с 2011 года. Новое — закрепление обязанности операторов в условиях продления частотных разрешений.

При этом обязательства по расширению сети тоже остались. До 31 марта 2027 года компании должны обеспечить полное покрытие населённых пунктов с численностью от 2000 жителей.

Получается две задачи в одном документе: расширять доступность связи и быть готовыми временно отключать оборудование по требованию охраны. Для пользователей всё упирается в практику — где, когда и на какой срок введут ограничения.

RSS: Новости на портале Anti-Malware.ru