


УБК МВД предупредило о фишинге под видом оплаты проезда на платных трассах

УБК МВД предупредило о фишинге под видом оплаты проезда на платных трассах

УБК МВД предупредило о фишинге под видом оплаты проезда на платных трассах

Управление по организации борьбы с противоправным использованием инфокоммуникационных технологий МВД России (УБК МВД) предупредило о массовых фишинговых атаках, связанных с оплатой проезда по платным дорогам.

Как сообщил официальный телеграм-канал профильного главка МВД «Вестник киберполиции России», фишинг под видом оплаты платных дорог стал одним из наиболее распространённых сценариев атак. В частности, в зоне риска оказался Московский скоростной диаметр (МСД).

«Злоумышленники создают сайты, визуально почти неотличимые от официальных, которые индексируются в поисковых системах. После ввода реквизитов банковской карты и суммы платежа деньги списываются, однако проезд так и остаётся неоплаченным. Полученные данные карт впоследствии используются мошенниками в личных целях», — говорится в сообщении УБК МВД.

За последний месяц было заблокировано более 10 фишинговых ресурсов, внешне практически не отличимых от настоящих (например, с адресами вроде msd-avtodor-tr, msdmoss). Максимальный зафиксированный ущерб для одного пользователя составил 22 тысячи рублей.

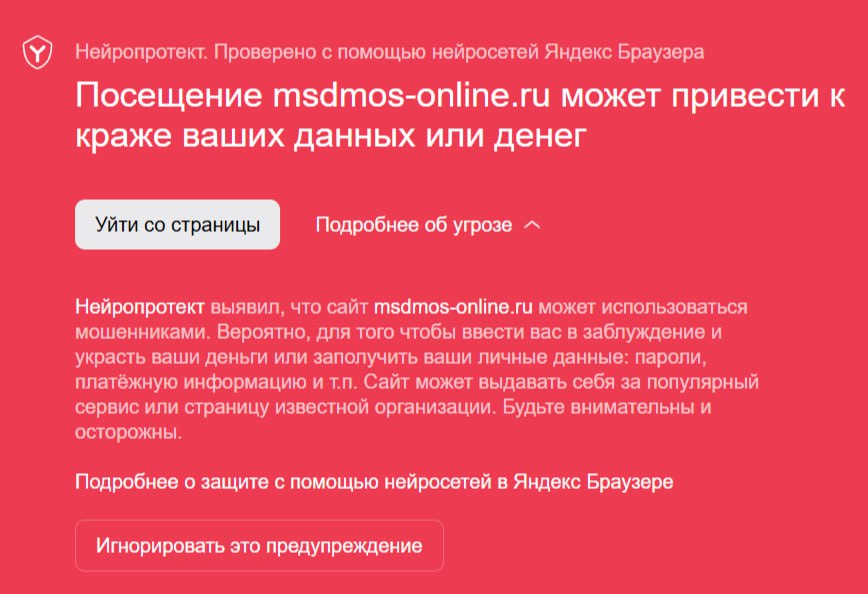
УБК МВД рекомендует не игнорировать предупреждения браузеров и защитных систем о фишинговых сайтах. Безопасную оплату проезда следует осуществлять через портал Госуслуг, приложение «Парковки России» или официальные банковские приложения.

Фишинг остаётся одной из основных киберугроз последних лет — как для частных пользователей, так и для бизнеса. Особенно опасными становятся фишинговые атаки с применением генеративного искусственного интеллекта: по своей эффективности они всё больше приближаются к целевым атакам.

Подпишитесь на новости

Солар представил AI Firewall для защиты от опасных действий агентов

ИИ-агент получил задачу, но это ещё не повод разрешать ему любое действие. На SOC Forum 2026 «Солар» представил Solar AI Firewall: решение для фильтрации запросов к внешним ИИ-моделям, защиты от промпт-инъекций и блокировки потенциально опасных действий агентов.

Подробности презентации выяснил корреспондент Anti-Malware.ru на форуме. Ранее мы сообщали о подготовке Solar AI Firewall к запуску.

Продукт встраивается в обмен между пользователями и ИИ и использует многослойную защиту. По заявлению компании, время реакции составляет миллисекунды, а решение противодействует 200 типам атак. Методика проверки и условия измерения этих показателей в полученных данных не уточняются.

Отдельный акцент на агентах, которые способны самостоятельно выполнять действия. AI Firewall должен проверять их операции и блокировать потенциально опасные. Для бизнеса это особенно актуально, когда помощник уже умеет не только советовать, но и нажимать кнопки в корпоративных системах.


Предусмотрены интеграции с другими средствами защиты, включая DLP, SIEM и IDM. Решение предлагается как облачный сервис и для локального развёртывания.

«Солар» использует и тестирует продукт внутри собственной компании. По словам представителей вендора, испытания помогли увидеть масштаб теневого ИИ — использования нейросетей вне установленного корпоративного контроля.

В перспективе компания планирует развивать сквозное управление ИИ-рисками.

RSS: Новости на портале Anti-Malware.ru