



Кибервымогатели Shadow теперь атакуют российские компании под именем C0met

Кибервымогатели Shadow теперь атакуют российские компании под именем C0met

Кибервымогатели Shadow теперь атакуют российские компании под именем C0met

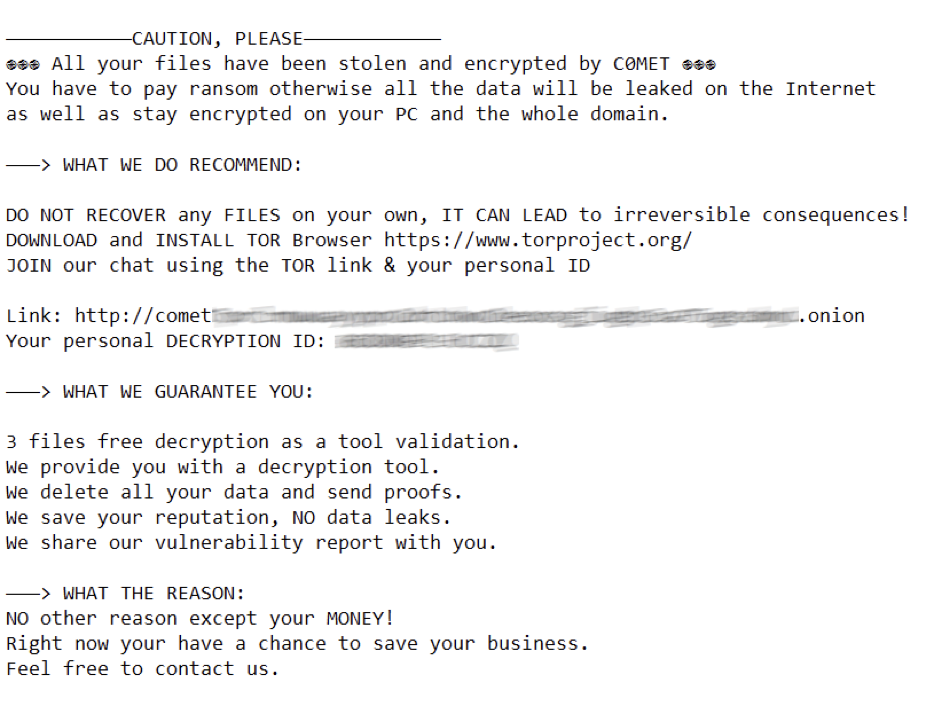
Киберпреступная группировка Shadow, занимающаяся вымогательством, теперь называется Comet (C0met). Именно под этим именем злоумышленники теперь атакуют российские организации.

О ребрендинге рассказали специалисты компании F.A.C.C.T., которые в конце августа предупреждали о совместных атаках группы Shadow и хактивистов Twelve.

На выбор инструментария, кстати, ребрендинг никак не повлиял: кибервымогатели по-прежнему используют LockBit 3 (Black). А вот для Linux атакующие выбрали шифровальщик, основанный на слитом исходном коде Babuk.


По словам самих участников Comet (C0met), в составе группировки присутствуют люди разных национальностей, при этом атакам якобы подвергаются не только российские организации.

Тем не менее в F.A.C.C.T. отметили, что все жертвы Comet располагаются именно в городах России: Москва, Санкт-Петербург, Екатеринбург, Ижевск, Барнаул и др.


Напомним, в апреле мы писали про атаки Shadow на крупный российский бизнес. Вымогатели требовали $1-2 млн выкупа и проникали в инфраструктуру жертвы через уязвимые публичные сервисы.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru