


Появился бесплатный дешифратор для жертв вымогателей Phobos и 8Base

Появился бесплатный дешифратор для жертв вымогателей Phobos и 8Base

Появился бесплатный дешифратор для жертв вымогателей Phobos и 8Base

Если ваши файлы были зашифрованы программами-вымогателями Phobos или 8Base — появилась отличная новость: японская полиция выпустила бесплатный дешифратор, который реально работает. Исследователи из BleepingComputer уже проверили — файлы действительно восстанавливаются, без подвоха.

Phobos существует с 2018 года. Его распространяли по модели «вымогатель как услуга» (ransomware-as-a-service): разработчики давали инструмент в аренду другим злоумышленникам, а те атаковали компании по всему миру, делясь прибылью.

8Base — это уже видоизменённая версия Phobos, появившаяся в 2023 году. Она не только шифрует файлы, но и крадёт данные, а потом угрожает их слить, если не заплатите.

В этом году международные правоохранительные органы провели крупную операцию: удалось отключить 27 серверов, связанных с группой Phobos и 8Base, а также арестовать нескольких подозреваемых — в том числе четырёх россиян и администратора, которого экстрадировали в США.

Похоже, в ходе этих действий удалось получить ключевую информацию, которая и позволила создать дешифратор. Теперь он выложен на сайте японской полиции с английской инструкцией (PDF) и размещён на платформе NoMoreRansom. Поддержку оказали также Европол и ФБР — то есть инструмент официальный.

Как пользоваться?

  • Скачиваете дешифратор (но будьте готовы: браузеры вроде Chrome и Firefox могут ошибочно ругаться на файл — это ложное срабатывание).
  • Запускаете, принимаете соглашение.
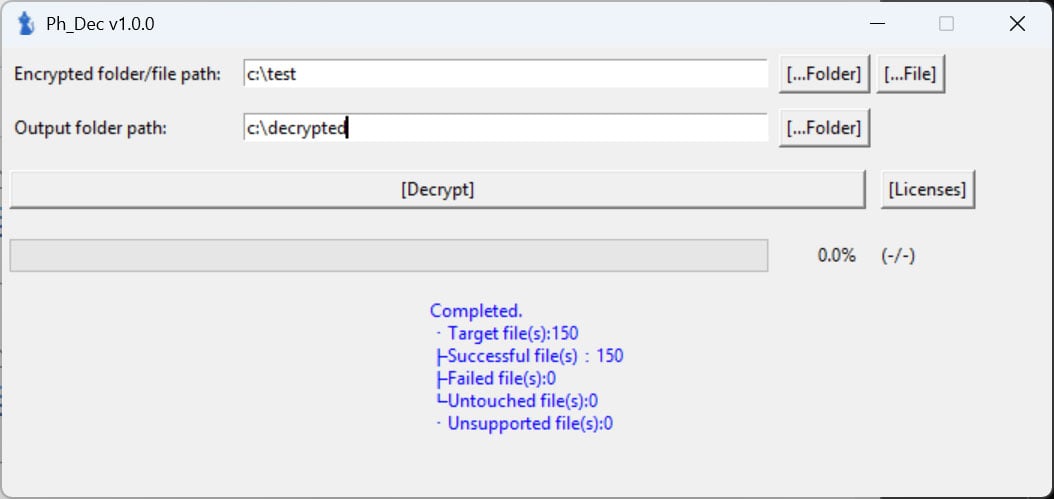
  • Указываете папку с зашифрованными файлами и, куда складывать восстановленные.
  • Жмёте кнопку — и ждёте. Структура папок сохранится.
  • В конце увидите, сколько файлов удалось расшифровать.

Поддерживаются расширения .phobos, .8base, .elbie, .faust, .LIZARD, но даже если у ваших файлов другое окончание — всё равно стоит попробовать.

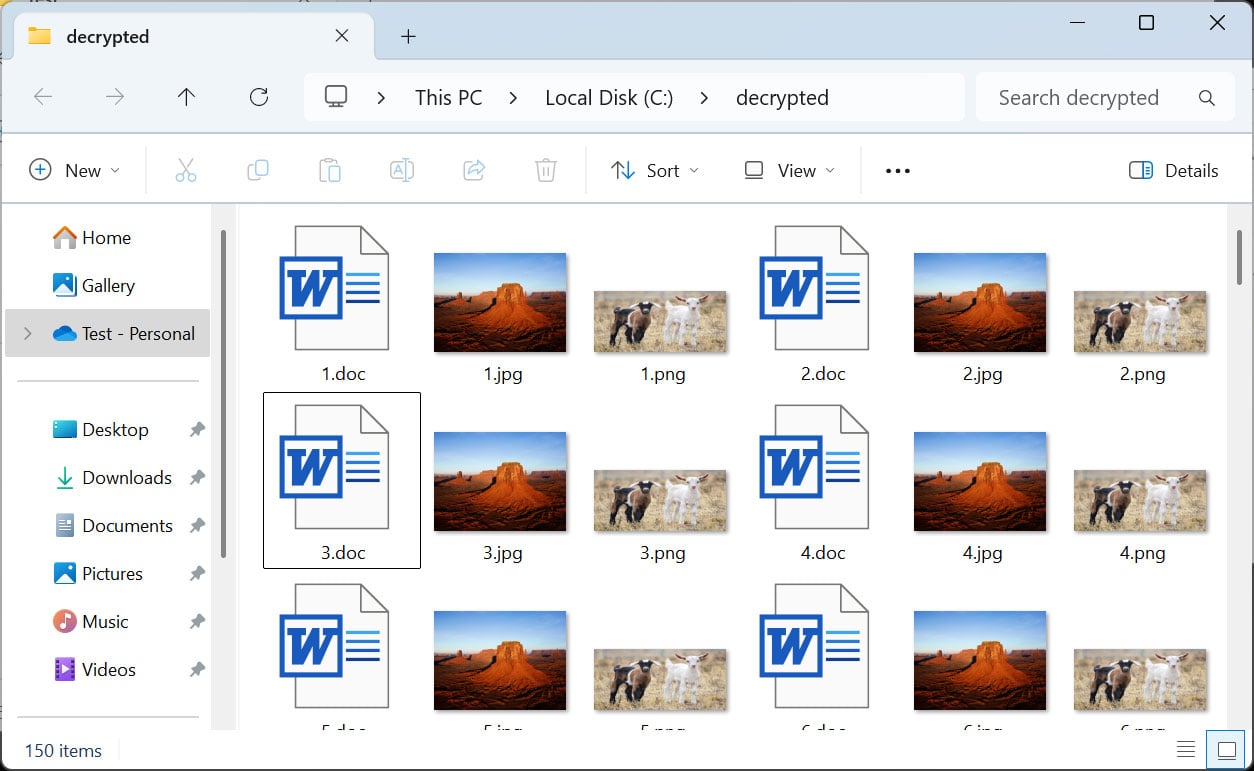
BleepingComputer протестировал дешифратор на вирусе с расширением .LIZARD — расшифровались все 150 файлов.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru