В недавних атаках Gamaredon засветился новый USB-червь, облегчающий сбор информации и шпионаж. В Check Point зловреда нарекли LitterDrifter и предупреждают, что он способен обеспечить максимальный охват целей в выбранном регионе.
APT-группа Gamaredon, она же Aqua Blizzard, Iron Tilden, Primitive Bear, Shuckworm и Winterflounder, известна ИБ-сообществу с 2014 года. Ее киберкампании отличаются масштабностью, а техники и тактики зачастую нестандартны.
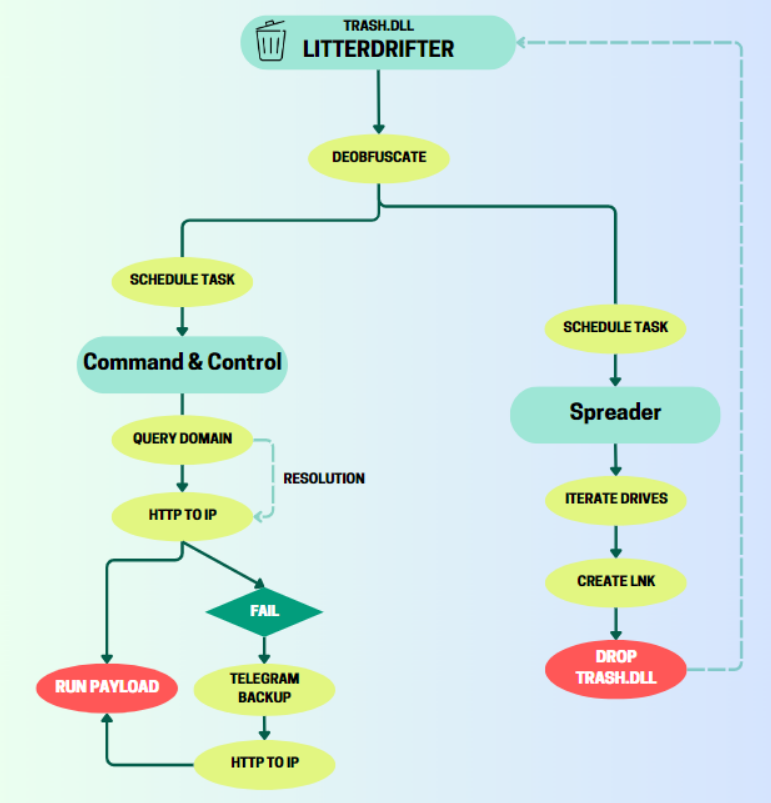
Проведенный в Check Point анализ показал, что LitterDrifter незамысловат и состоит из двух основных компонентов: один отвечает за самораспространение через USB-накопители (модуль-спредер), другой — за связь с C2-сервером.
Код вредоноса сильно обфусцирован; на диск он записывается (а папку «Избранное») как скрытый файл trash.dll, хотя на самом деле это VBS-сценарий. Для маскировки создается ярлык (файл LNK с вводящим в заблуждение именем — например, twitter_password.rtf).
Основным назначением VBS-скрипта являются расшифровка и запуск спредера и C2-модуля, а также закрепление в системе (путем создания запланированных заданий и записей в системном реестре).
Подход к организации связи с центром управления LitterDrifter оказался необычным. Вначале соответствующий модуль проверяет папку %TEMP% на наличие файла конфигурации C2 (имя жестко прописано в коде). Это еще и проверка факта заражения.
Обнаружив нужный файл, вредонос продолжает выполняться как запланированная задача. Если конфигурационного файла нет, скрипт генерирует произвольный поддомен для вшитого в код домена и отправляет запрос WMI:
select * from win32_pingstatus where address='Write<random_2_digit_number>.ozaharso.ru’
Из ответа сервера извлекается IP-адрес и сохраняется в новом конфигурационном файле. На его основе создается URL следующего формата:
http://<cncIP>/jaw<random_2_digit_number>/index.html=?<random_2_digit_number>
Для C2-коммуникаций используется кастомный User-Agent с информацией о зараженной машине (имя компьютера и серийный номер системного диска в шестнадцатеричном формате). В ответ LitterDrifter может получить пейлоад (в ходе исследования загрузок почти не происходило).
Зловред также вооружен счетчиком отказов C2. Если его выставить на «2», скрипт перейдет на резервный канал связи — Telegram.
Обнаруженные в рамках данной кампании IP-адреса в среднем активны в течение 28 часов, однако те, что работают как C2, меняются несколько раз в сутки. Все используемые вредоносом домены привязаны к TLD-зоне RU и зарегистрированы через REGRU-RU.
Согласно VirusTotal, атаки с применением LitterDrifter наиболее часты на Украине. Образцы для проверки также поступали из США, Вьетнама, Чили, Польши, Германии и Гонконга.
По данным Mandian, в первой половине 2023 года число атак, использующих зараженные флешки для кражи данных, возросло в три раза. Вместе с тем вредоносы, распространяемые через USB-устройства, довольно редки и обычно применяются точечно — например, против АСУ ТП с целью саботажа. В этом году таким самоходным зловредом обзавелась также китайская APT-группа Zirconium (APT31).










