



Яндекс Диск используется в целевых кибератаках на российский ТЭК

Яндекс Диск используется в целевых кибератаках на российский ТЭК

Яндекс Диск используется в целевых кибератаках на российский ТЭК

Хакеры начали использовать Яндекс Диск в атаках на российские медиаресурсы и топливно-энергетические компании. Речь о группировке АРТ31, которую считают китайской. Эксперты рекомендуют “не витать в облаках” без антивируса.

О схеме с использованием Яндекса Диска для кибератак рассказали в Positive Technologies. До этого преступники задействовали популярные зарубежные сервисы OneDrive и Dropbox. Хранилище из России злоумышленники использовали впервые, утверждают специалисты.

Загрузить в подобные файловые хранилища вредоносный код просто — компании не имеют права идентифицировать личные файлы пользователей. 

Обнаружить саму вредоносную активность сложно, она выглядит как обычный трафик.

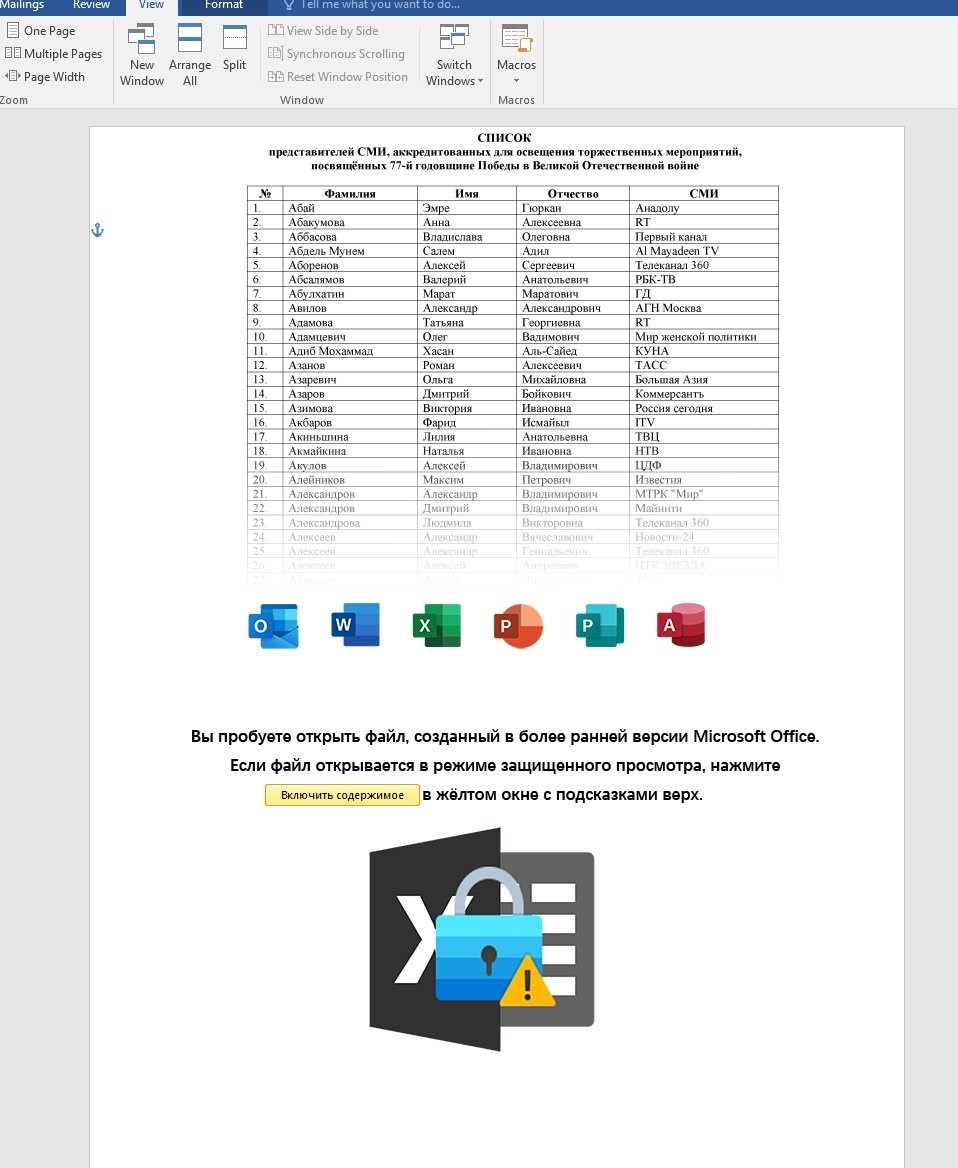
Заражение устройства происходит так: жертва по электронной почте получает документ с названием, например, «список.docx». Как только его открывают, файл начинает загрузку макроса (специального алгоритма, записанного злоумышленником заранее).


Алгоритм приводится в действие и загружает три файла: исполняемый (набор инструментов, заставляющий компьютер выполнить определенную задачу), вредоносную библиотеку и сам документ, который должен отвлечь внимание пользователя.

Исполняемый файл — это компонент “Яндекс Браузера”, уязвимого к кибератаке, сказали в Positive Technologies. Там уточнили: “Яндекс Браузер” в полном составе не используется, то есть у пользователя на компьютере может быть открыт любой другой, задействован один конкретный файл. Далее вирус идет на “Яндекс Диск” и забирает оттуда необходимые ему команды, рассказали специалисты.

Исследование показало, что атакующие используют “Яндекс Диск” в качестве контрольного сервера. Хакеры из APT31 задействовала популярный облачный сервис в том числе для того, чтобы трафик был похож на легитимный, объяснил эксперт Positive Technologies Даниил Колосков.

По его словам, вредоносную программу, которую применяют в качестве контрольного сервера “Яндекс Диск”, крайне сложно идентифицировать.

Чтобы защитить себя, эксперты по информационной безопасности советуют с недоверием относиться к любым вложениям в электронных письмах, пришедших с незнакомых адресов.

Переход на российские облачные хранилища для атаки на российских же пользователей выглядит весьма логичным и прогнозируемым, комментирует новость для Anti-Malware руководитель группы защиты инфраструктурных ИТ компании “Газинформсервис” Сергей Полунин.

“Подобные зарубежные сервисы стали ограничивать доступ для россиян, поэтому злоумышленникам тоже пришлось подстраиваться” — добавляет эксперт. — Плюс, немало пользователей продолжают доверять брендам, да и в описание того же Яндекс.Диска указано, что все загружаемые файлы проверяются антивирусом”.

Основной экспертный совет — относиться к файлам из публичных облачных хранилищ так же, как к тем, что скачиваются с неизвестного ресурсам в интернете.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru