


Шпионы атакуют ВС Белоруссии, используя бэкдор, работающий через Tor

Шпионы атакуют ВС Белоруссии, используя бэкдор, работающий через Tor

Шпионы атакуют ВС Белоруссии, используя бэкдор, работающий через Tor

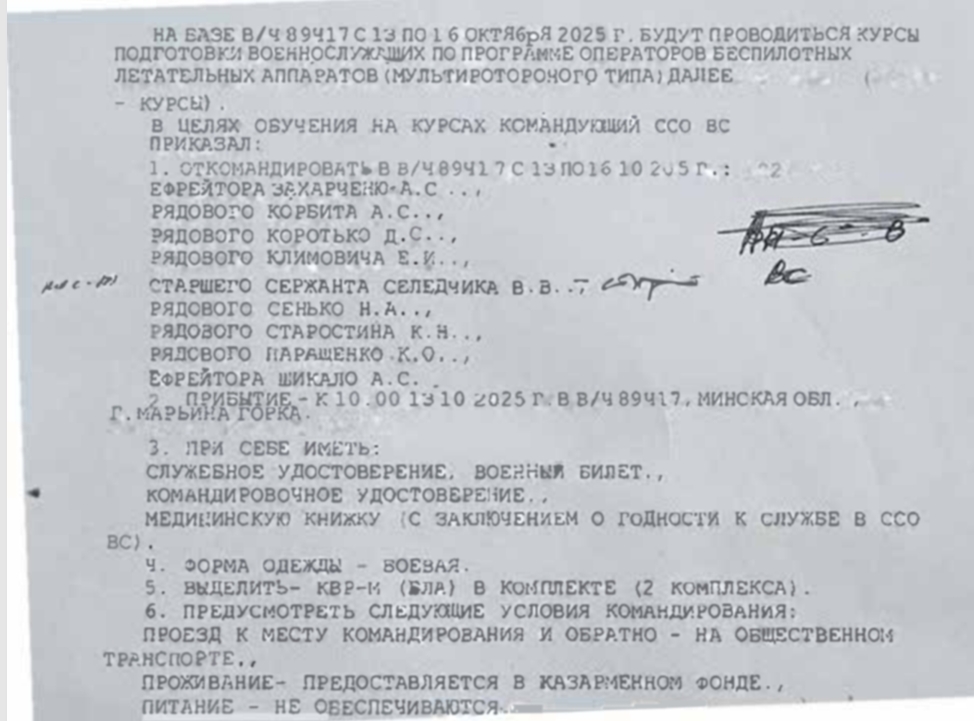
Исследователи из Cyble обнаружили необычный Windows-бэкдор, раздаваемый под видом уведомления о переподготовке белорусских военнослужащих для нужд недавно созданных войск беспилотных авиационных комплексов.

Целью атак с применением зловреда, открывающего SSH-доступ через Tor, по всей видимости, является шпионаж.

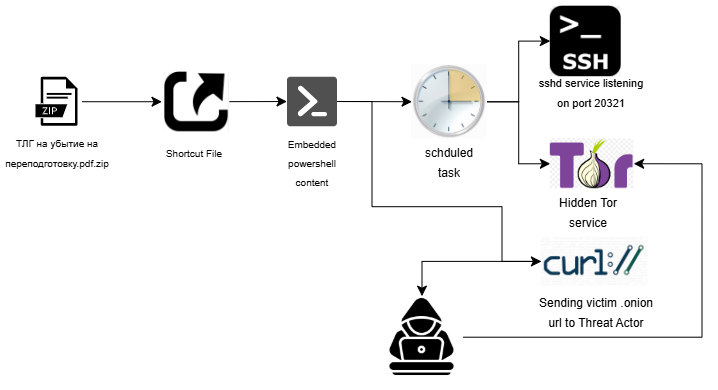
Анализ показал, что распространяемый злоумышленниками документ «ТЛГ на убытие на переподготовку.pdf» на самом деле является архивным файлом, содержащим LNK с тем же русскоязычным именем и скрытую папку FOUND.000.

Ее содержимым оказался вложенный persistentHandlerHashingEncodingScalable.zip, который с помощью PowerShell-команд, встроенных в LNK, распаковывается в специально созданную папку %appdata%\logicpro.

При запуске вредонос вначале проверяет систему на наличие песочниц и автоматизированных средств анализа. При обнаружении враждебной среды дальнейшее исполнение откатывается; при благоприятном стечении обстоятельств жертве отображается маскировочный PDF-документ, а остальные действия выполняются в фоне.


Чтобы обеспечить себе постоянное присутствие, зловред с помощью командлета Register-ScheduledTask создает запланированные задания — на свой запуск при первом же входе жертвы в систему, а потом ежедневно в 10:21 AM UTC (13:21 по Москве).

Когда он активен, на порту 20321оживает служба SSH стараниями githubdesktop.exe, подписанного Microsoft (Windows-версия OpenSSH); удаленный доступ при этом возможен лишь по ключу RSA (публичный вшит в код зловреда). Дополнительно запускается SFTP с кастомными настройками для вывода данных.

Параллельно создается скрытый сервис Tor и организуется проброс портов для ряда Windows-служб с тем, чтобы обеспечить оператору анонимный доступ к различным системным ресурсам (в том числе по RDP и SMB).

Подключение к Tor реализовано через транспортный протокол obfs4, использующий шифрование. Подобный трюк позволяет скрыть вредоносный трафик, выдав его за обычную сетевую активность.


Найденный образец, по словам аналитиков, несколько похож на инструменты, используемые APT-группы Sandworm. Попыток загрузки дополнительного пейлоада или постэксплуатации тестирование не выявило.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru