



У APT-группы RedEyes появился RAT, ворующий данные с Windows и смартфонов

У APT-группы RedEyes появился RAT, ворующий данные с Windows и смартфонов

У APT-группы RedEyes появился RAT, ворующий данные с Windows и смартфонов

При разборе январских атак APT37 эксперты AhnLab обнаружили, что арсенал северокорейских хакеров пополнился бесфайловым зловредом M2RAT. Чтобы скрыть полезную нагрузку, злоумышленники используют стеганографию, да и сам троян старается оставлять как можно меньше следов в системе.

Кибергруппа APT37, известная также как RedEyes, ScarCruft , Reaper и Ricochet Chollima, занимается шпионажем — как многие считают, при поддержке властей КНДР. В прошлом году, по данным BleepingComputer, злоумышленники активно использовали уязвимость 0-day в Internet Explorer (CVE-2022-41128) для доставки различных вредоносов.

Так, например, в ходе атак на европейские организации APT-группа через эксплойт устанавливала бэкдор Dolphin для мобильных устройств. Российским дипломатам она пыталась навязать кастомного RAT-трояна Konni, американским журналистам — персональные варианты Goldbackdoor (PDF).

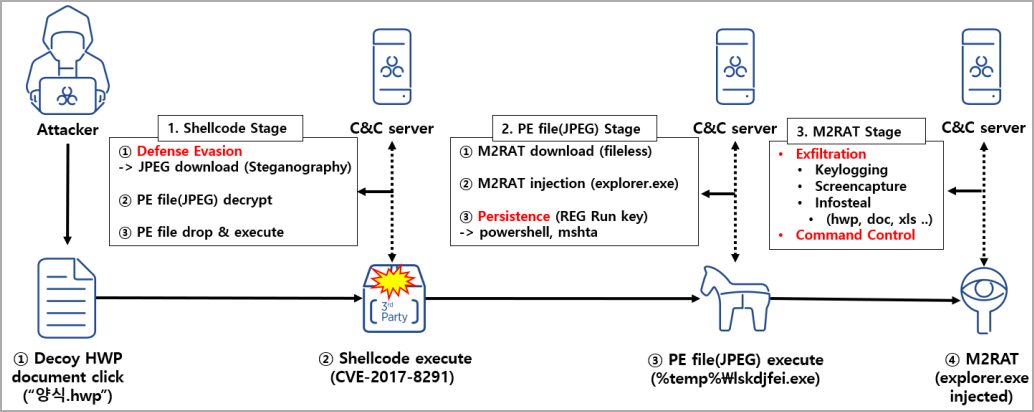
Новобранец M2RAT был обнаружен при анализе писем с вредоносным вложением, которые APT37 избирательно разослала в прошлом месяце. При открытии маскировочного документа срабатывает эксплойт CVE-2017-8291 (к RCE-уязвимости GhostButt в текстовом редакторе Hangul, популярном в Корее).

В случае успеха в системе запускается шелл-код, который загружает JPEG-файл и запускает на исполнение вредоносный код, спрятанный в картинке. Чтобы обеспечить себе постоянное присутствие в системе, зловред регистрирует PowerShell-команду, создавая новый ключ реестра Run.


По свидетельству AhnLab, вредонос M2RAT работает как троян удаленного доступа. Он умеет собирать информацию о зараженной системе и отправлять ее на свой сервер, регистрировать клавиатурный ввод, воровать данные, выполнять различные команды, делать снимки экрана (автономно и с заданной периодичностью).

Кроме того, зловред, как и бэкдор Dolphin, проводит сканирование на наличие подключенных к компьютеру портативных устройств. При обнаружении смартфона или планшета проводится поиск документов и аудиозаписей, с копированием на ПК. Украденные данные отсылаются на C2 в виде запароленного RAR-архива, и локальная копия стирается из памяти, чтобы замести следы.

Новоявленный троян также интересен тем, что использует общую память для C2-коммуникаций и эксфильтрации данных. Таким образом, обмен M2RAT с C2-сервером сведен к минимуму, что сильно затрудняет анализ.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru