



Инструмент для Red Team используется в атаках для обхода средств защиты

Инструмент для Red Team используется в атаках для обхода средств защиты

Инструмент для Red Team используется в атаках для обхода средств защиты

Киберпреступники начали использовать в атаках инструмент для пентеста Brute Ratel (BRc4), предназначенный для команд Red Team. С его помощью злоумышленникам якобы удаётся избегать детектирования и оставаться незамеченными в системе жертвы.

Специалисты Unit 42 (подразделение Palo Alto Networks) отметили, что один из образцов вредоноса был загружен на VirusTotal 19 мая 2022 года.

Исследователи нашли связь соответствующего пейлоада с набором инструментов Brute Ratel C4, помогающим избегать детектирования EDR-системами и антивирусными продуктами. BRc4, разработанный иранским специалистом Читаном Наяком, по своей сути является аналогом Cobalt Strike. Сам автор описывает его как «настраиваемый командный центр для Red Team и симуляции кибератак».

BRc4 — платный софт, первая версия которого вышла в конце 2020 года. За это время 350 клиентов приобрели более 480 лицензий на инструмент, каждая из которых обходится в 2500 долларов в год. При этом BRc4 может похвастаться богатой функциональностью: внедрение в процесс, снятие скриншотов, загрузка и скачивание файлов, много каналов для C2-взаимодействия и возможность хранить спрятанные от антивирусов артефакты памяти.

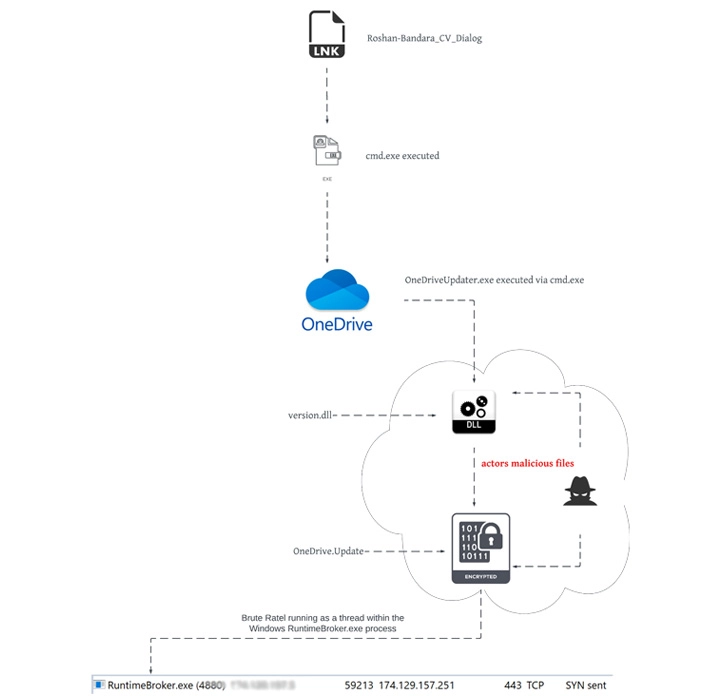
Использующие этот инструмент киберпреступники доставляют вредоносную нагрузку через образ Roshan_CV.iso, который при запуске монтирует Windows-диск, содержащий с виду безобидный документ в формате Word. Однако при запуске этого файла в систему пользователя устанавливается BRc4.

«Файл Roshan_CV.ISO и его содержимое подозрительно похожи на то, что использует другая APT-группа — российская APT29 (также известна под именами Cozy Bear, The Dukes и Iron Hemlock)», — объясняют исследователи из Unit 42.

Интересно, что второй семпл вредоноса загрузили на VirusTotal с территории Украины, а в общей сложности специалисты нашли уже семь образцов, датируемых февралём 2021 года.

Кстати, после сообщений Unit 42 тот самый Наяк, автор BRc4 сообщил, что в отношении соответствующих лицензий «были приняты адекватные меры».

Подпишитесь на новости

Сбой Microsoft 365 оставил пользователей по всему миру без почты и Teams

Вечером 12 ноября пользователи Microsoft 365 столкнулись с массовым сбоем. Сначала не работал доступ к почтовым ящикам Exchange Online, затем проблемы распространились на другие сервисы, которые от него зависят. Microsoft отсчитывает начало инцидента с 19:17 по московскому времени.

Microsoft сообщила о проблеме в аккаунте Microsoft 365 Status в соцсети X. В первом сообщении компания написала, что изучает жалобы пользователей из Северной и Южной Америки, которые не могут открыть почту разными способами.

Позже Microsoft уточнила, что сбой может затронуть подключение к Microsoft 365 в любом регионе. Около 21:26 по московскому времени корпорация сообщила о второй проблеме у всех сервисов, связанных с Exchange Online. В списке затронутых оказались Teams, SharePoint Online, Microsoft 365 Copilot, Defender XDR, Planner и To Do.

Причиной Microsoft назвала повышенную нагрузку на инфраструктуру. По словам компании, ее вызвал не рост трафика: часть серверов неожиданно стала недоступна, и нагрузка легла на оставшиеся.

На Downdetector число жалоб на Outlook в пике превысило 130 тысяч, сообщает NBC Chicago. Сбой продолжился и 13 ноября.

RSS: Новости на портале Anti-Malware.ru